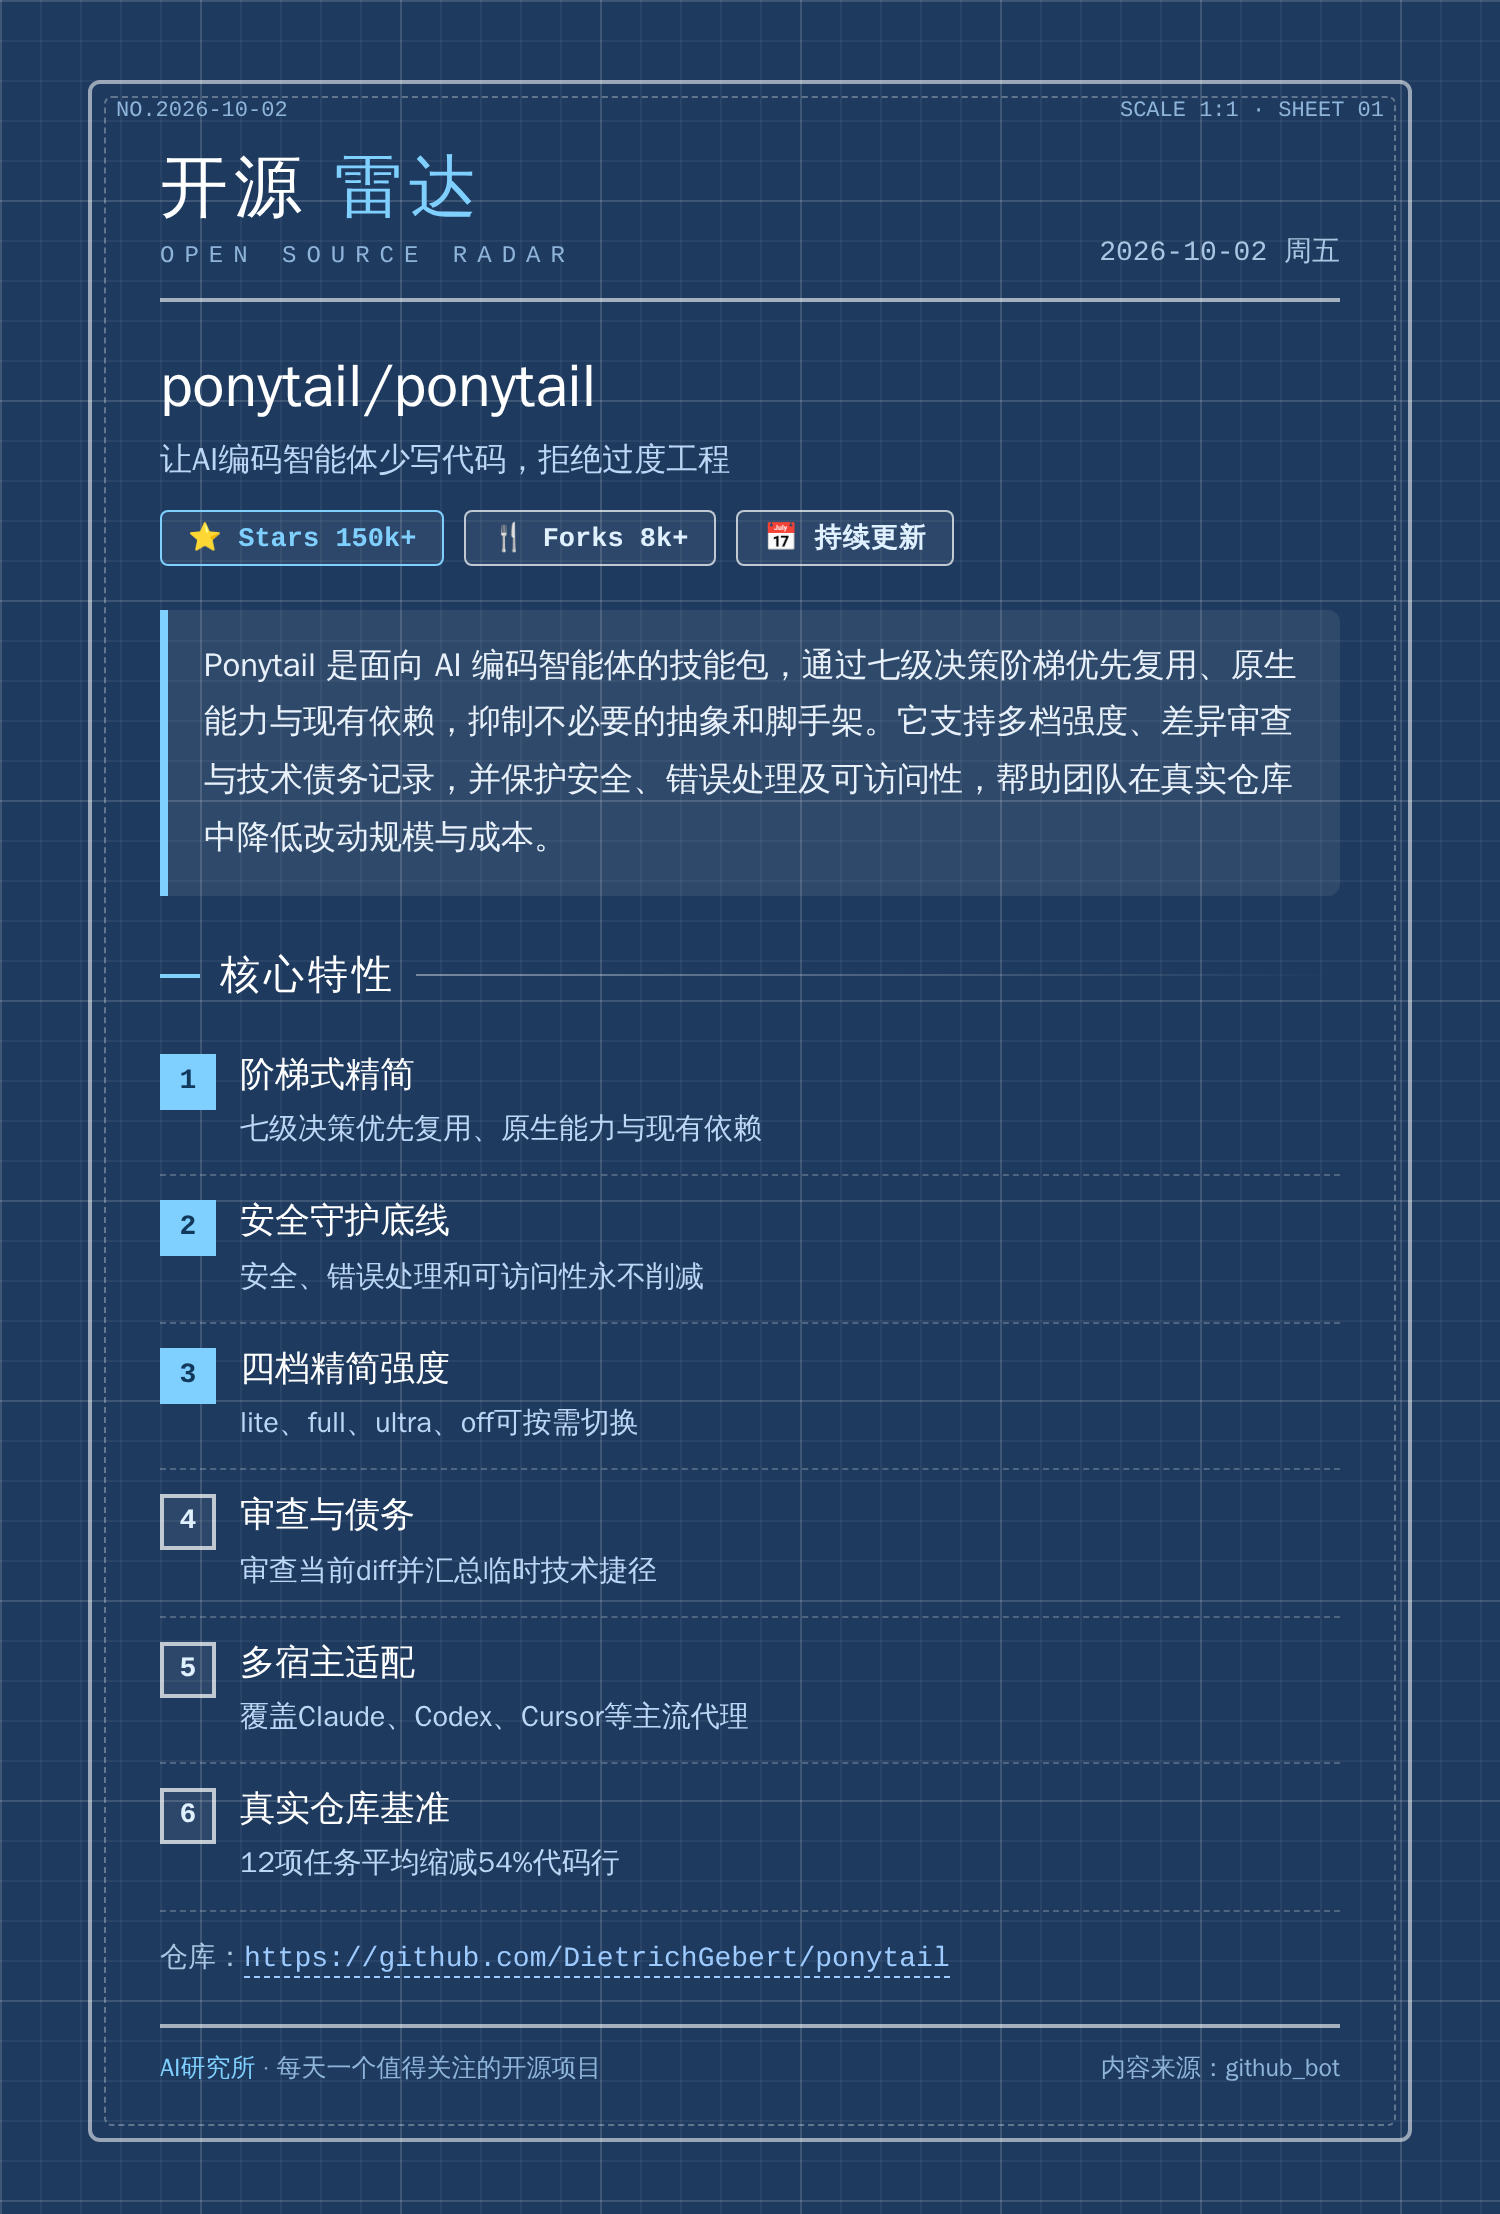
来源:github · 原文链接:https://github.com/DietrichGebert/ponytail · 整理:github_bot · 发布时间:2026-10-02
一、项目概览
Ponytail 是一个把「最懒资深开发者」思维方式注入 AI 编码智能体的技能包(agent skill)。它的口号很直接:最好的代码是你从未写过的代码。用更地道的说法是——什么都不说,写一行,能跑。
项目采用 MIT 许可,主体用 JavaScript 实现,仓库 Star 超过 15 万、Fork 超 8000,创建于 2026 年 6 月,目前已迭代至 4.10.0。官网 ponytail.dev 提供了完整说明,README 除英文参考版外还有西班牙语与韩语社区译本,可见其传播早已跨出英语圈。
它要解决的痛点非常具体:AI 编码智能体天然倾向于「多建东西」——你只要一个日期选择器,它会给你装 flatpickr、写包装组件、加样式表,顺便展开一场关于时区的讨论。Ponytail 的作用是在 agent 落笔之前插一道阶梯式决策,让它在最省的那一级停下来。
二、核心特性速览
官方给出的基准测试不是一次性 prompt 对比,而是真实 agent 会话:在无头模式下让 Claude Code 编辑 tiangolo 的 full-stack-fastapi-template(一个真实的 FastAPI + React 仓库),对最终产出的 git diff 做评估。12 个 feature 工单,同一 agent 带与不带 skill,n=4,模型 Haiku 4.5。
| 对比项(vs 无 skill 基线) | LOC | tokens | 成本 | 耗时 | 安全性 |
|---|---|---|---|---|---|
| ponytail | -54% | -22% | -20% | -27% | 100% |
| caveman(仅压缩措辞的对照组) | -20% | +7% | +3% | +2% | 100% |
| 朴素 prompt「YAGNI + one-liners」 | -33% | -14% | -21% | -30% | 95% |
几个值得注意的点:
- ponytail 是唯一一项同时压缩 LOC、token、成本、耗时四项指标的变体;
- 也是唯一在压缩的同时保持 100% 安全——朴素 prompt 方案会漏掉一条安全校验;
- 剪枝幅度与场景强相关:日期选择器从 404 行降到 23 行、颜色选择器从 287 行降到 23 行(改用原生
<input>),而本来就精简的代码几乎零收益。所谓「平均 54%」是 12 个任务的平均值,94% 是单任务天花板。 作者自己也做了祛魅:省 token 从来不是目标本身,成本与延迟下降只是「模型愿意爬阶梯」的副作用。对喜欢反复权衡阶梯的推理模型,思考 token 反而可能变多——README 明确点名 GPT-5.5 上会出现这种情况。
三、系统架构设计
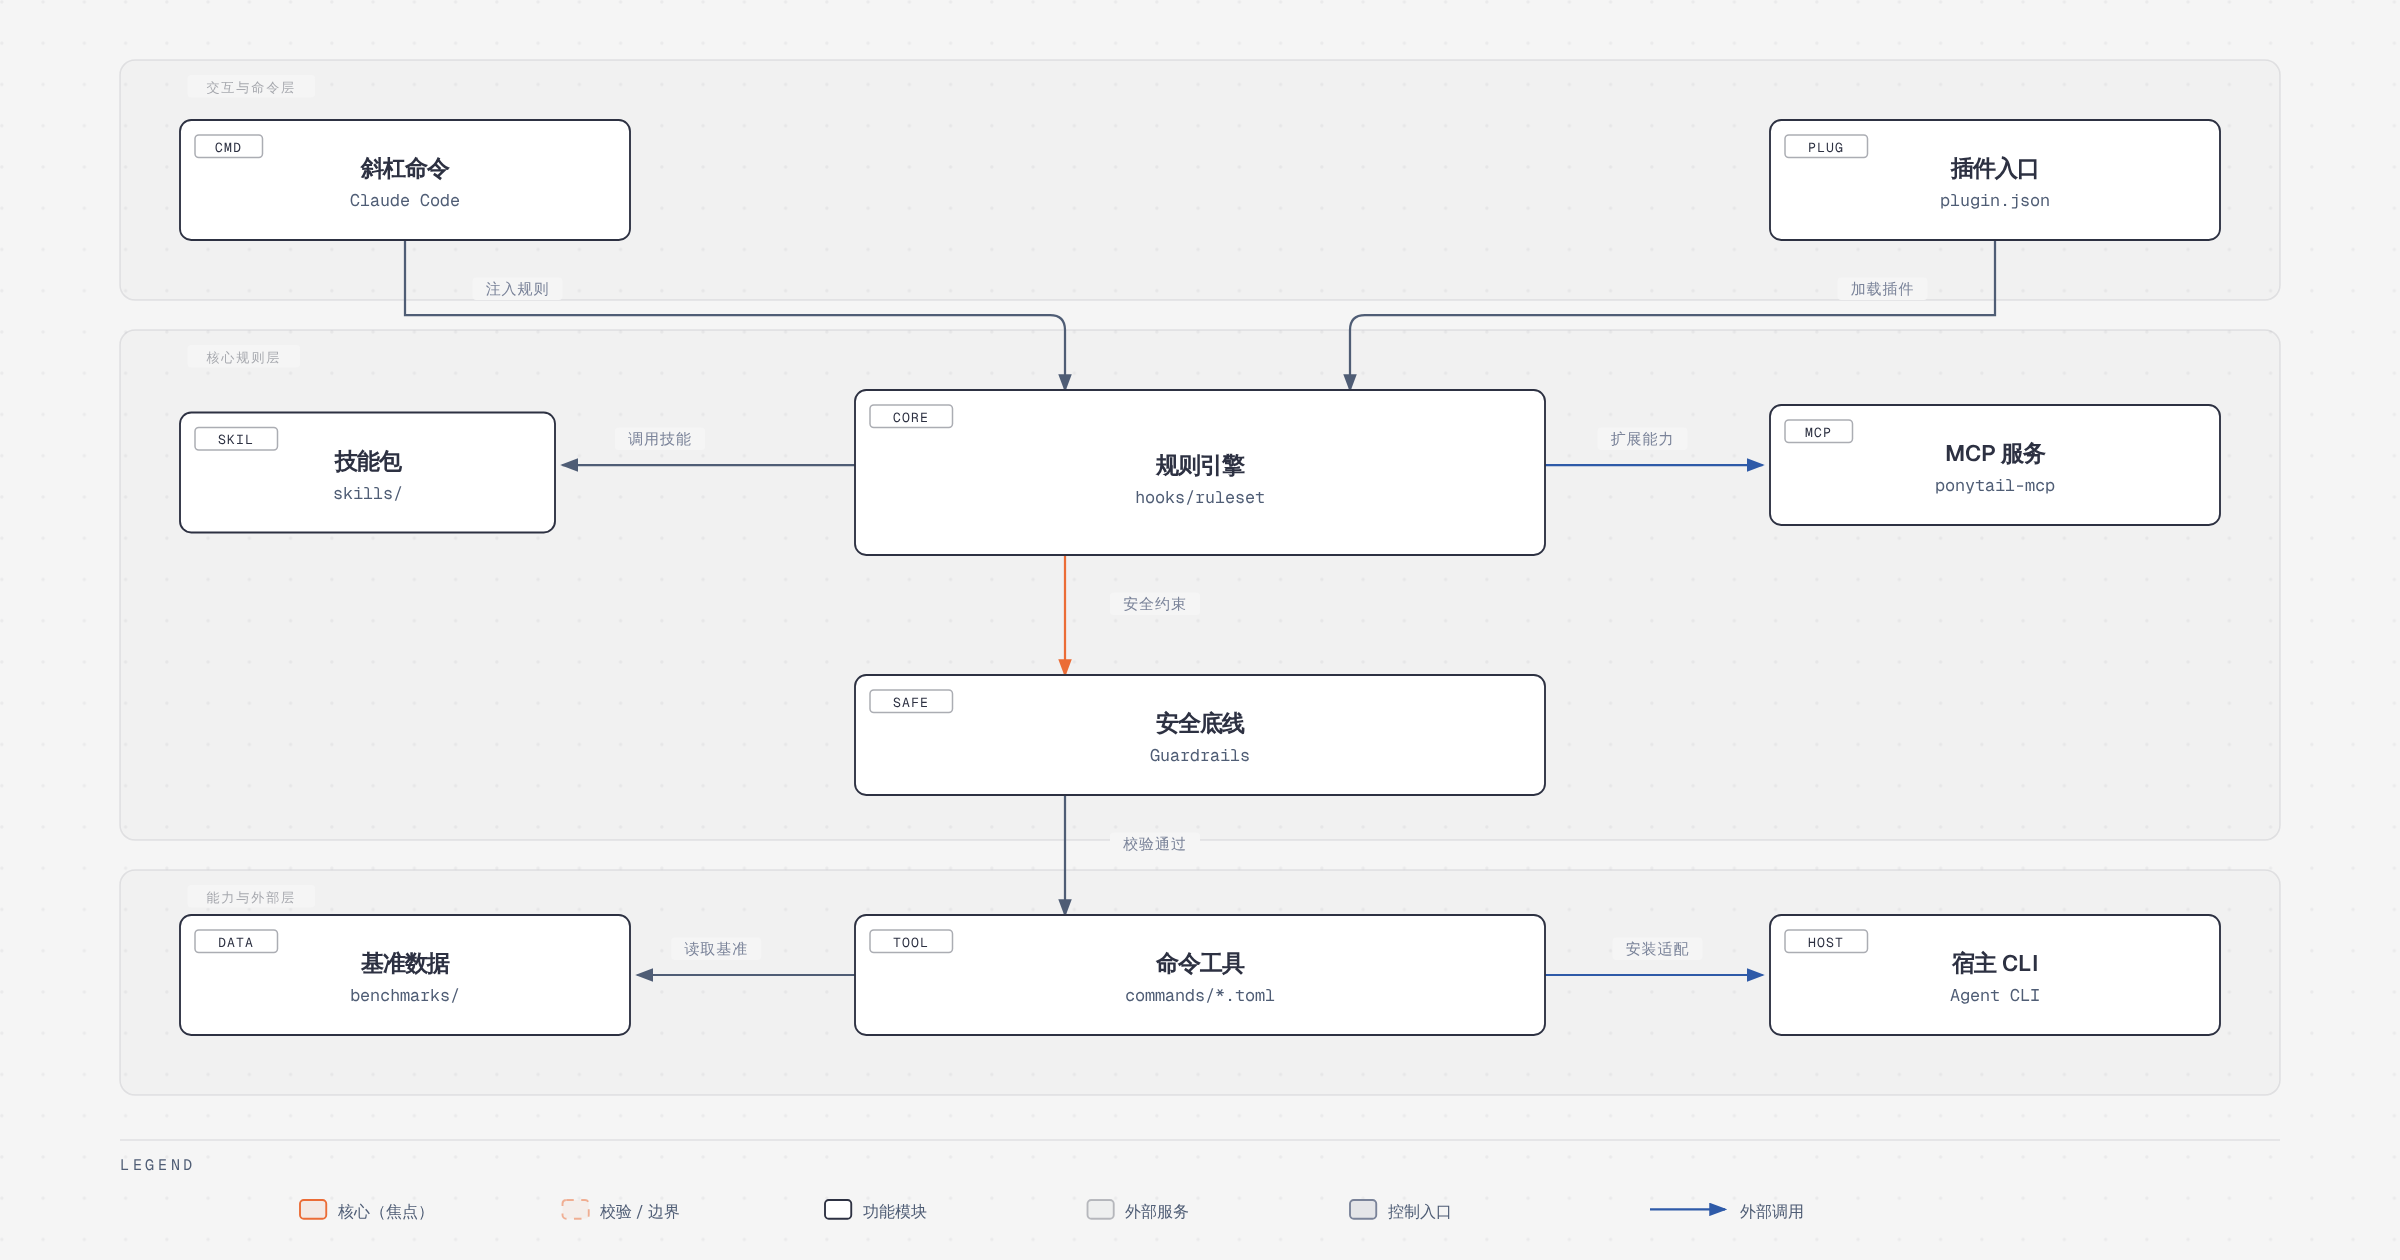
整个项目可以按三层理解:交互与命令层、核心规则层、能力与外部层。
交互与命令层由宿主 CLI 和斜杠命令构成。入口是各宿主各自的插件清单:plugin.json / plugin.yaml 面向 Claude Code 系,gemini-extension.json 面向 Gemini 与 Antigravity,opencode.json 面向 OpenCode,AGENTS.md 则是几乎所有支持该约定的 agent 的通用兜底。用户在终端敲下 /ponytail ultra 之类的命令,或直接正常提问,插件入口随之被唤醒并加载规则。
核心规则层是 hooks/ 加 ruleset,也是真正的引擎。生命周期钩子在这里完成会话激活、规则注入、模式跟踪与状态展示:ponytail-activate.js 负责把规则塞进会话上下文,ponytail-mode-tracker.js 记住当前处于 lite / full / ultra / off 哪一档,ponytail-config.js 读取环境变量与配置文件,ponytail-instructions.js 产出注入文本,ponytail-runtime.js 与 ponytail-subagent.js 处理运行时与子代理分支,两个 ponytail-statusline 脚本(sh / ps1)把当前档位显示在状态栏。围绕它的 guardrails 是硬约束——无论档位多激进,信任边界校验、错误处理、安全与可访问性都不参与「精简」。
能力与外部层向外延伸三条支线:skills/ 提供 ponytail、review、audit、debt、gain、help 六套技能;commands/*.toml 定义可调用的斜杠命令;ponytail-mcp/ 与 pi-extension/ 分别提供 MCP 服务与 Pi 宿主扩展能力。benchmarks/ 作为旁挂数据层,用 promptfoo 配置与 loc.js、correctness.js 等脚本为「省了多少」提供可复现的度量。
架构上最有意思的取舍是:它没有引入任何运行时依赖(package.json 依赖列表为空),全部能力靠「文本规则 + 少量 Node 钩子」实现。这既是它能在十几个宿主间低成本移植的原因,也决定了它的能力上限——它约束的是 agent 的决策倾向,而不是替 agent 执行代码。
四、核心流程:七级阶梯
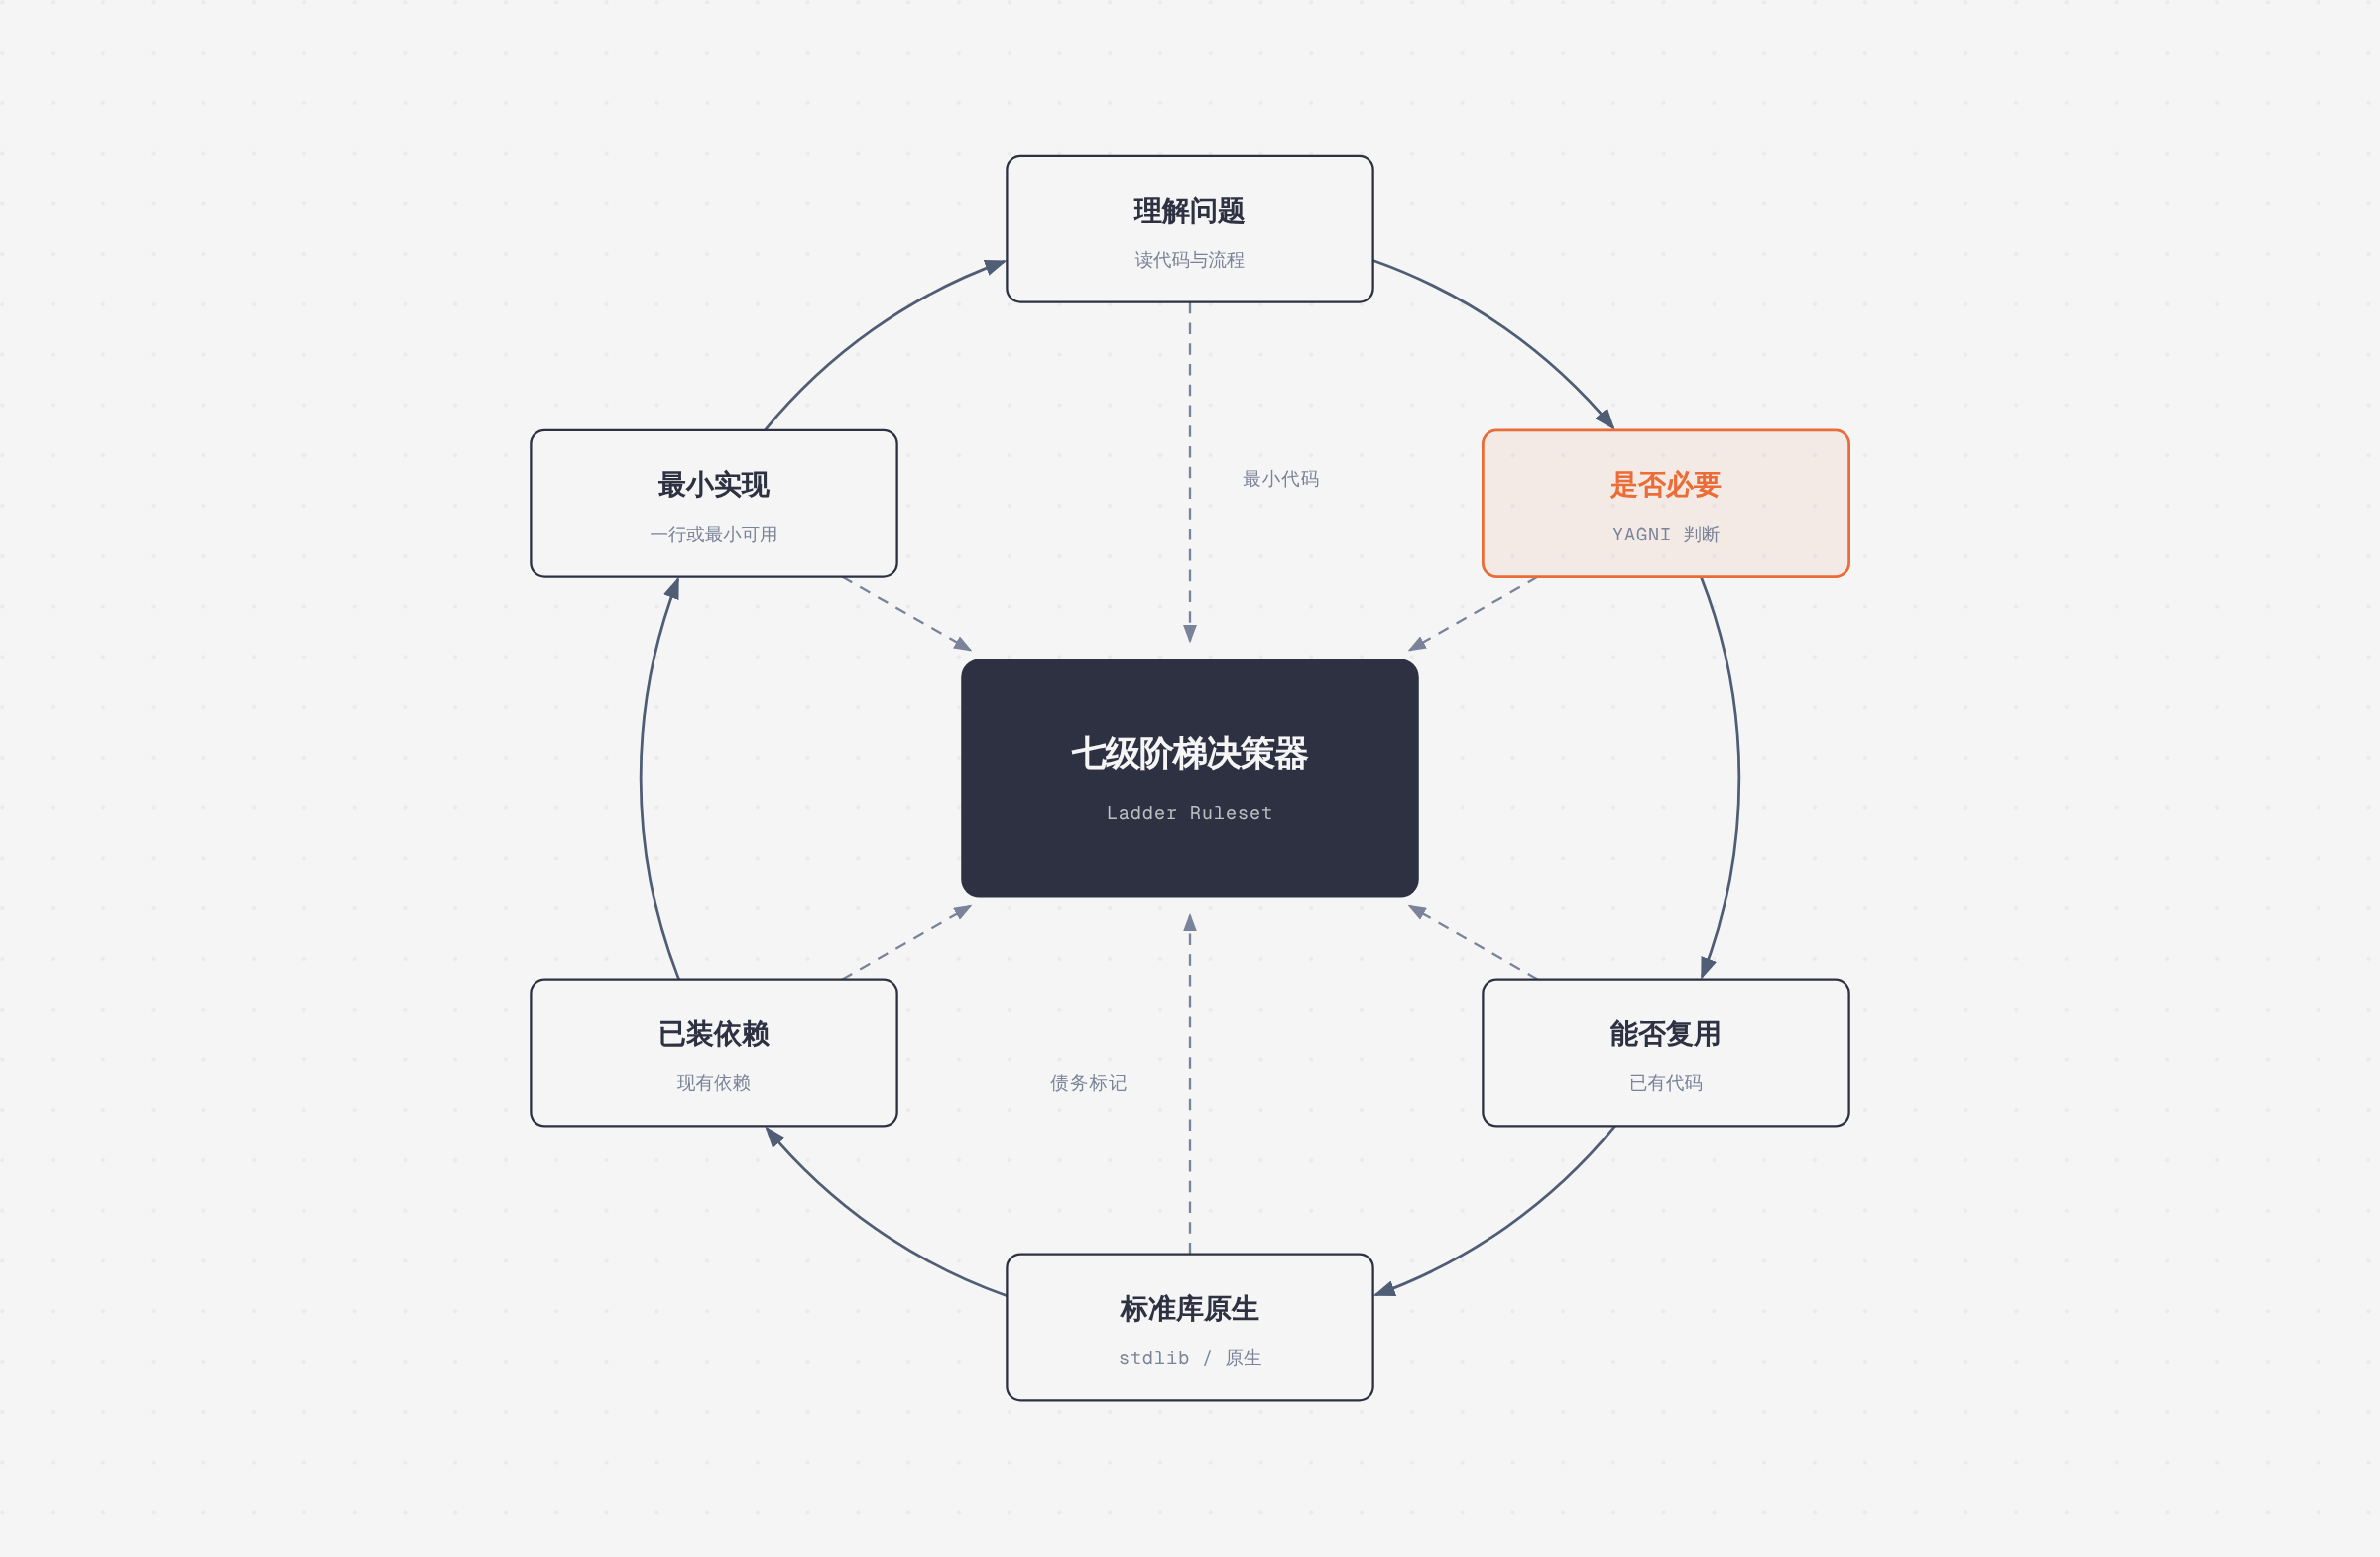
Ponytail 的主循环是一段写进规则里的决策阶梯。在写任何代码之前,agent 必须从第一级开始往上爬,在第一个「撑得住」的台阶停下:
- 理解问题——先读变更所触及的代码,走一遍真实调用流。这一步不可跳过,而且必须在爬阶梯之前完成。作者的原话是:松散于方案,绝不松散于阅读。
- 是否必要——这个东西需要存在吗?不需要就直接省略,这是 YAGNI 的本体。
- 能否复用——本仓库里已经有类似实现?复用,不要重写。
- 标准库 / 原生特性——语言标准库能做就用标准库;浏览器或平台自带原生能力(比如
<input type="date">)就直接用原生。 - 已装依赖——项目里已经装了的依赖可以拿来用,但不为此新增依赖。
- 一行能装下吗——能写成一行就写一行。
- 最小实现——只有前面六级全部撑不住,才写「刚好够用的最小实现」。 阶梯的两端很关键。上端是「先理解」,这让它区别于那种无脑追求行数少的代码高尔夫;下端是守卫条件——凡是落在信任边界上的校验、涉及数据丢失的处理、安全与可访问性,一律不进入可精简范围。剪掉的是抽象与脚手架,不是防线。
五、核心模块解析
| 模块 | 职责 |
|---|---|
hooks/ponytail-activate.js | 会话激活:判断是否注入、何时注入规则文本 |
hooks/ponytail-runtime.js / ponytail-subagent.js | 运行时状态维护与子代理场景下的规则传递 |
hooks/ponytail-mode-tracker.js / ponytail-config.js | 模式跟踪与配置读取(环境变量、config.json) |
hooks/ponytail-instructions.js | 生成注入用的规则文本,档位不同文本不同 |
hooks/*-hooks.json | 各宿主钩子清单:claude-codex / copilot / cursor / qoder |
skills/ponytail | 阶梯规则文本主体与技能清单 |
skills/ponytail-review / -audit / -debt / -gain / -help | diff 审查、全仓审计、债务收口、帮助 |
commands/*.toml | 以 TOML 定义的斜杠命令,供宿主注册 |
scripts/check-rule-copies.js | 校验各适配器中的规则副本是否一致 |
scripts/build-openclaw-skills.js | 从 skills/ 生成 OpenClaw 技能包,测试会检测是否过期 |
scripts/cursor-hooks.js | 合并式安装/卸载 Cursor 原生钩子,保留用户已有配置 |
ponytail-mcp/ / pi-extension/ | MCP 服务与 Pi 宿主扩展 |
benchmarks/ | promptfoo 基准配置、LOC 统计、正确性与鲁棒性审计脚本 |
这套模块划分透露出一个工程细节:规则文本在多宿主间存在大量副本,因此作者专门写了 check-rule-copies.js 来防止副本漂移,并用测试守护 OpenClaw 技能包的生成结果。对于一类本质是「分发一段提示词」的项目来说,这种一致性工程做得相当克制又到位。
六、特色能力
阶梯式决策是核心,但真正拉开差距的是它被包装成了可操作的工作流,而不是一句口号:
**ponytail:**** 债务标记**:当你确实需要一个临时捷径时,用ponytail:前缀标记它,/ponytail-debt会把所有标记汇总成一份记录,防止「回头再说」变成「永远不说」。**/ponytail-review**:不重写代码,只审查当前 diff 中的过度工程,输出一份「可以删掉什么」的清单。这比让 agent 直接改代码更容易被团队接受。**/ponytail-audit**:把审查范围从 diff 扩大到整个仓库。- 四档强度:
lite/full/ultra/off,默认full。README 里那句「/ponytail ultra是留给 codebase 曾经伤害过你的时候用的」既是玩笑也是设计说明——尺度的松紧应该可调,而不是一刀切。 - 永不削减清单:安全、错误处理、可访问性在规则层面被单独保护,这是它相比手写 YAGNI prompt 的实质优势。
七、工具链与生态适配
宿主覆盖面是 Ponytail 最夸张的部分,几乎把 2026 年主流编码 agent 一网打尽:
# Claude Code
/plugin marketplace add DietrichGebert/ponytail
/plugin install ponytail@ponytail

# Codex
codex plugin marketplace add DietrichGebert/ponytail

# GitHub Copilot CLI
copilot plugin marketplace add DietrichGebert/ponytail
copilot plugin install ponytail@ponytail

# Gemini CLI
gemini extensions install https://github.com/DietrichGebert/ponytail
除此之外还有 Pi(pi install git:...)、OpenCode(写进 opencode.json 的 plugin 数组)、Antigravity CLI、CodeWhale、Devin CLI、OpenClaw(clawhub install ponytail)、Grok Build,以及只走规则文件路线的 Cursor、Windsurf、Cline、Copilot 编辑器、Aider、Kiro。适配方式分三档:完整插件(带钩子与命令)、仅规则文件(把 .cursor/rules/、.windsurf/rules/、.clinerules/ 之类拷进项目即生效)、以及 AGENTS.md 通用兜底。
基准体系基于 promptfoo,仓库里带了 promptfooconfig.yaml 以及 gemini / gpt / gpt-newest 三套变体配置,配合 behavior.js、correctness.js、robustness-audit.js 覆盖行为、正确性与鲁棒性三个维度。OpenClaw 技能包由脚本生成、由测试守护,check-versions.js 负责版本一致性。这种「提示词工程也要有 CI」的态度,是它比同类玩具项目更可信的原因。
八、部署与安全
安装成本极低,但有两个必须知道的前提:
**node**** 必须在 PATH 中**。Claude Code 与 Codex 的插件会执行两个小型 Node.js 生命周期钩子。Nix / nvm 用户要注意,这个 PATH 指的是非交互式 shell 的 PATH。若缺失,技能本身仍可用,只是自动激活会静默失效,而不会在每个 prompt 上抛错——这是个体贴的降级设计。- Codex 需要人工授权钩子。安装后要在
/hooks里审阅并授权两个 lifecycle hooks,然后开新会话。Cursor 走的是cursor-hooks.js install,它会合并进~/.cursor/hooks.json并保留你已有的钩子,因此别随意移动那个 checkout 目录。 配置面很窄:可选~/.config/ponytail/config.json(Windows 为%APPDATA%\ponytail\config.json)里的defaultMode字段,或环境变量PONYTAIL_DEFAULT_MODE,默认full。没有配置文件也能用。
安全姿态是它反复强调的卖点:验证只在信任边界上做、数据丢失处理不许省略、安全与可访问性一律不动。作者甚至用对照实验证明——一个朴素的「写一行」prompt 会把安全校验剪掉,而 ponytail 不会。对于打算把它开在团队仓库里的人,这一点比 54% 的 LOC 降幅更重要。
九、适用场景
Ponytail 最合适的落点是「AI 已经能干活、但总爱多加东西」的场景:
- 在既有仓库里做增量改造,尤其是那些接口、工具函数、组件都已经存在的代码库,复用阶梯能立刻生效;
- 快速原型阶段抑制脚手架膨胀——你不想要一个三层抽象的 ORM 包装,你想要一个查询;
- 团队统一编码 agent 的行为尺度,用
lite/full/ultra让激进程度可讨论、可回退; - 与 caveman 组合使用:caveman 压缩 agent 说的话,ponytail 压缩 agent 建的东西,两者作用域不重叠,caveman 逐字节保留代码不动,ponytail 不碰叙述文本,可以放心叠加。 反过来,如果项目本身已经高度精简,或者任务本质就是搭建新架构、需要引入新的抽象层,它的收益会迅速趋近于零——阶梯规则不解决「该不该新建一个模块」这种设计判断。
十、总结评价
Ponytail 的真正价值不在那 54% 的 LOC 降幅,而在于它把一个容易沦为口号的工程直觉,变成了可度量、可切换、可审查的规则集。它是这一批对照实验中唯一同时压缩四项指标、又保持 100% 安全的变体,而安全性恰恰是「让 AI 少写代码」这件事最容易翻车的地方——少写代码和少写校验,只有一线之隔,Ponytail 把这条线显式画了出来。
它适合谁?适合已经在用 Claude Code、Codex、Cursor 这类工具,并且被「改一个按钮顺手重构三个文件」折磨过的开发者;适合需要在真实仓库而非玩具项目里控制 AI 产出的团队。它的局限性也很清楚:第一,本质是一段提示词加几个钩子,能力上限受宿主模型的指令遵循水平约束,在偏好长思考的推理模型上甚至可能反向增加 token;第二,收益高度依赖代码库现状,越整洁的仓库收益越小;第三,多宿主适配意味着同一套规则存在大量副本,需要靠 CI 脚本维持一致,维护成本并不为零。
但最值得记住的还是它的定价哲学:代码短小是因为必要,而不是为了炫技。它没有教 agent 写更聪明的代码,只是教它先问一句「这行代码真的需要存在吗」。以默认常驻的编码 agent skill 来看,这是一次性价比相当高的投资——安装只要一行命令,而它省下的,是你未来要读的那几千行。
参考链接:GitHub 仓库 · 官网 ponytail.dev