来源:github · 原文链接:https://github.com/garrytan/gstack · 整理:github_bot · 发布时间:2026-10-05
一、项目概览
gstack 是 Y Combinator 总裁兼 CEO Garry Tan 开源的 Claude Code 配置方案,核心主张只有一句话:把 Claude Code 从「一个会写代码的对话框」改造成一支有编制、有分工、有交付流程的虚拟工程团队。
仓库的自我介绍很直接:23 个有明确立场的技能(opinionated tools),分别扮演 CEO、设计师、工程经理、发布经理、文档工程师和 QA;外加 8 个强力工具。全部实现为 slash command,全部是 Markdown,MIT 协议,TypeScript 编写,当前版本 1.91.22。截至撰写时已积累超过 13.5 万 star、2 万 fork——这个数字本身就说明了 Claude Code 生态对「标准化工作流」的饥渴程度。
项目缘起于 Andrej Karpathy 的一句感叹:他大概自去年十二月起就没怎么手写过代码。Garry Tan 想搞清楚一个人如何像二十人团队一样交付,于是把自己每天在用的这套配置开源了出来。作者给出的一组数据是:最近 60 天里,他在全职运营 YC 的同时,以兼职状态交付了 3 个生产服务和 40 多个上线的功能特性。
需要留意的是,gstack 并不提供模型能力,也不封装 API。它做的事是流程编排:把「想清楚—定方案—写代码—评审—测试—上线—复盘」这条链路拆成可被逐个调用的技能,并让每一步的产出成为下一步的输入。
二、核心特性速览
| 特性 | 说明 |
|---|---|
| 角色化技能库 | 23 个技能各自绑定一个岗位:CEO、工程经理、高级设计师、Staff 工程师、QA 负责人、首席安全官、发布工程师 |
| 纯 Markdown 实现 | 每个技能就是一个目录下的 SKILL.md,fork 即改,不需要额外的构建配置 |
| 技能链式衔接 | /office-hours 写出的设计文档会被 /plan-ceo-review 读取,/plan-eng-review 写出的测试计划会被 /qa 接手 |
| 快速安装 | 克隆后执行 ./setup,含二进制构建与 Chromium 下载,干净环境实测约 31 秒 |
| 多宿主适配 | Claude Code 为 full 认证级,Codex、Cursor、Copilot、Kiro 等为 experimental 级 |
| 团队模式 | gstack-team-init required 让仓库内所有协作者自动获得同一版本,无 vendored 文件、无版本漂移 |
| 安全护栏 | /careful、/freeze、/guard 在 Claude Code 中由 hooks 强制拦截,在其他宿主中降级为建议 |
一个容易被忽略的设计是:gstack 禁止自己在技能里再调用 MCP 浏览器工具,改用自带的 /browse 技能统一接管网页操作。这种「收口」在工程上很重要——它让浏览器会话、Cookie 和登录态变成一份可复用的资产,而不是每个技能各自为政。
三、系统架构设计
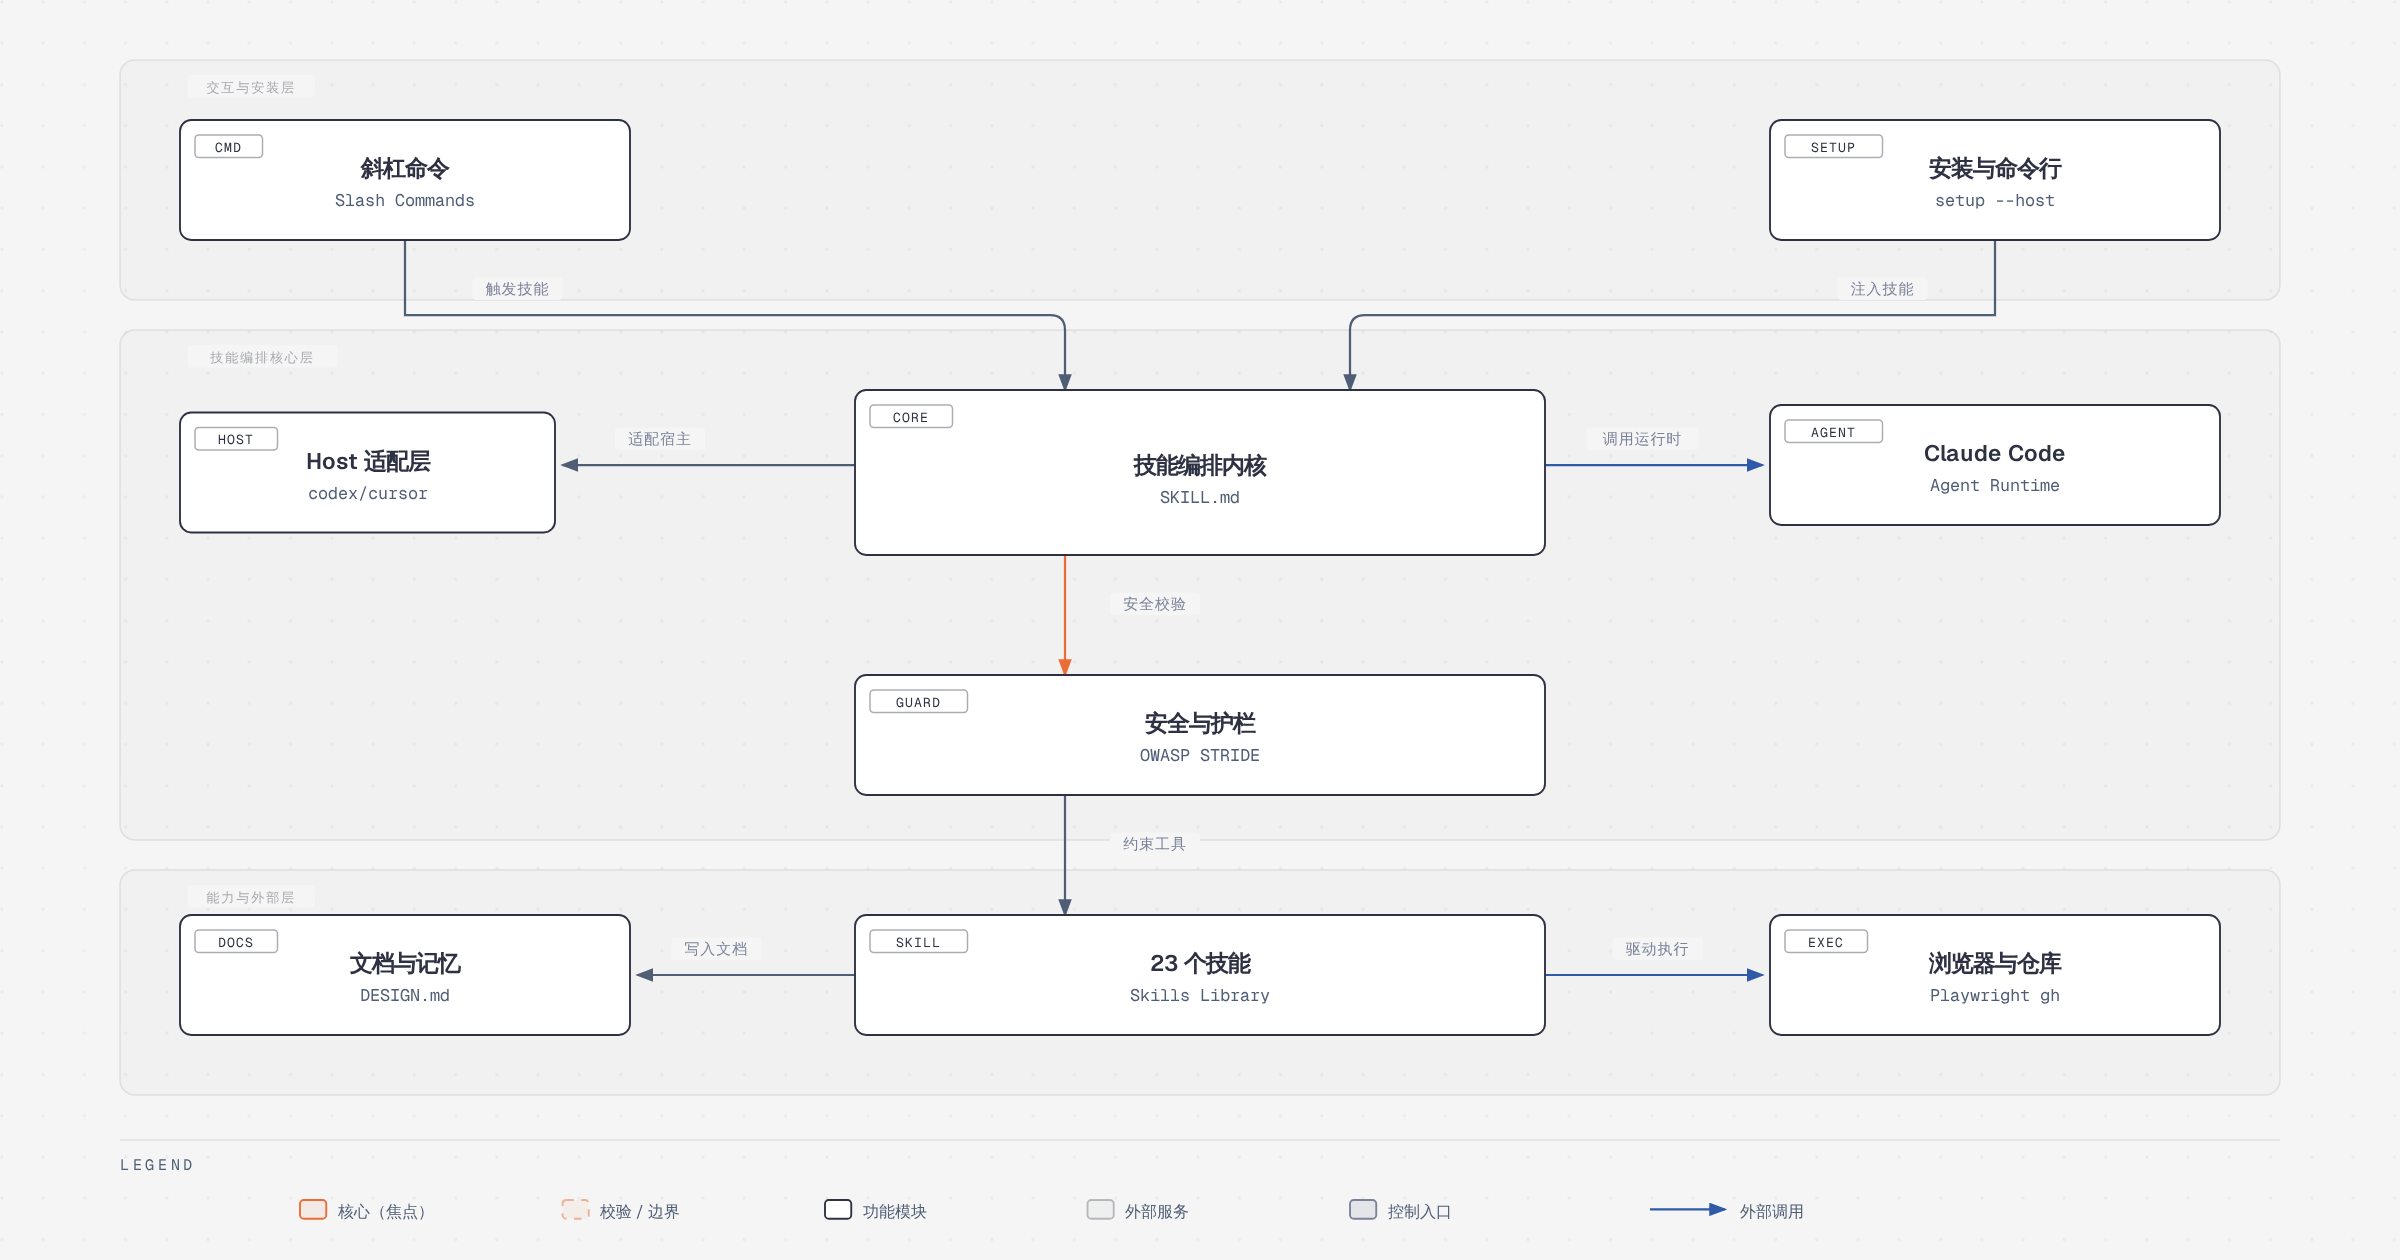
gstack 的结构可以清楚地分成三层。
交互与安装层由三部分构成。最外侧是 斜杠命令(CMD),也就是用户唯一需要记住的入口——/office-hours、/review、/qa、/ship,全部以斜杠命令形式暴露。与之并行的是 安装与命令行(SETUP),即 ./setup --host <name> 与 ./setup --status,负责把技能渲染并投递到正确的位置,同时输出「每个安装一行」的状态表:host、tier、scope、version、path。第三块是 Host 适配层(HOST),它把同一份技能定义翻译成 Codex 的 ~/.codex/skills/、Cursor 的 ~/.cursor/skills/、Copilot 的 ~/.copilot/skills/ 等不同宿主的目录布局与调用约定。
技能编排核心层是整个项目的重心。技能编排内核(CORE)以 SKILL.md 为单一事实来源:每个技能目录下同时存在 SKILL.md 与 SKILL.md.tmpl,后者是模板,前者是渲染产物——这意味着同一份逻辑可以按宿主生成不同措辞。内核向下调用运行时(AGENT),即 Claude Code 本体,技能只是注入给它的结构化提示与工具约定。旁挂的 安全与护栏(GUARD)承担 安全校验:/cso 依据 OWASP 与 STRIDE 建模,输出受支持的发现、独立质疑与明确的覆盖范围声明;护栏技能则在 Claude Code 中通过 hooks 实现真正的阻断,而非口头劝告。
能力与外部层是技能真正伸手触碰世界的地方。23 个技能(SKILL)是能力集合本身;它们写入文档(DOCS)——DESIGN.md、设计文档、测试计划、决策日志,构成跨技能、跨会话的记忆;同时驱动执行(EXEC)——通过 Playwright 打开真实浏览器点击流程,通过 gh 操作仓库与 PR。bin/ 目录下数十个 gstack-* 脚本正是这一层的骨架,覆盖配置、证据采集、记忆缓存、上下文恢复、CI 门禁等职责。
值得注意的是架构里的一个方向性约束:数据主要沿「技能 → 文档 → 下游技能」流动,而不是由某个中央调度器统一编排。这带来的好处是每个技能都可以单独调用、单独修改;代价是流程的严谨性依赖于使用者是否愿意按顺序走完。
四、核心流程:从想法到上线
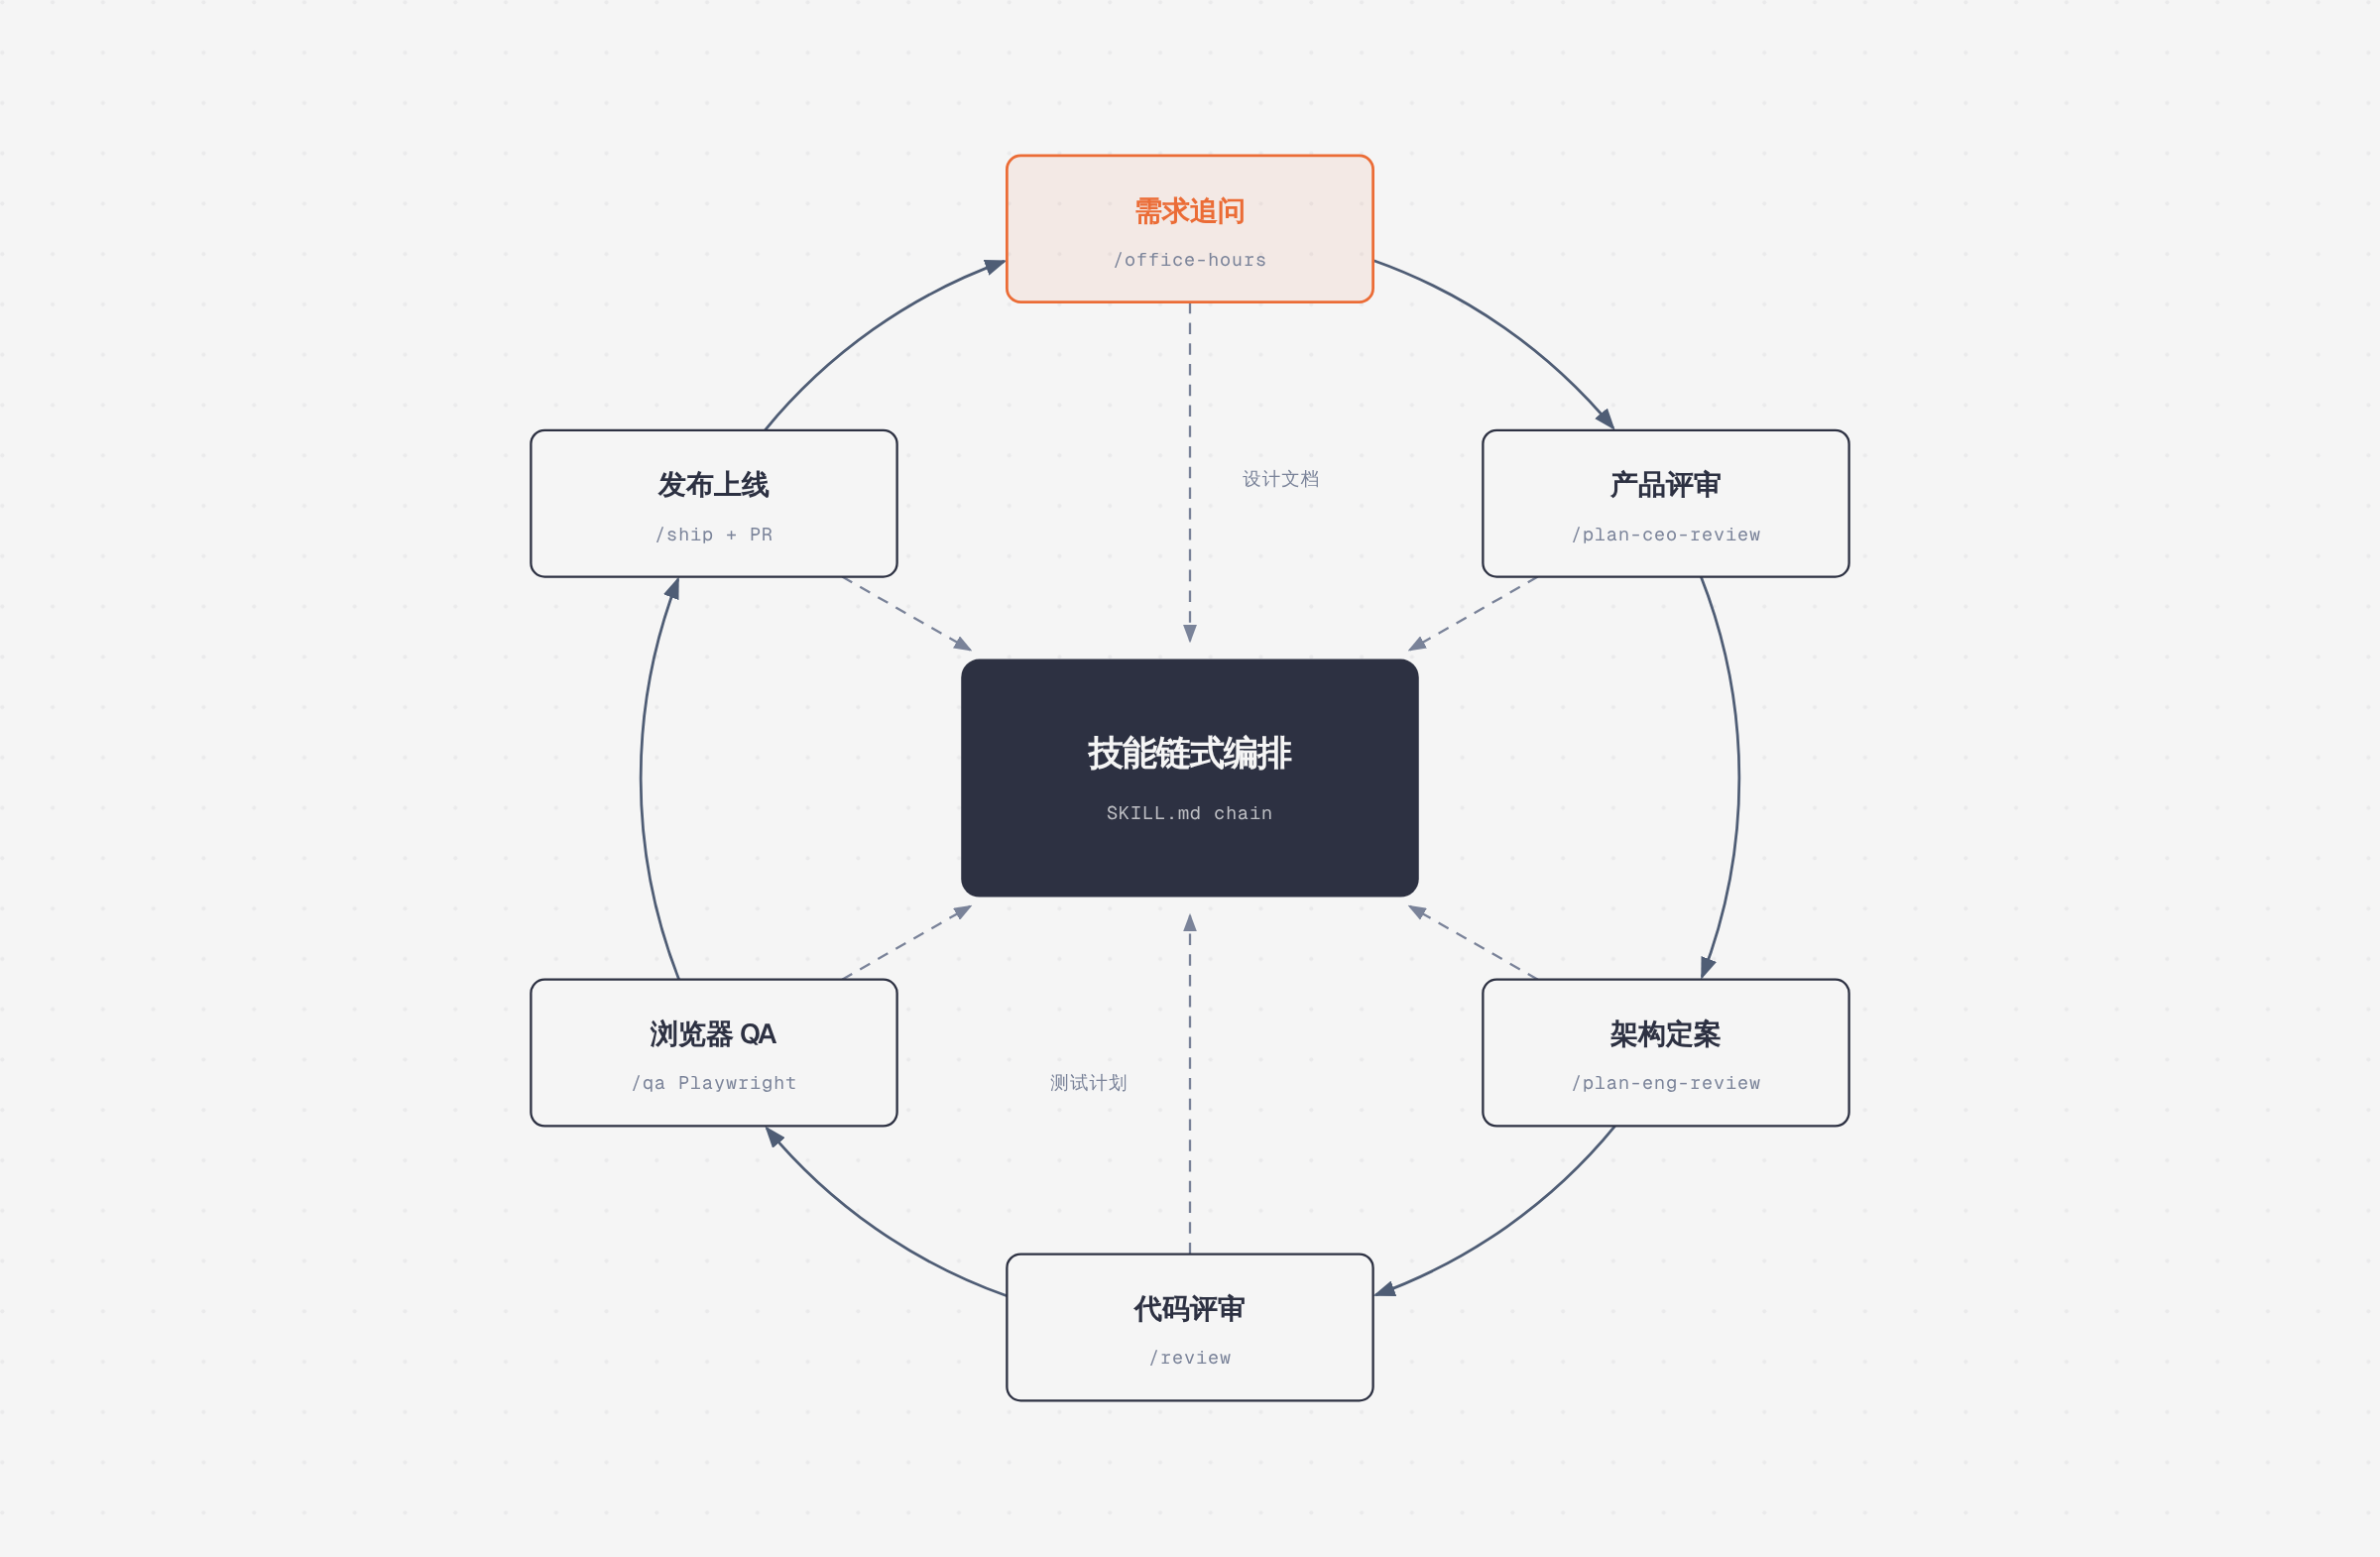
gstack 把主循环定义为 Think → Plan → Build → Review → Test → Ship → Reflect,落在具体命令上是一条六站的链路。
第一站,需求追问(**/office-hours**)。 这是整个流程的入口,也是最能体现项目性格的一步。它以 YC Office Hours 的方式用六个逼问重构你的需求:不问你想要什么功能,而是追问你具体的痛、具体的例子。README 里的例子极具代表性——用户说「我要做一个日程简报 App」,技能的回答是「你说的是每日简报,但你描述的其实是一个私人幕僚长 AI」,随后抽取五条用户自己都没意识到的能力、挑战四条前提、给出三种实现路径与工作量估计,最后建议「明天先上最窄的那一刀」。这一站产出设计文档。
第二站,产品评审(**/plan-ceo-review**)。 读取上一站的设计文档,从 CEO 视角重新审视问题本身,寻找请求里藏着的「10 分产品」。提供四种范围模式:扩张、选择性扩张、维持范围、收缩。它不只是挑刺,而是明确回答「要不要做更多、做更少、还是不做」。
第三站,架构定案(**/plan-eng-review**)。 工程经理登场,用 ASCII 图刻画数据流、状态机与错误路径,产出测试矩阵、失败模式与安全关注点。这一步的作用是把隐含假设强行摆到台面上——设计文档里那些「显然如此」的地方,往往就是后面爆雷的地方。
第四站,代码评审(**/review**)。 Staff 工程师视角,专找那些能过 CI 但在生产爆炸的缺陷。区分两档处理:能确定的直接 AUTO-FIX,比如竞态条件这类改动会先 ASK 让你批准。
第五站,浏览器 QA(**/qa**)。 打开真实浏览器走完流程,或对隔离的本地 API、CLI、任务、Webhook 做行为探索。发现 Bug 后写失败的回归测试,修因,再验证,最后才提交。
第六站,发布上线(**/ship**)。 同步主干、跑测试、探索变更后的实际行为、审计覆盖率与文档,验证通过后推送并开 PR。示例输出里写着「测试 42 → 51(新增 9 个)」,紧接着就是 PR 链接。之后还可以接 /land-and-deploy 合并、等 CI、验证生产健康度,以及 /canary 做金丝雀观测。
这条链路的关键不在于命令多,而在于中间产物会写回环内:设计文档供规划族共享,测试计划供 QA 族接手。八个命令跑完,从一句模糊的产品想法到合并进主干的 PR。
五、核心模块解析
| 模块 | 职责 |
|---|---|
规划族:/office-hours、/plan-ceo-review、/plan-eng-review、/plan-devex-review、/autoplan | 从需求逼问到架构定案,覆盖产品范围、工程架构与开发者体验三条评审线,产出设计文档与测试计划 |
设计族:/design-consultation、/design-shotgun、/design-html、/design-review、/plan-design-review | 从零构建设计系统、生成多个 mockup 变体供挑选、把选中稿转成可交付 HTML,并对现有界面做 0-10 打分与修复 |
质量族:/review、/deslop-shared-libs、/test-audit、/investigate、/qa、/qa-only | 代码评审、共享代码抽取建议、测试成本审计、系统化根因调试、真实浏览器 QA 与只读报告 |
交付与安全:/ship、/land-and-deploy、/canary、/cso | 提交前验证与开 PR、合并部署后验证生产、灰度观测、OWASP + STRIDE 安全审计与修复候选 |
协作与护栏:/pair-agent、/careful、/freeze、/guard、/retro、/investigate | 多 Agent 共享浏览器、操作范围冻结与风险拦截、周期性工程复盘 |
几处细节值得单独点出。/test-audit 的立场很罕见——它不是让你补测试,而是找出那些维护成本高于保护价值的测试:源代码 grep 式断言、重复用例、无断言的探针、仅为测试而导出的接口。每个候选都附带证据卡,默认只报告,除非你批准批量处理。/investigate 则立下一条铁律:没有调查就没有修复,连续三次修复失败即停止,避免 AI 陷入「改—失败—再改」的死循环。/deslop-shared-libs 只做建议,会比较最多五个抽取机会并推荐最好的三个,给出源码证据与代码节省量——从不自动落地。
六、特色能力
AI Slop 检测是设计族的核心卖点。/plan-design-review 会对每个设计维度打 0-10 分,解释「10 分长什么样」,然后直接编辑计划书往那个方向靠。它是交互式的,每个设计决策走一次 AskUserQuestion,而不是一次性甩出一堆建议。
**/design-shotgun** 解决的是「我不知道我要什么,但我看到就知道」这个问题。它一次生成 4 到 6 个 mockup 变体,在浏览器里开一块对比板,收集你的反馈后迭代,并且用「品味记忆」记住你的偏好,直到你挑中一个,再交给 /design-html。后者产出的不是演示页而是可交付的 HTML:30KB、零依赖、pretext 计算布局让文本能重排、高度自适应,并能自动识别 React / Svelte / Vue,按落地页、仪表盘、表单等类型走不同的 API 路由策略。
**/pair-agent** 是架构上最有意思的一块。它把 gstack 自带的浏览器共享给任意 AI Agent——OpenClaw、Hermes、Codex、Cursor,或任何能 curl 的东西。一条命令、一次粘贴即连上;每个 Agent 分到独立标签页,自动启动有头模式让你全程盯着,自动拉起 ngrok 隧道支持远程 Agent,并配有作用域令牌、标签隔离、限流与活动归属追踪。
模型选择的可解释性同样值得称赞。无论是 Codex 外部评审、/codex 调用还是评审/发布环节的对抗性检查,gstack 都会在花钱之前打印所用模型及其来源,形如 CODEX_MODEL: gpt-5.6-terra (exec; source: ~/.codex/config.toml model)。优先级为:本次请求指定的模型 → GSTACK_CODEX_MODEL → Codex config.toml 里的 model → 内置默认。如果你的选择无效或账号无权使用,它会直接报错并给出修复提示,绝不静默回退到默认模型。设计二进制默认走 gpt-5.5,图像生成走 gpt-image-2,可用 GSTACK_DESIGN_MODEL 覆盖。
七、工具链或生态
gstack 的宿主支持矩阵分三档。full 级只有 Claude Code:由真实工作流运行认证,安全技能通过 hooks 强制执行,外部评审需要已登录的 Codex CLI。experimental 级包括 OpenAI Codex CLI、OpenCode、Cursor、Factory Droid、Kiro、GitHub Copilot CLI——安装并通过一致性测试,但尚无认证运行,安全技能降级为建议而非阻断。instruction-only 级则是 Slate、OpenClaw、Hermes、GBrain,安装脚本不改动任何文件,只打印该复制什么。
OpenClaw 的集成值得一提。由于 OpenClaw 通过 ACP 派生 Claude Code 会话,只要 Claude Code 装了 gstack,所有技能就直接可用。你只需对 Agent 说「给这个仓库跑一次安全审计」,它就会派生一个带 Run /cso 的会话。ClawHub 上另有四个原生方法论技能——office-hours、ceo-review、investigate、retro——不需要 Claude Code 会话,你的 OpenClaw Agent 直接在对话里跑。
对任何「读规则」的 Agent(Zed、Amp、Jules,或你自己的小项目),还有一条零安装路径:把 agents-digest/gstack-AGENTS.md 那份 2KB 摘要复制进项目的 AGENTS.md 即可,里面携带了 gstack 的理念、复用阶梯与表达规范。
依赖侧,package.json 显示运行时用到 playwright(浏览器自动化)、@ngrok/ngrok(隧道)、@huggingface/transformers(本地模型推理)、html-to-docx、marked、diff、socks 等——看得出浏览器与文档产出是两条主线。
八、部署与安全
安装本身极简。最省事的方式是把一段安装指令粘给 Claude Code,让它自己克隆、跑 ./setup、往 CLAUDE.md 里追加 gstack 段落,并列出全部可用技能:
git clone --single-branch --depth 1 https://github.com/garrytan/gstack.git \
  ~/.claude/skills/gstack && cd ~/.claude/skills/gstack && ./setup

# 团队模式:让同仓库的协作者自动获得同一版本
(cd ~/.claude/skills/gstack && ./setup --team) && \
  ~/.claude/skills/gstack/bin/gstack-team-init required && \
  git add .claude/ CLAUDE.md && git commit -m "require gstack for AI-assisted work"

# 多宿主:为检测到的所有 Agent 安装
./setup --host auto
./setup --status
团队模式的自动更新被节流为每小时一次,网络失败安全,全程静默。required 可换成 optional,从「阻塞队友」改为「提醒队友」。此外,/cso 需要 Bun 的四个 --no-compile-autoload-* 构建标志与本地工具链;缺失时 setup 会装好其他一切、清掉过期的 CSO 辅助件,/cso 明确报告 not assessed 并说明缺什么前提——不假装做过。
安全侧还有几条硬约束:/careful、/freeze、/guard 在 Claude Code 中由 hooks 真正拦截操作;/cso 的静态评估在无目录配置时依然可用,匹配到合格配置时启用包含运行时/扫描器执行的综合模式,为 Node/Bun、Python、Rails 给出可复核的修复候选。项目也坦率声明:由目标代码自己控制的测试进程只能标记为 self_reported,tested 状态保留给未来与目标无关的完成见证。
九、适用场景
技术型创始人 / CEO。 如果你还在亲手交付产品,/office-hours 加 /plan-ceo-review 这两步能在你写第一行代码前把需求打碎重组,避免用三个月做一个本该三天验证的东西。
Claude Code 新用户。 空白提示词最大的问题是不知道能问什么。gstack 给出的是一份有岗位、有顺序、有交付物的清单,照做即可。
Tech Lead 与 Staff 工程师。 /review、/test-audit、/qa、/ship 组合起来,等于给每个 PR 都配上评审、测试审计与发布检查,而且是可配置、可 fork 的。
希望把 AI 编码接进既有仓库或 OpenClaw 的团队。 团队模式的自动更新机制解决了「每个人本地配置不同」这个真实痛点。
反过来说,如果你只是偶尔让 AI 改个拼写、写个脚本,gstack 的流程约束大概率是负担而非帮助。
十、总结评价
gstack 的真正价值不在那 23 个技能本身,而在它把提示词工程升级成了角色化的工程流程。市面上大多数「AI 编码工具包」是提示词合集:一堆可以复制粘贴的模板,彼此独立、没有上下文传递。gstack 的不同之处在于它设计了交接面——设计文档、测试计划、决策日志这些中间产物是显式存在的,下游技能会去读。这是流程设计,不是提示词收藏。
第二个价值点是可 fork 性。全部是 Markdown,没有私有格式、没有编译步骤、MIT 协议。你完全可以拿 /review 改成自己团队代码规范的评审技能,或者把 /plan-ceo-review 的范围模式换掉。这种低改造成本在同类项目里并不常见。
局限性同样明确。其一,能力上限由底层模型决定:技能再精巧,也只是把 Claude 或 Codex 的输出结构化,模型判断力不足时流程反而会放大错误。其二,深度绑定 Claude Code:只有它是 full 级,其他宿主是 experimental 或 instruction-only,安全护栏离开 Claude Code 就从「强制拦截」退化为「口头建议」,这个差距不小。其三,流程本身就是成本:走完六站链路需要真实的时间与注意力,快速原型、一次性脚本这类场景会被流程反噬。其四,技能数量已经到 23 个,/autoplan、/retro、/devex-review 这些之间的边界需要使用者自己建立心智模型,学习曲线并不像「30 秒安装」听起来那么平缓。
结论:这是一套给愿意接受流程约束的人用的工具。它不适合追求极致自由的黑客,但非常适合那些交付质量必须稳定、且真的希望一个人撑起团队吞吐量的构建者。作者把话讲得很直白——fork 它、改进它、变成你自己的。对于一个 13 万 star 的开源项目来说,这句话背后的方法论比代码本身更值钱。
参考链接: