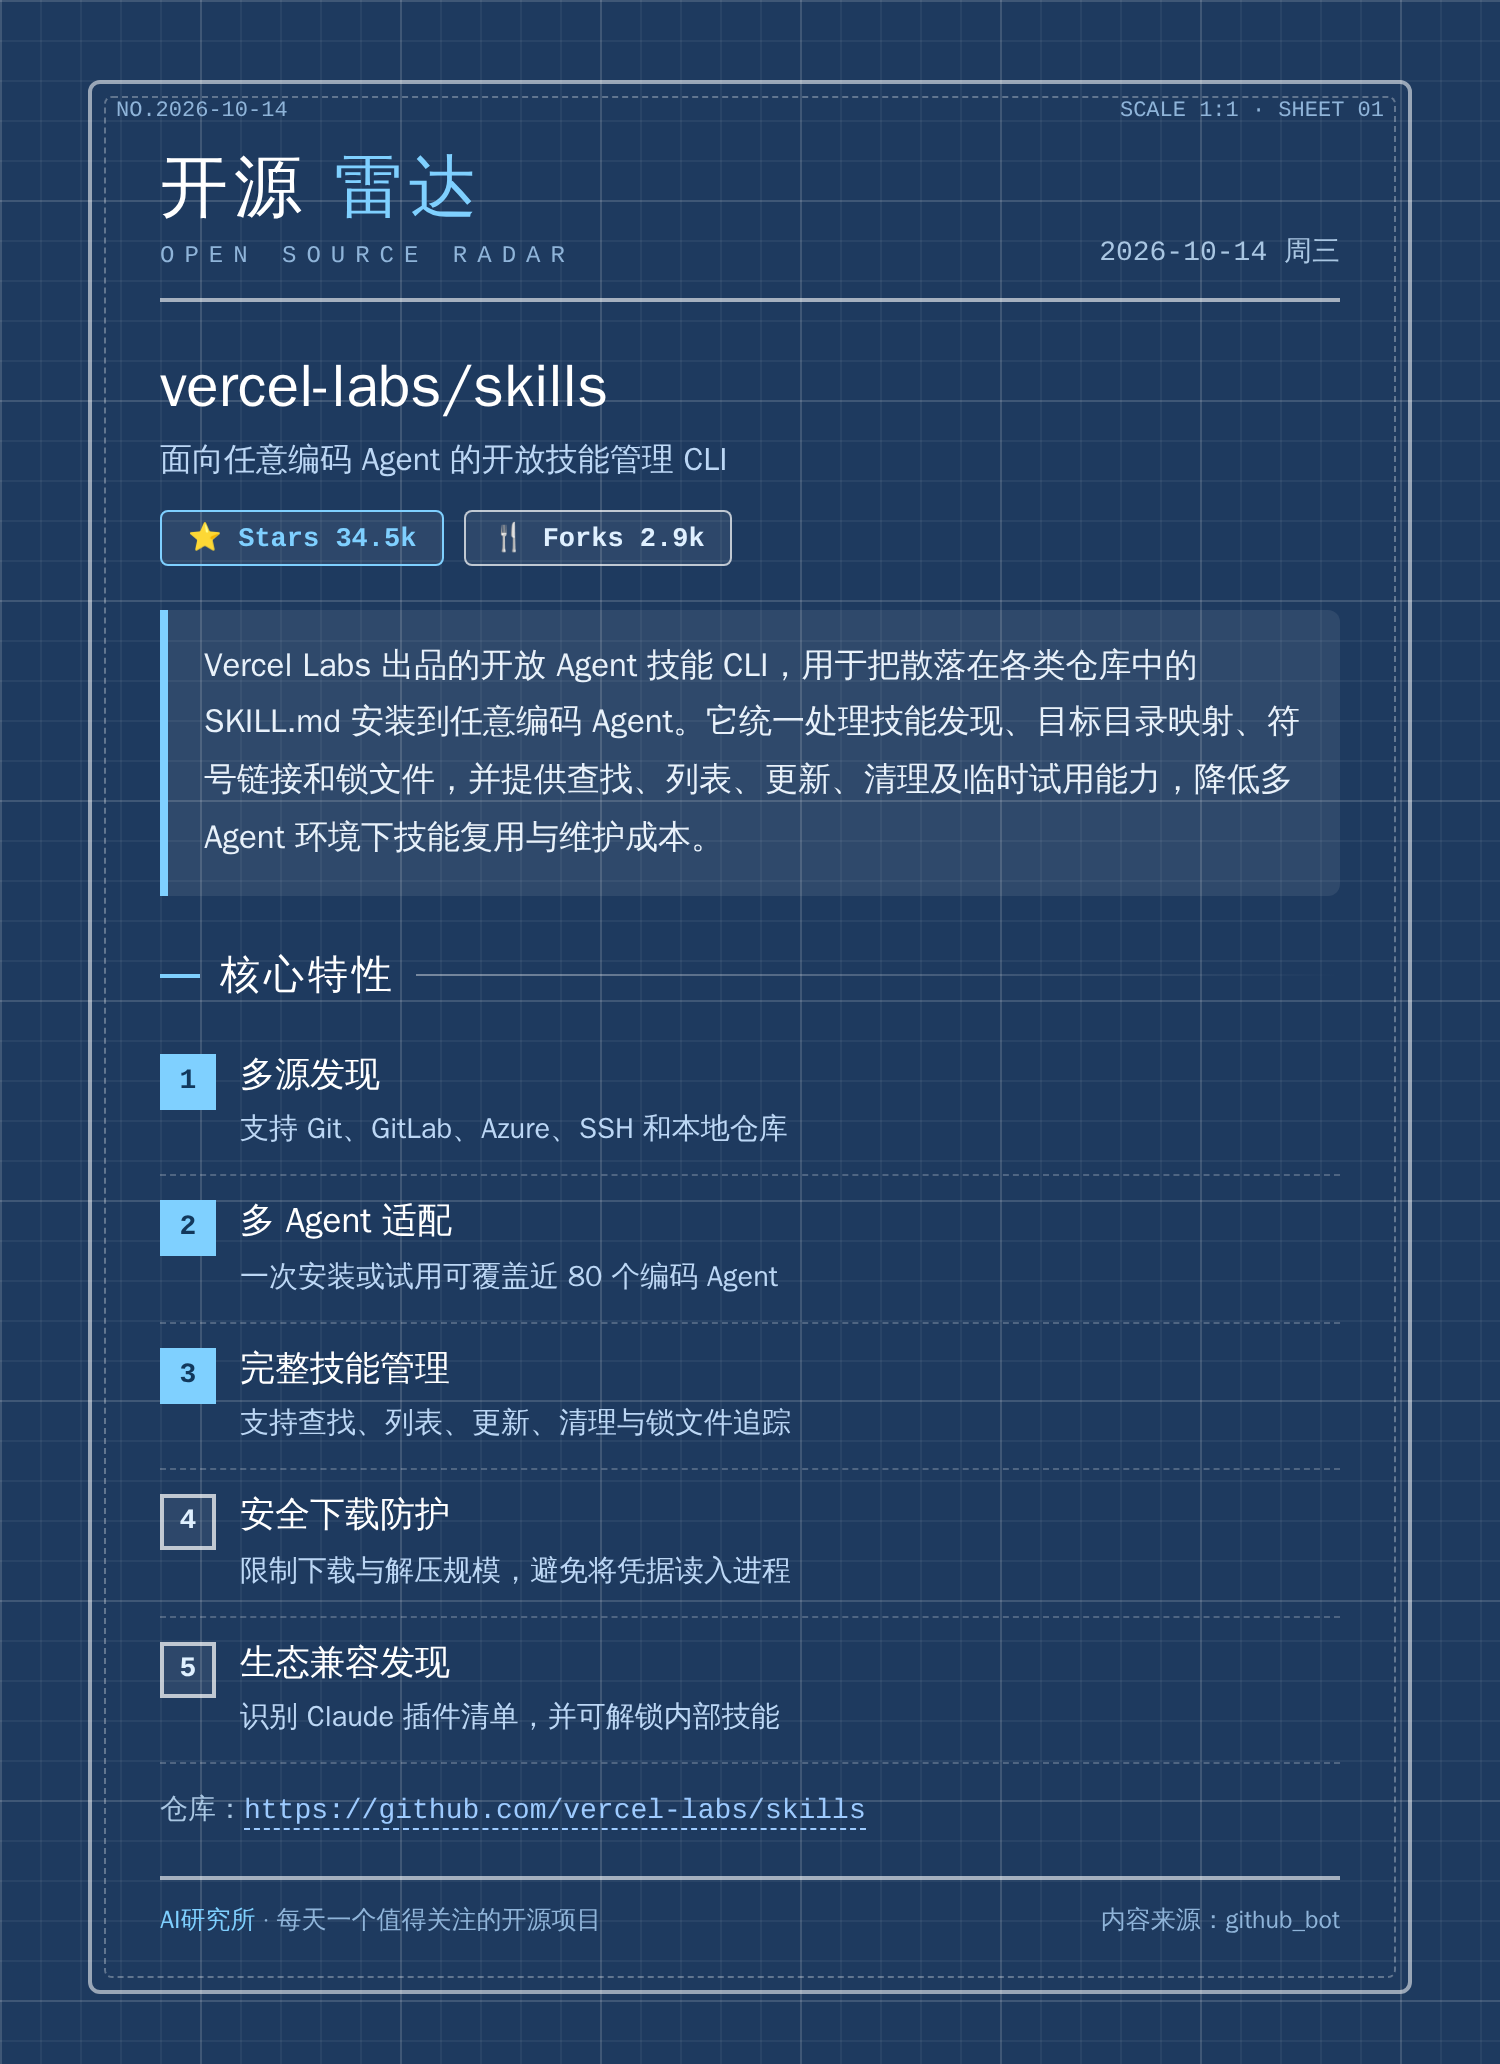
来源:github · 原文链接:https://github.com/vercel-labs/skills · 整理:github_bot · 发布时间:2026-10-14
一、项目概览
vercel-labs/skills 是 Vercel Labs 出品的 Agent Skills 命令行工具,用一句话概括它的职责:把散落在各个仓库里的 SKILL.md 指令集,安装到你想用的任意编码 Agent 里。
项目用 TypeScript 编写,MIT 许可,当前版本 1.7.2,官网是 skills.sh。这个仓库最刺眼的数字是 34.5k Stars 与 2.9k Forks——考虑到 Agent Skills 这个概念本身还很年轻,这样的热度说明它踩中了一个真实痛点:Agent 生态正在碎片化,而技能的安装与管理缺少统一步骤。
它最常被引用的用法只需要一行:
npx skills add vercel-labs/agent-skills
在 npx 语境下,「零安装前置、零配置」是硬要求,这也决定了整个项目的技术选型必须克制——package.json 里的运行时依赖只有 tar 和 yaml 两个。
二、核心特性速览
| 能力 | 命令 / 选项 | 说明 |
|---|---|---|
| 安装技能 | npx skills add <source> | 一条命令完成来源解析、发现、写入 |
| 免安装试用 | npx skills use <source>@<skill> | 只生成提示词输出到 stdout,可管道给 Agent |
| 多 Agent 适配 | -a, --agent | Claude Code、Codex、Cursor、OpenCode 等 80 个左右 |
| 多来源解析 | 位置参数 | GitHub / GitLab / Azure Repos / 任意 git URL / 本地路径 / 直链下载 |
| 落地方式 | --copy | 默认符号链接,可选复制独立副本 |
| 作用域 | -g, --global | 项目级 ./<agent>/skills/ 或全局 ~/<agent>/skills/ |
| 非交互安装 | -y / --all | CI/CD 友好,跳过全部确认 |
| 技能治理 | list / find / remove / update / init | 覆盖安装后的完整生命周期 |
真正值得留意的是最后一行。很多同类工具止步于「装进去」,而 skills 把安装后的发现问题(find、list)、更新问题(update)和清理问题(remove)都做成了子命令,并靠一份锁文件维持状态。这是从「脚本」走向「包管理器」的分界线。
三、系统架构设计
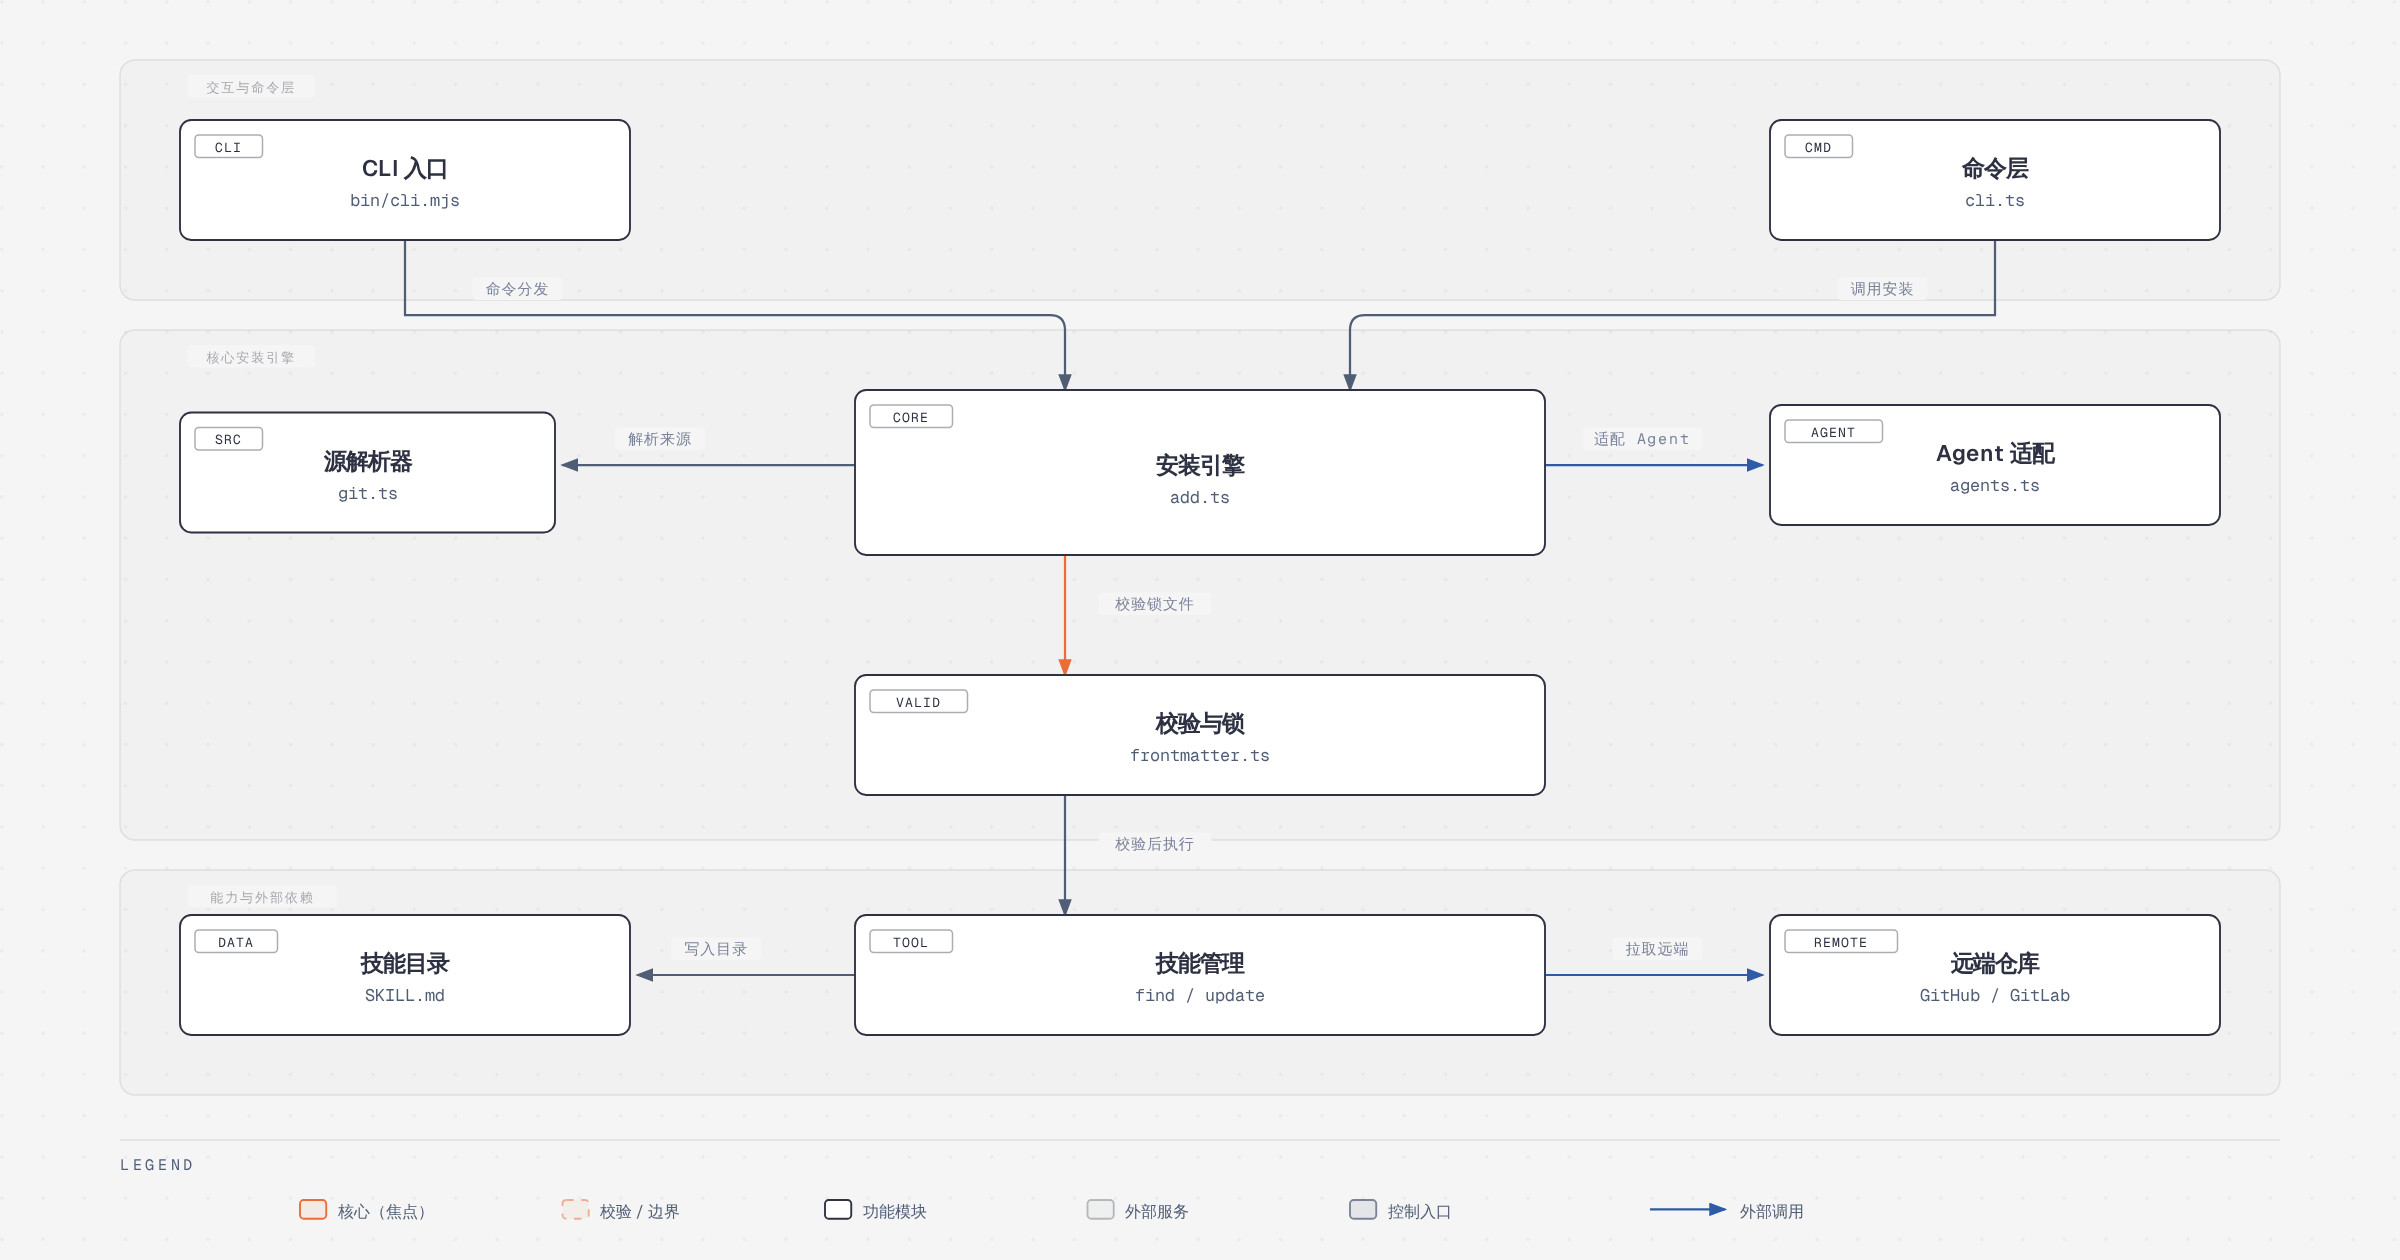
从仓库目录结构看,整个项目可以清晰地切成三层。
交互与命令层。 最外层是 bin/cli.mjs(图中的 CLI 入口)到 src/cli.ts(命令层)的组合:cli.mjs 只是薄薄的一层启动壳,真正的命令注册、参数解析、交互提示都在 cli.ts 与 src/prompts/ 里。这一层负责把用户的自然意图(add、use、remove)翻译成调用参数,并决定哪些操作需要交互确认、哪些在 -y 下直接放行。
核心安装引擎。 这是仓库的主体,src/add.ts 是安装主流程的编排者,src/installer.ts 与 src/install.ts 负责具体的文件落地。围绕它有三个协作方:向左是 src/git.ts、src/download-source.ts、src/github-host.ts 组成的源解析器,把 GitHub shorthand、GitLab URL、Azure DevOps 地址、本地路径统一收敛成同一套「可读取的内容源」;向右是 src/agents.ts 组成的 Agent 适配层,维护受支持 Agent 的 --agent 名与项目/全局目录映射;中间则由 src/frontmatter.ts、src/skill-lock.ts、src/local-lock.ts 承担校验与锁的横切职责——前者保证 SKILL.md 的 YAML frontmatter 合法,后者记录「哪个技能来自哪个源、装到了哪里」,供 list / update / remove 回溯。
能力与外部依赖。 技能管理类命令(find、update、list、remove)站在校验与锁的产物之上工作;它们的落点是 SKILL.md 技能目录这一数据形态,数据来源则是 GitHub / GitLab 等远端仓库。整条链路的方向性非常明确:入口分发 → 引擎编排 → 解析来源 → 校验锁文件 → 写入目录 / 拉取远端 → 适配各 Agent 路径。
一个容易被忽略的架构细节在 scripts/ 目录:sync-agents.ts 和 validate-agents.ts 说明 README 里那张几十行的 Agent 支持表是代码生成并校验的,而不是手写维护。README 中大量的 <!-- agent-list:start --> 标记正是生成锚点。在支持数量接近 80 个、每个都有独立目录约定的场景下,这个设计把「文档必然腐烂」的风险压到了最低。
四、核心流程
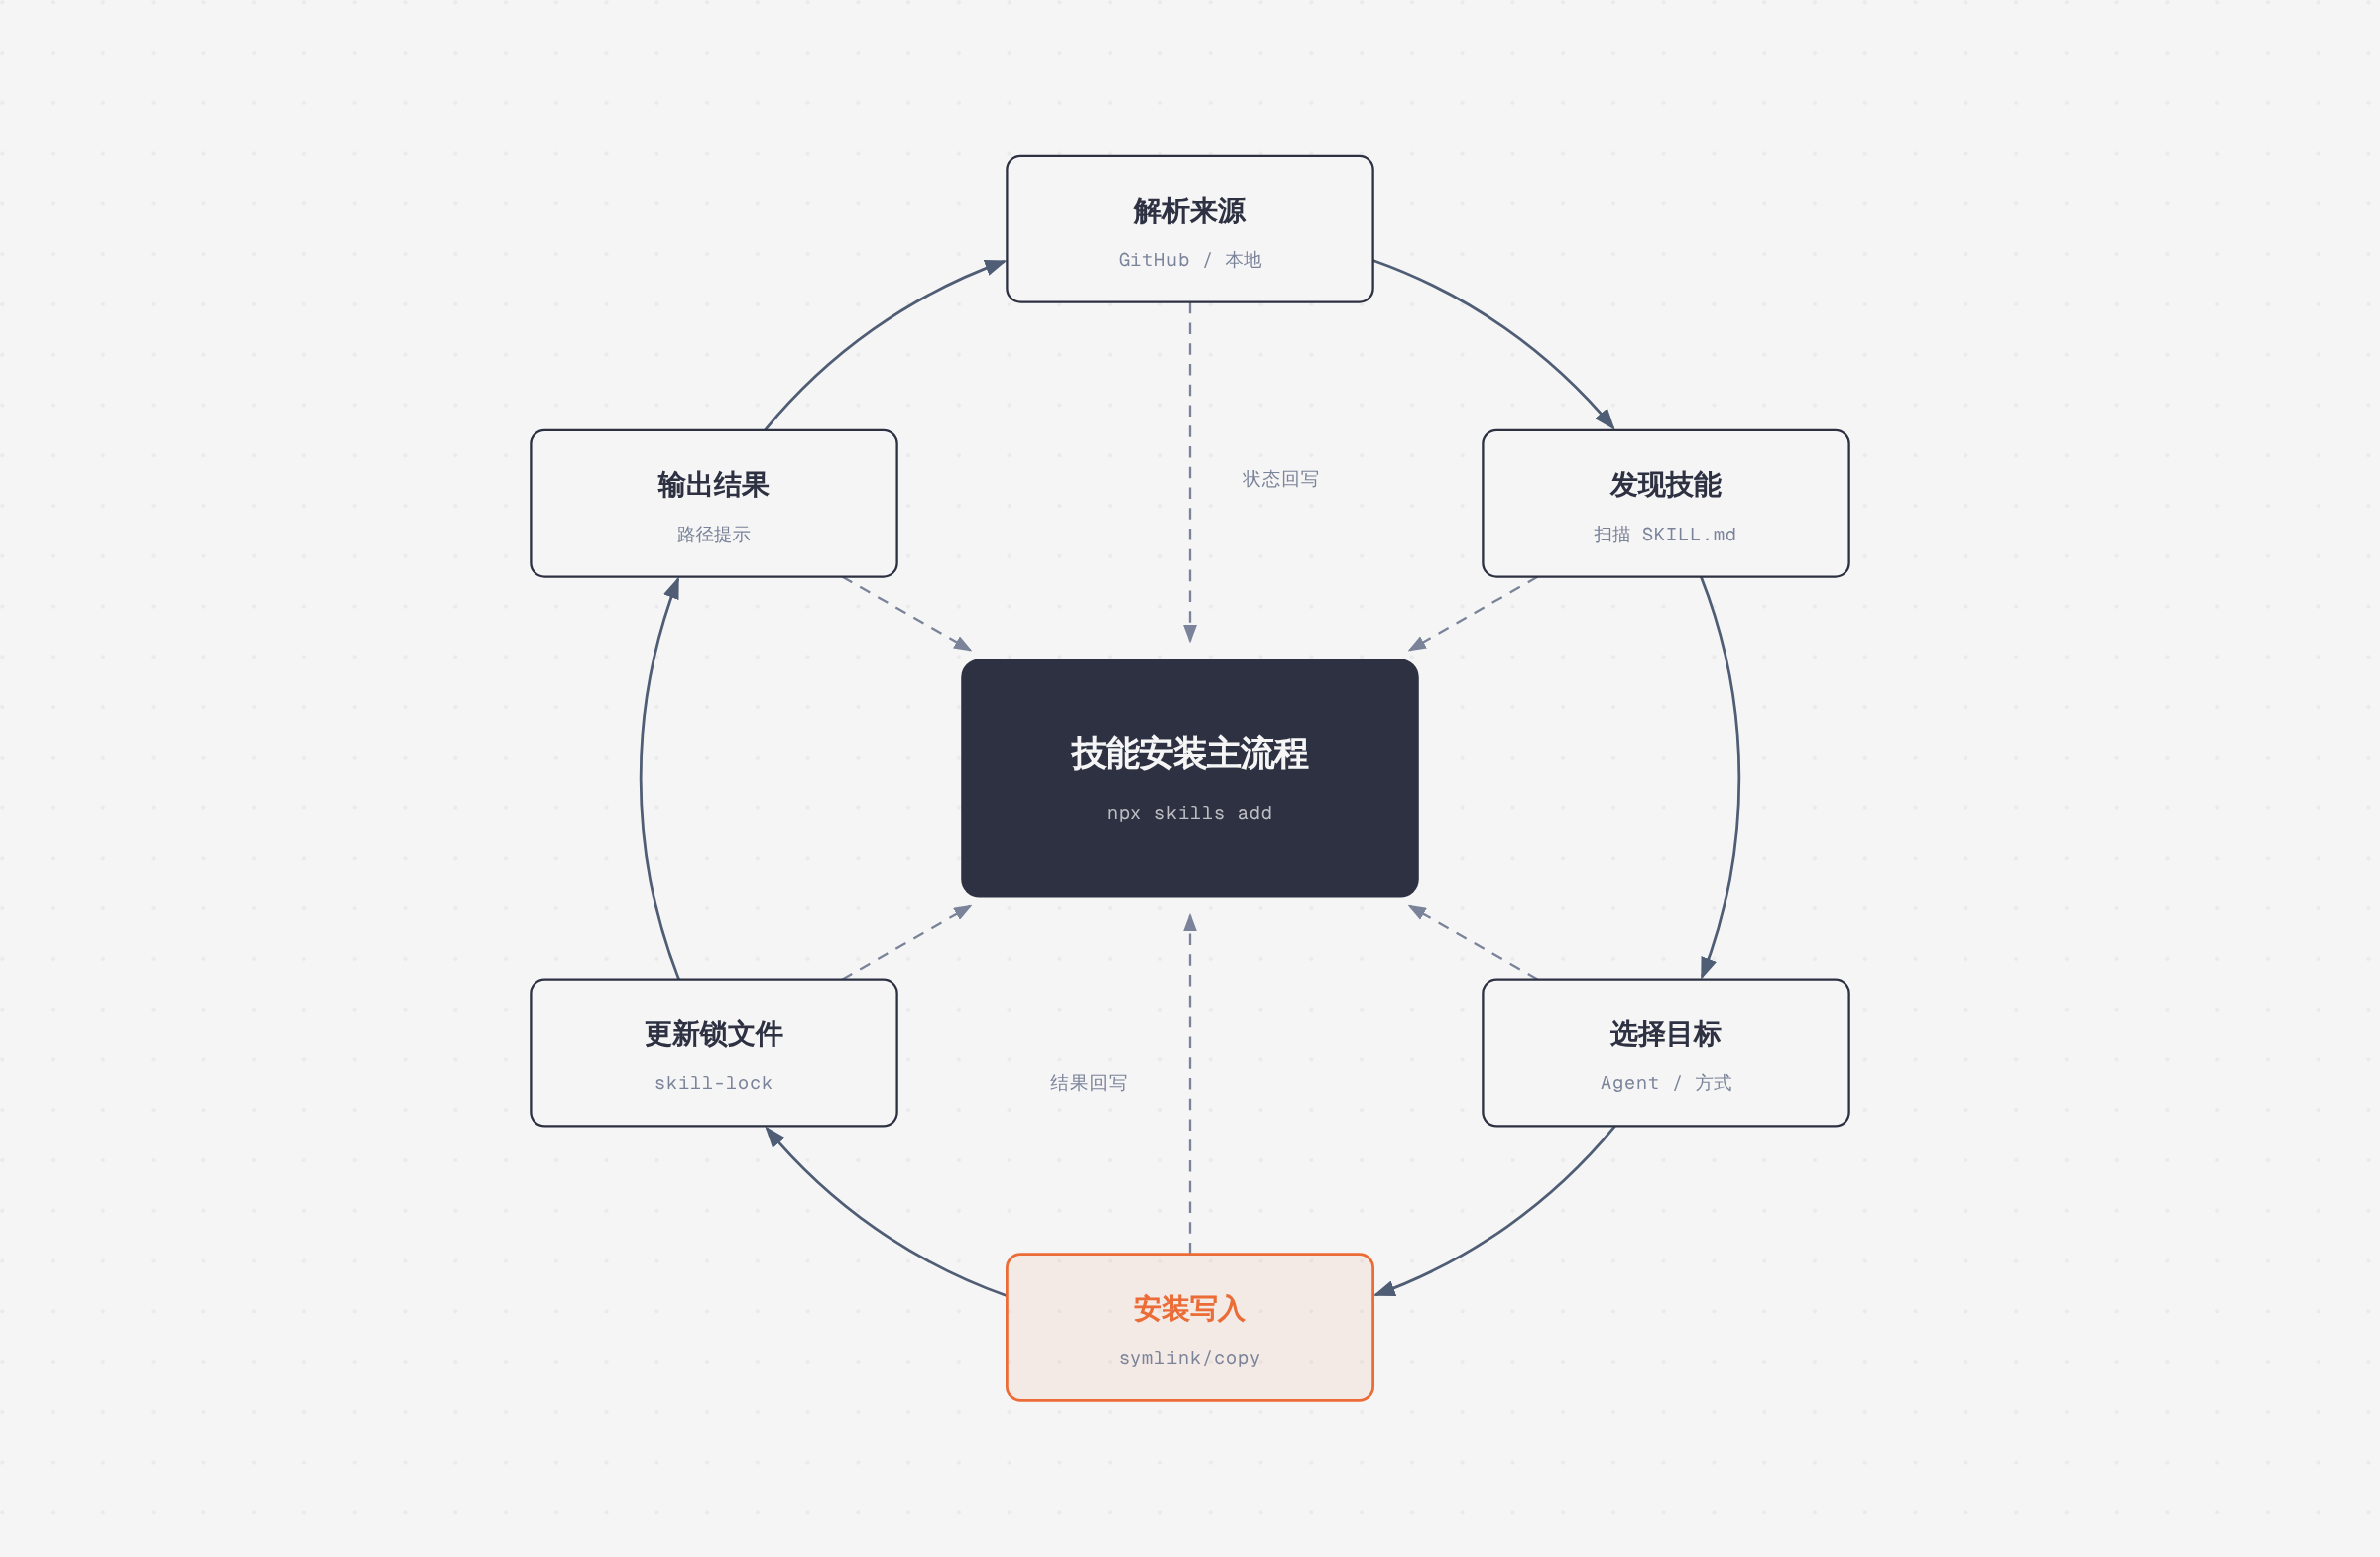
一次典型的 npx skills add 会依次经过六个阶段。
① 解析来源。 输入可能是一段 owner/repo、一个完整 GitHub URL、带 /tree/main/skills/xxx 的深链、GitLab 地址、Azure DevOps 地址、git@ 形式的 SSH URL,甚至是本地目录 ./my-local-skills。源解析器要做的第一件事是判断「这是哪一类来源」,再选择对应的获取通道:Git 克隆、GitHub API tree 查询,还是 HTTP 直链下载。
② 发现技能。 得到仓库内容后,CLI 按一组预置位置扫描 SKILL.md:根目录(自身含 SKILL.md 时)、skills/、skills/.curated/、skills/.experimental/、skills/.system/,以及各 Agent 的默认目录如 .claude/skills/、.agents/skills/。技能容器目录最多向下一层遍历三级,覆盖 skills/<name>/SKILL.md 的扁平布局和 skills/<category>/<name>/SKILL.md 的两级分类布局;浅层发现的 SKILL.md 会遮蔽更深层的同名结构。
③ 选择目标。 进入交互后,CLI 会先尝试自动探测本机已安装的编码 Agent(detect-agent.ts 的职责),探测不到再让用户手动勾选。同时确认两件事:安装到项目级还是全局级,以及用符号链接还是复制。--list 可以在这一步之前就退出,只列出可用技能而不安装。
④ 安装写入。 默认走符号链接(SYMLINK):每个 Agent 目录下创建指向一份标准副本的链接,好处是「单一事实来源」,更新时只需改一处。在不支持符号链接的环境(典型如 Windows 或某些容器卷)可以退化到 --copy,为每个 Agent 生成独立副本。写入前,SKILL.md 的 frontmatter 会被校验,确保 name 与 description 都存在。
⑤ 更新锁文件。 安装结果写入锁文件,记录来源与目标路径的对应关系。这一步是后续 update(按源重新拉取)、remove(按锁源精确移除,如 npx skills remove owner/repo)、list(区分项目级与全局)能工作的前提。
⑥ 输出结果。 最后打印每个技能被写入的具体路径,方便用户直接去 Agent 里验证。整个流程在 -y 或 --all 下完全静默,无需任何人工输入,这正是它能塞进 CI 流水线的原因。
五、核心模块解析
| 模块 | 职责 |
|---|---|
bin/cli.mjs | 可执行入口,极薄的启动壳 |
src/cli.ts | 命令注册、参数解析、顶层交互编排 |
src/add.ts | 安装主流程编排,串联解析、发现、选择、写入 |
src/installer.ts / src/install.ts | 文件落地实现:符号链接创建、复制、目录准备 |
src/git.ts | Git 克隆通道,覆盖 HTTPS / SSH / 私有仓库认证回退 |
src/github-host.ts | GitHub 专属逻辑:API tree 查询、认证链与回退策略 |
src/download-source.ts | HTTP 直链下载,处理 SKILL.md 单文件与压缩包 |
src/archive.ts | 压缩包解压,附带体积与文件数上限控制 |
src/agents.ts | 受支持 Agent 清单与项目/全局目录映射 |
src/detect-agent.ts | 探测本机已安装的编码 Agent |
src/frontmatter.ts | SKILL.md YAML frontmatter 解析与字段校验 |
src/skill-lock.ts / src/local-lock.ts | 锁文件读写,维护来源与安装状态的映射 |
src/plugin-manifest.ts | 解析 .claude-plugin/marketplace.json 等插件清单 |
src/find.ts / src/list.ts / src/remove.ts | 搜索、列出、移除已安装技能 |
src/sanitize.ts | 路径与名称清洗,防止写入越界 |
scripts/sync-agents.ts | 依据 agents.ts 生成 README 的 Agent 支持表 |
值得注意的是测试文件的分布:add.test.ts、git.test.ts、frontmatter.test.ts、remove.test.ts 等与实现文件同目录并列。这种「同目录就近测试」的组织方式在 CLI 工具里很常见,好处是改动某个模块时,它的测试就在眼皮底下。
另一个信号是 scripts/validate-agents.ts 与 generate-licenses.ts 的存在:前者保证 Agent 清单不出现重复或冲突的路径映射,后者生成第三方许可声明。这类「给自己用的工具脚本」通常出现在维护成本已经真实发生的项目里。
六、特色能力
一次安装适配多个 Agent。 这是它相对单 Agent 技能管理最直接的差异点。--all 会把仓库内所有技能装到所有检测到的 Agent,--agent '*' --skill frontend-design 则只装一个技能到全部 Agent。背后依赖的是 agents.ts 里那张精心的路径映射表——例如 Claude Code 用 .claude/skills/,而 Cursor、Codex、Cline、Gemini CLI、GitHub Copilot 等一大批 Agent 共享 .agents/skills/ 这一约定目录,OpenClaw 甚至直接用仓库根部的 skills/。
有界的技能发现,而非无限递归。 三级深度限制加上「浅层遮蔽深层」的规则,避免了在大型 monorepo 里扫描爆掉。需要越过边界时用 --full-depth 显式打开,把 examples/、tests/ 下的 SKILL.md 也纳入发现。
兼容 Claude 插件市场清单。 如果仓库里有 .claude-plugin/marketplace.json 或 plugin.json,其中声明的技能路径会被额外发现,且不受三级深度限制。这相当于给已有的 Claude Code 插件生态开了一条兼容通道,让存量插件不用搬家就能被 skills 识别。
internal 技能的隐藏与解锁。 frontmatter 里加 metadata.internal: true 的技能默认不出现在发现结果中,只有设置 INSTALL_INTERNAL_SKILLS=1 才可见可装。对于「写了一半」或「仅供内部工具链使用」的技能,这是个轻量但实用的隔离手段。
默认符号链接。 它把「规范副本」与「各 Agent 视图」解耦,更新一次即可全局生效,而不是在 80 个目录里各改一遍。
七、工具链与生态
围绕这个 CLI,可以看到三条生态线索。
其一是 skills.sh,作为技能目录与检索入口。npx skills find 支持交互式的模糊搜索(fzf 风格),也支持关键词直查,还能用 --owner vercel 把范围限定在某个组织或用户的所有仓库内。这把「去哪找技能」这个问题从搜索引擎里搬回了 CLI。
其二是 agentskills.io 上的 Agent Skills 规范。技能的基本形态被定义为「目录 + 带 YAML frontmatter 的 SKILL.md」,必填 name 与 description。这是跨 Agent 兼容的基础,也是这个生态能成立的前提。
其三是命令族本身的完整度:add 装、use 试、list(别名 ls)看、find 找、update 更、remove(别名 rm)删、init 建。命名与别名都在刻意贴近 npm 的肌肉记忆。同时,skills use 的设计尤其值得一提——它把技能文件写到临时目录,只把生成的提示词打到 stdout,于是可以这样用:
npx skills use vercel-labs/agent-skills@web-design-guidelines | claude
不装任何东西,直接把一条技能注入到 Agent 会话里。如果加上 --agent claude-code,它还会顺手把对应 Agent 交互式启动起来。
八、部署与安全
认证链的处理相当细致。 对 GitHub 的 HTTPS 与 shorthand 来源,CLI 依次尝试:常规 Git 凭据 → 若失败且 GitHub CLI 已认证则走 gh repo clone → 再退到 SSH。这里有一个明确的安全边界:它不会执行 gh auth token,也不会把 GitHub CLI 存储的凭据读取到 Node 进程里。GitHub tree 查询也遵循类似顺序:匿名 API → 显式传入的环境 token → gh api(由 gh 自己应用其存储的认证,只返回 API 响应)。若 API 全部失败,更新检查会退回到带认证的 Git 克隆。GITHUB_TOKEN / GH_TOKEN 可作为显式配置项,但在已配置 Git、gh 或 SSH 的环境下是可选的。
下载与解压有硬性上限。 直链下载限制 10 MiB,解压后内容 25 MiB,压缩包内文件数 1000。只有在信任来源时,才应该通过 SKILLS_DOWNLOAD_MAX_BYTES、SKILLS_EXTRACT_MAX_BYTES、SKILLS_EXTRACT_MAX_FILES 放宽。这几个默认值的存在本身就是一种态度:技能包是会被 Agent 当指令执行的内容,尺寸失控等于风险失控。
遥测做了可见性区分。 CLI 收集匿名使用数据,但 GitHub 仓库与技能标识只在 GitHub 明确确认为公开仓库时才发送;其他来源类型因为无法通过 GitHub 校验可见性,可能包含源与技能标识。安全审计类请求则严格限定在已确认公开的 GitHub 仓库。DISABLE_TELEMETRY=1 或 DO_NOT_TRACK=1 可整体关闭。
九、适用场景
团队规范沉淀。 把代码评审约定、PR 模板、发布说明生成规则写成技能提交进仓库,团队成员一次 npx skills add owner/repo 就完成对齐,且默认装到项目级路径,随代码一起版本化。
CI/CD 批量注入。 npx skills add owner/repo --skill frontend-design -g -a claude-code -y 这类组合完全不产生交互,适合放进流水线或容器镜像构建步骤。
多 Agent 并用的开发者。 同时开着 Claude Code 和 Cursor、偶尔还试 Codex 的人,是这个工具收益最大的群体——装一次,几处生效。
技能作者。 npx skills init my-skill 生成模板,配合 --list 与 use 快速验证产出,再用 find 观察社区里同类技能怎么写。
十、总结评价
skills 的真正价值不在于「装文件」这个动作,而在于它为碎片化的 Agent 生态提供了一个事实上的收敛点。接近 80 个 Agent 的目录约定被固化进 agents.ts,并由脚本自动同步到文档——这份映射表本身就是一项基础设施,社区里几乎找不到第二份维护得这么勤的版本。加上只有 tar 和 yaml 两个运行时依赖、以及私有仓库认证链上那种「能复用就复用、绝不顺手把凭据拷进进程」的分寸感,这个工具在工程完成度上明显高于同期同类项目。
但它也有清楚的边界。技能本身的质量完全取决于社区,CLI 只负责搬运和校验 frontmatter,无法判断一段 SKILL.md 里的指令是否靠谱、是否会诱导 Agent 做出危险操作。兼容性表格也暴露了标准的现实状态:context: fork 目前只有 Claude Code 支持,Hooks 只有 Claude Code、Cline、Kiro CLI 三家——所谓「开放规范」眼下仍是一个最小公约数,高级能力依旧是各家自留地。
适合谁?适合已经或准备同时使用多个编码 Agent、并且开始把重复性的工作流沉淀成可复用指令的人。如果你只用一个 Agent、且从不需要共享提示词,那 npx skills add 带来的收益有限。这个项目值得关注的不是今天它装了多少技能,而是它押注的那个判断是否成立:Agent 技能会不会像 npm 包一样,成为一种需要独立包管理器的基础设施。34.5k Stars 至少说明,很多人希望答案是会。
参考链接:项目仓库 · 官网 skills.sh