来源:github · 原文链接:https://github.com/NationalSecurityAgency/ghidra · 整理:github_bot · 发布时间:2026-10-16
一、项目概览
Ghidra 是由美国国家安全局(NSA)研究局(Research Directorate)创建并持续维护的软件逆向工程(SRE)框架,2019 年 3 月开源,采用 Apache-2.0 许可,主仓库以 Java 为主要实现语言。截至目前,项目已积累 88,760 Star 与 9,903 Fork,在安全工具领域属于罕见的量级。它支持 Windows、macOS 与 Linux,既可作为桌面交互式工具使用,也可在自动化模式下批量运行。
这个项目的意义不止于"免费版 IDA"。在 Ghidra 出现之前,工业级反汇编/反编译工具长期由商业闭源产品把持,价格昂贵、扩展性受限、难以嵌入自动化流水线。Ghidra 一次性把反汇编、汇编、反编译、图形化分析与脚本扩展能力整体开源,并配套了可自主扩展的处理器指令集定义机制。更关键的是它在设计之初就面向"规模化"与"团队化"——NSA 在 README 中明确说明,它是为解决复杂 SRE 任务中的规模与协作问题而构建的,并被实际应用于恶意代码分析、网络与系统潜在漏洞的深度洞察。
从定位上说,Ghidra 更像一个逆向工程操作系统:内核是分析引擎与数据模型,外围是可插拔的处理器模块、分析器、脚本与扩展。理解这一点,才能理解它为什么看起来比同类工具"重"。
二、核心特性速览
| 能力 | 说明 |
|---|---|
| 反汇编 / 汇编 | 覆盖广泛的处理器指令集,Listing 视图支持手工标注与重写 |
| 反编译 | 内置原生反编译器,输出类 C 伪代码,支持逐层还原语义 |
| 图形化分析 | 函数控制流图、调用图等可视化视图,提供数百项功能特性 |
| 脚本能力 | 支持 Java 与 Python 编写脚本,脚本管理器可直接在界面内调用 |
| 扩展开发 | 通过 GhidraDev 插件(Eclipse)或 VS Code 集成开发自定义扩展 |
| 格式与架构 | 支持多种可执行格式与指令集,处理器定义可自行扩展 |
| 运行模式 | 用户交互模式与自动化(headless)模式并存 |
| 平台支持 | Windows、macOS、Linux 多平台一致体验 |
三、系统架构设计
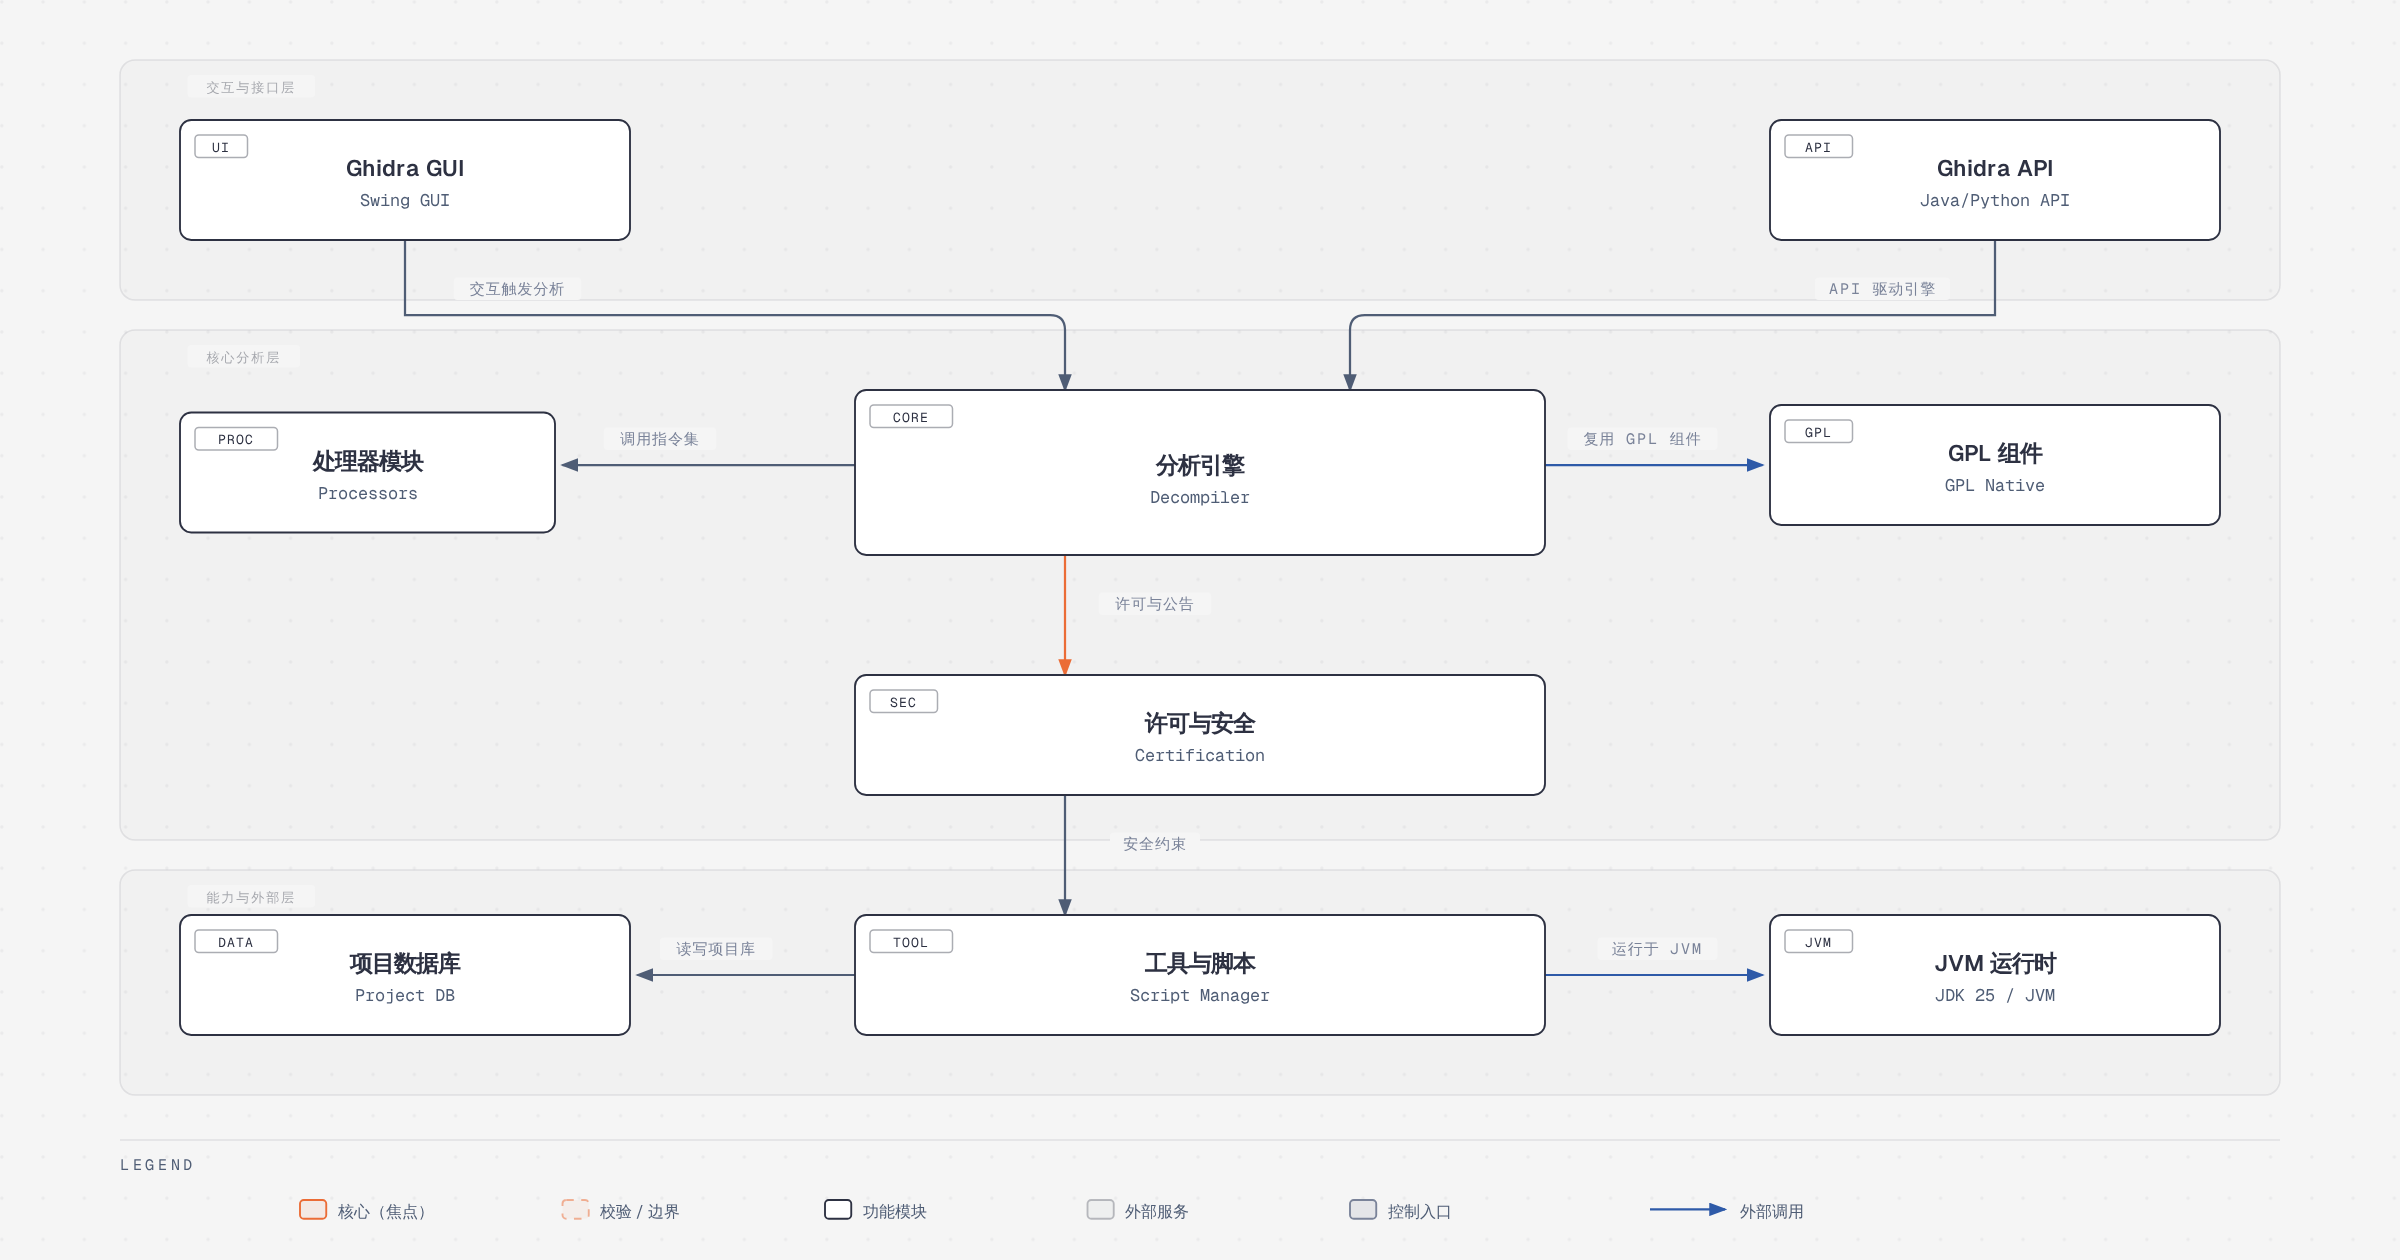
按源码目录与运行时角色,可以把 Ghidra 划成三层。
交互与接口层由 Ghidra GUI(基于 Swing)与 Ghidra API 组成。GUI 是用户日常接触的 CodeBrowser、Project Manager 等窗口集合,负责"交互触发分析"——用户的每一次重命名、注释、跳转,都会转成对 API 的调用;而 API 则提供了 Java/Python 层面的统一入口,既服务于 GUI,也服务于脚本与扩展,实现"API 驱动引擎"。
核心分析层是整个框架的心脏。分析引擎(含反编译器)承担从字节到语义的还原工作,它并不直接认识二进制格式,而是"调用指令集"——通过 Ghidra/Processors 中的处理器模块获得指令编码、语义与寄存器定义。与此同时,引擎会"复用 GPL 组件",即 GPL/ 目录下的 DMG(Demangler)、GnuDisassembler 等原生实现,这部分以独立许可发布。许可与安全(Certification)构成了这一层的约束边界:它记录组件来源与许可归属,并通过 Security Advisories 对外披露已知问题,形成"安全约束"向下传递到工具侧。
能力与外部层包含工具与脚本(Script Manager)、项目数据库(Project DB)以及最底部的 JVM 运行时。工具层向上承接分析结果,“读写项目库"把函数、符号、注释、数据类型等实体持久化到项目数据库;向下则"运行于 JVM”,依赖 JDK 与原生库共同提供执行环境。项目数据库这一设计很关键——它把"分析状态"从进程内存变成可保存、可复用、可版本化的实体,这也是 Ghidra 能做长周期、大型样本分析的基础。
四、核心流程解析
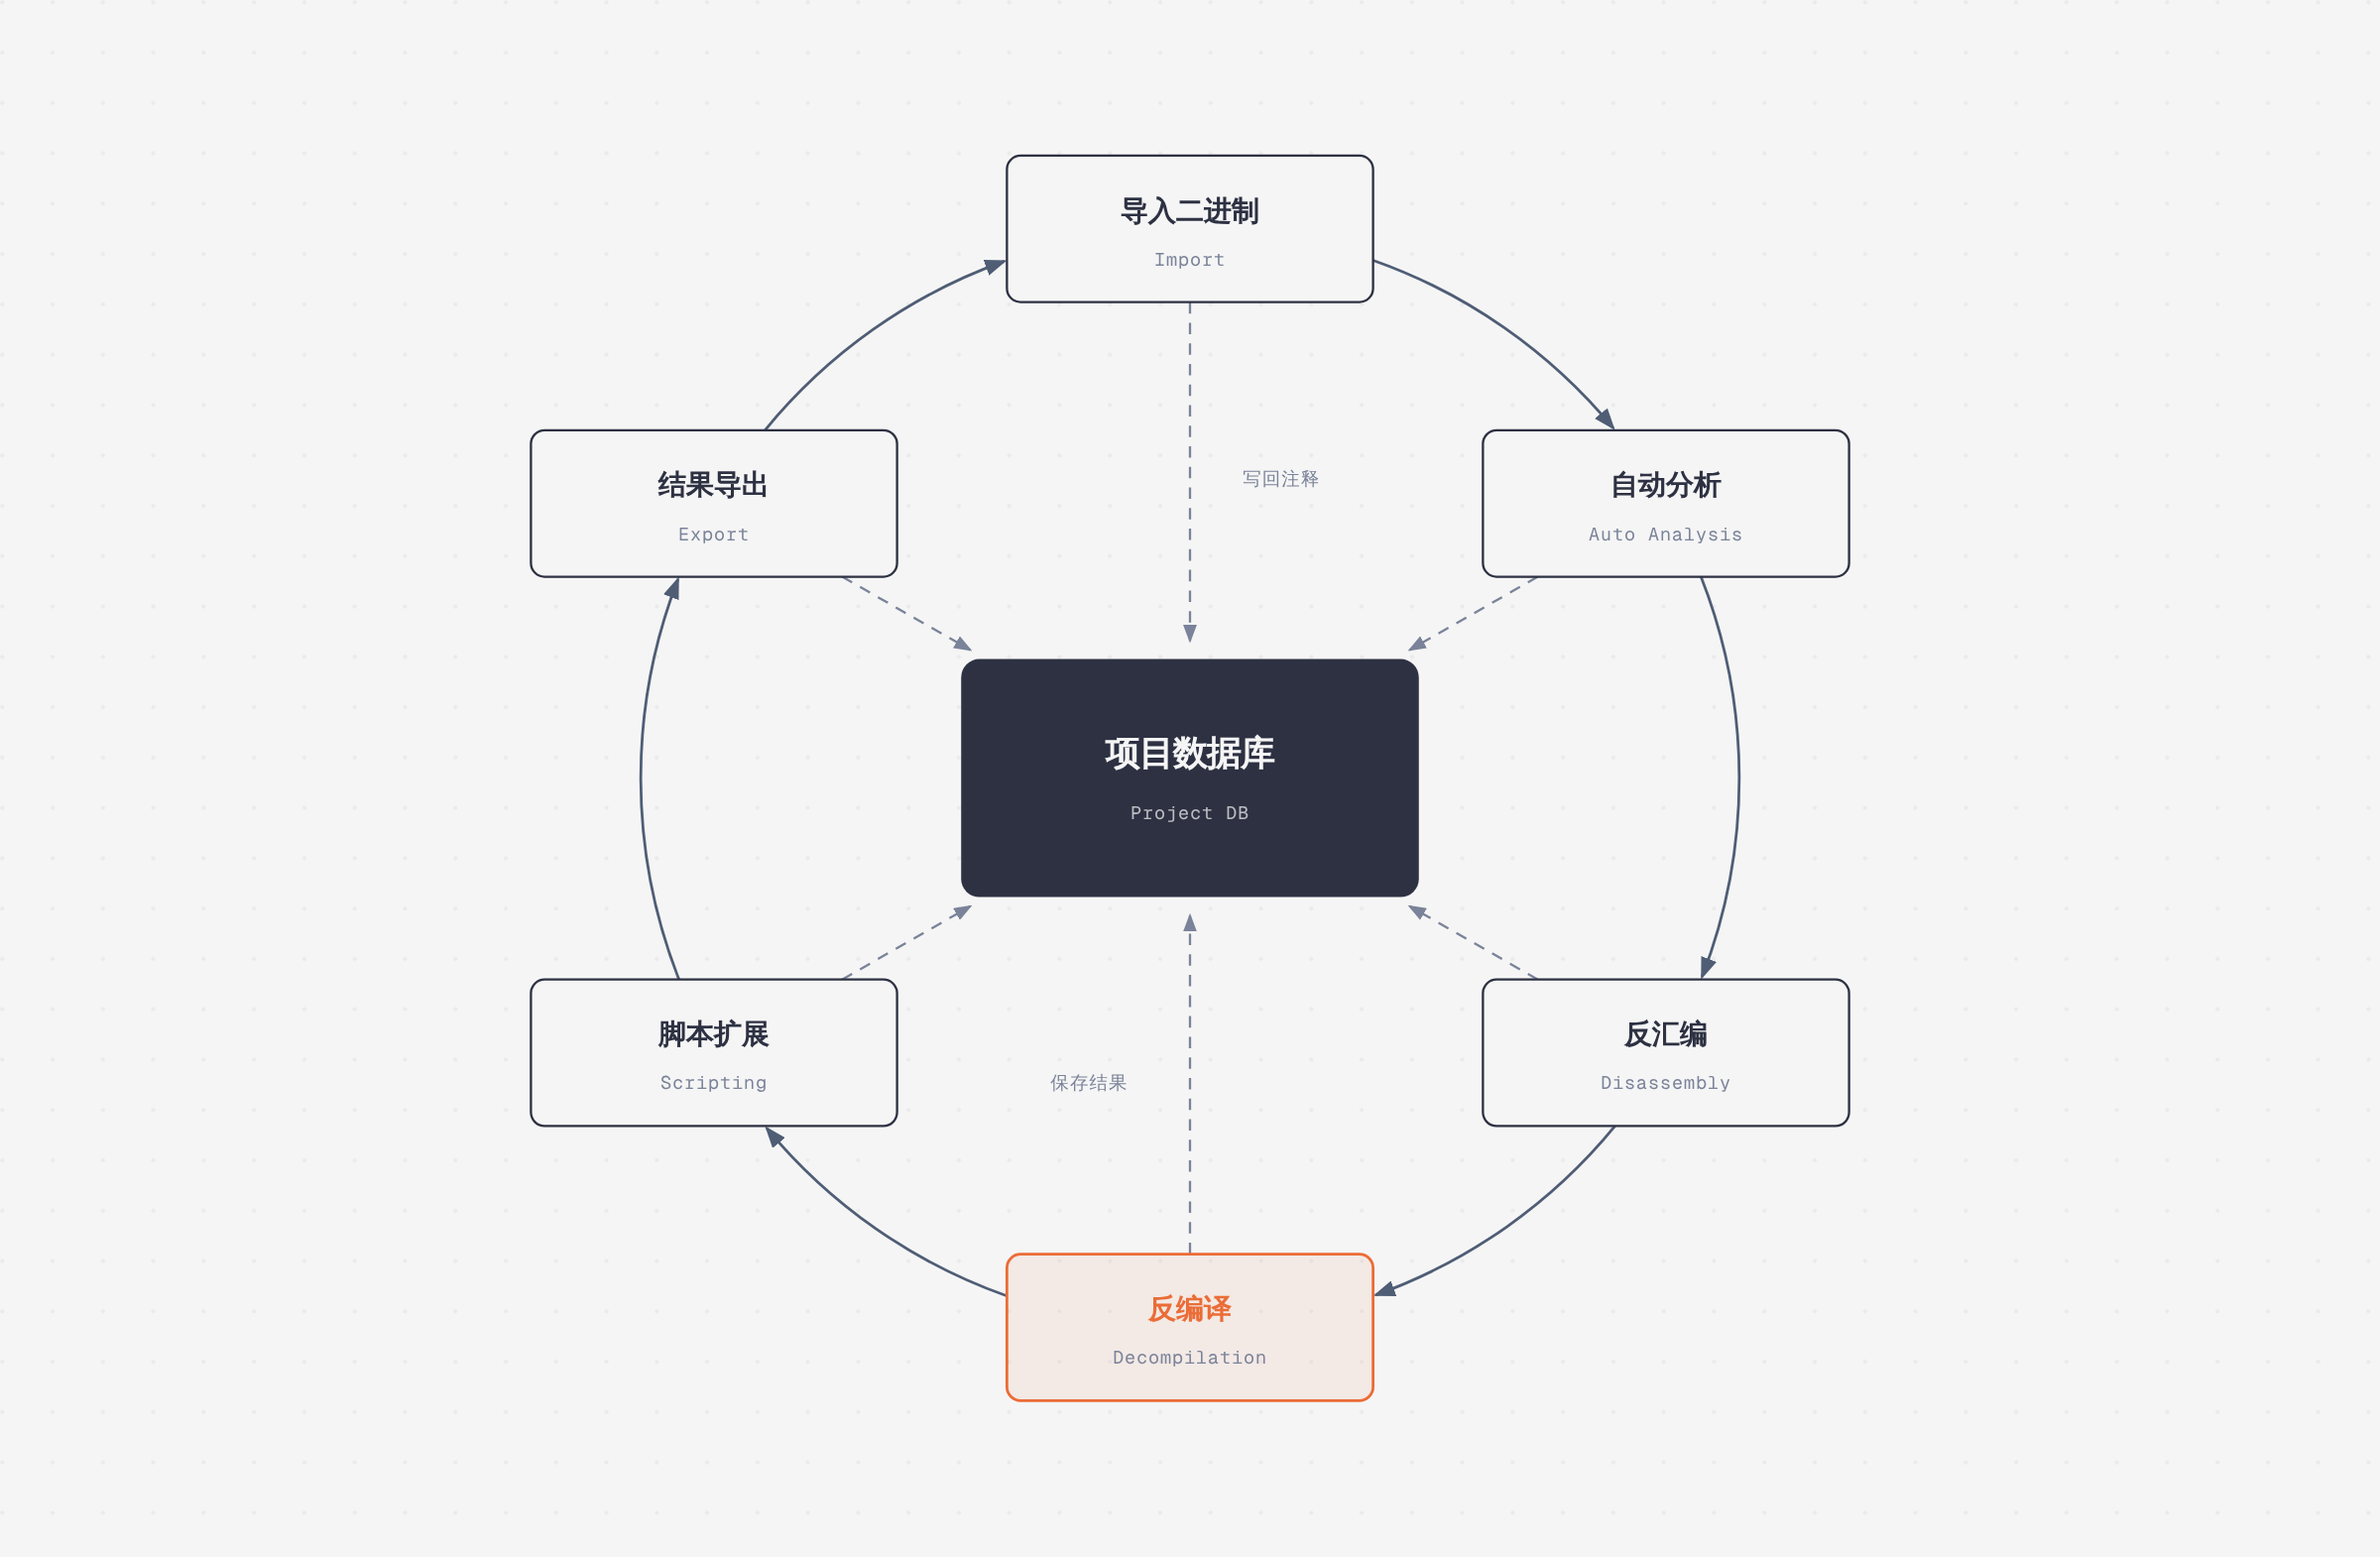
Ghidra 的分析主流程是一条从二进制到可用情报的闭环,六个站点依次推进,最终由项目数据库承载中间与最终状态。
第一步:导入二进制(Import)。 用户选择文件(本机文件、归档内文件,或通过 Ghidra 自带的加载器识别),框架调用格式加载器解析 PE、ELF、Mach-O 等容器,识别架构、入口点、节区与符号表。这一步的产物是"原始字节 + 元信息",尚未产生任何语义。
第二步:自动分析(Auto Analysis)。 这是最能体现"框架"二字的一步。分析器(Analyzer)以链式方式被依次触发:识别函数边界、解析导入表、恢复字符串、应用签名库、传播数据类型等。每个分析器只做一件事,但会把自己的结论写回项目数据库,供后续分析器读取。这种设计让第三方可以插入自定义分析器,而无需改动主干。
第三步:反汇编(Disassembly)。 在处理器模块的指令集定义支持下,字节流被翻译成指令序列,构建出代码与数据的边界。至此得到的是"可读的汇编",但被调用关系、变量语义仍需要人工或后续步骤补全。
第四步:反编译(Decompilation)。 这是 Ghidra 的招牌能力,也是整条流的焦点站点。反编译器在反汇编结果之上做数据流分析与控制流结构化,输出类 C 伪代码。伪代码并非终点,而是让分析师更快建立假设的中间产物——所有在反编译视图中的改名与注释,都会写回项目数据库,并同步反映到反汇编视图。
第五步:脚本扩展(Scripting)。 当默认分析与视图无法满足需求时,用户可用 Java 或 Python 编写脚本,批量修改变量名、遍历交叉引用、导出结构化信息,或开发完整扩展以增加新的分析器与视图。脚本在这里扮演"回写注释、保存结果"的角色,把人的判断固化为可复用的自动化步骤。
第六步:结果导出(Export)。 分析成果可导出为反汇编文本、伪代码、符号表或自定义格式,接入外部流程。导出之后,流程往往并不会结束——新的发现会促使用户回到第四步重新标注,项目数据库因此成为整个闭环的枢纽(hub),持续累积而非一次性消费。
五、核心模块解析
| 模块 | 职责 |
|---|---|
| Ghidra/Framework | 提供插件机制、服务注册、数据模型与公共 API,是整个框架的地基 |
| Ghidra/Features | 承载 Decompiler、CodeBrowser 等功能特性,即用户可见的核心分析能力 |
| Ghidra/Processors | 定义各处理器架构的指令集与语言描述,决定能分析哪些目标平台 |
| Ghidra/Extensions | 官方扩展集合,包含 Eclipse、GhidraDev 等开发与集成组件 |
| GhidraBuild | 构建脚本、骨架模板(Skeleton)与 IDAPro 桥接等辅助构建内容 |
| GPL | 以独立许可发布的原生组件,如 DMG、DemanglerGnu、GnuDisassembler |
| GhidraDocs | 入门文档、编码规范、文件系统存储说明与语言文档 |
| gradle/ | 一组约定式构建脚本,定义 Java、原生、处理器等各类子项目的构建规则 |
这套划分的价值在于边界清晰:Framework 不关心具体架构,Processors 不关心界面,Features 不关心构建方式。新增一种 CPU 架构,主要是往 Processors 加内容;新增一项分析能力,主要是往 Features 加插件。对二次开发者而言,这个边界决定了改动成本。
六、特色能力
双运行模式。 交互式 GUI 适合探索性分析,而 headless 模式让 Ghidra 能嵌入 CI/CD 或样本流水线,批量导入、分析、导出结果。对一个需要每天处理成百上千样本的团队,后者才是真正的生产力。
面向协作与规模化。 项目数据库的存在,使分析状态可以脱离单次会话保存、共享与复用。这正是 NSA 强调的"解决规模化与团队化问题"的技术落点。
PyGhidra。 官方提供 PyGhidra 入口,允许直接在 Python 环境中启动并操作 Ghidra,降低了脚本开发与外部工具集成的门槛。对于数据科学、机器学习方向的二进制研究人员,这一点尤其重要。
可扩展的处理器定义。 处理器模块并非硬编码,而是以可描述的指令集定义方式组织,用户可为其定义新的架构与语言。这让 Ghidra 能进入固件、车载、工控等非主流指令集领域。
恶意代码与漏洞洞察。 官方明确其被用于分析恶意代码、理解网络与系统中的潜在漏洞,这也是它被安全社区广泛采用的直接原因。
七、工具链与生态
Ghidra 的构建链相对"重",但依赖项都有明确版本要求:JDK 25(64 位)、Gradle 9.1.0+(或使用仓库自带的 Gradle Wrapper)、Python 3.9 至 3.15(需自带 pip);Linux/macOS 需要 GCC 或 Clang 与 make,Windows 需要 Visual Studio 2017+ 或 Microsoft C++ Build Tools,并安装 MSVC、Windows SDK、C++ ATL 组件。
# 从源码构建开发版本
git clone https://github.com/NationalSecurityAgency/ghidra.git
cd ghidra
gradle -I gradle/support/fetchDependencies.gradle   # 拉取额外构建依赖
gradle buildGhidra                                   # 产物位于 build/dist/

# 启动图形界面
./ghidraRun            # Windows: ghidraRun.bat
./support/pyghidraRun  # 以 PyGhidra 方式启动

# 无界面批处理分析
./support/analyzeHeadless /path/to/project myProject -import /path/to/binary
生态方面,GhidraDev 是 Eclipse 插件,用于开发脚本与扩展,随发布包提供在 Extensions/Eclipse/GhidraDev/;VS Code 集成可从 Script Manager 一键创建模块项目,也可在 CodeBrowser 中通过 Tools → Create VSCode Module project 生成完整工程。仓库根目录的 docker/ 提供了官方容器化方案,便于在服务器上部署 headless 分析节点。
值得一提的是,GhidraDev 与 VS Code 集成只支持针对已完整构建的 Ghidra 安装进行开发,不支持直接对着源码树做扩展开发——这是新手常见的踩坑点。
八、部署与安全
常规安装路径非常直接:安装 JDK 25 64 位 → 从 Releases 页面的 Assets 下拉中下载形如 ghidra_<version>_<release>_<date>.zip 的官方多平台发布包 → 解压 → 运行 ghidraRun(Windows 为 ghidraRun.bat)或 support/pyghidraRun。README 特别提醒:下载名为 “Source Code” 的文件是错误操作,那是源码而非可直接运行的发布包。
安全方面有两点必须强调。其一,README 开头就给出了安全警告:某些版本的 Ghidra 存在已知安全漏洞,使用前应查阅 Security Advisories 了解影响范围。逆向工程工具的输入天然是不可信样本,加载器、解析器、原生组件都是潜在攻击面,因此"先看公告再升级"应当成为习惯。其二,官方明确要求不要将发布包解压覆盖到已有安装目录之上,否则容易出现组件混杂、行为异常等难以排查的问题。安装与排错的更多细节,可参考安装目录根部的 Getting Started 文档。
九、适用场景
恶意样本逆向与行为分析。 这是 Ghidra 被使用最多的场景,尤其是需要团队协作、需要长期维护样本分析结论的场合。
二进制漏洞挖掘与安全审计。 反编译器提供的伪代码能显著加快审计效率,图形化控制流视图有助于快速定位可疑分支。
多架构固件与闭源程序分析。 得益于可扩展的处理器定义与格式加载器,Ghidra 常用于路由器固件、IoT 设备、嵌入式程序等非 x86 目标。
逆向工程教学与研究。 免费、开源、可脚本化,使它成为高校课程与学术研究的天然平台——研究者可以修改分析器、替换反编译策略、验证自己的算法。
自动化二进制分析流水线。 headless 模式加上项目数据库,使其可以充当批处理分析引擎,而不是只能坐在桌面上的工具。
十、总结评价
Ghidra 的真正价值,不在于它"功能比谁多",而在于它把工业级逆向能力变成了公共基础设施。在它之前,高端 SRE 能力是商业授权下的封闭资产;在它之后,任何人可以在 Apache-2.0 的框架上写分析器、扩展指令集、把逆向嵌入自动化流程,甚至替换其中的反编译器组件做研究。这种"可被当作平台使用"的属性,比任何单项功能的强弱都更有长期意义。
适用人群很明确:安全研究员、恶意样本分析师、固件与嵌入式安全工程师、需要在 CI 中对二进制做批量分析的基础设施团队,以及高校与研究机构。如果你只是偶尔看一眼某个小程序的逻辑,Ghidra 的体量反而可能是负担。
局限同样要说清楚。第一,Java + Swing 的界面与交互习惯,配合庞大的 API 表面,使得上手门槛明显高于同类商业工具,文档分散在不同模块中,需要一定时间适应。第二,资源占用偏高,大型项目或巨型二进制下分析耗时长,对机器配置有要求。第三,反编译器在重度优化、特殊编译器产物上的输出质量,仍有提升空间——这不是 Ghidra 独有的问题,但确实是与商业反编译器对比时最常被提及的差距。第四,许可结构需要留意:主仓库为 Apache-2.0,但 GPL/ 目录下的原生组件采用独立许可,二次分发与商业集成时应确认边界。
一句话结论:把 Ghidra 当"工具"评估,你会纠结它比商业产品慢在哪;把它当"平台"评估,你会发现目前几乎没有同量级的开源替代品。这也是它能在七年间积累近九万 Star 的根本原因。
参考链接:项目仓库 https://github.com/NationalSecurityAgency/ghidra
;安装与入门文档见仓库 GhidraDocs/GettingStarted.md 与 DevGuide.md。