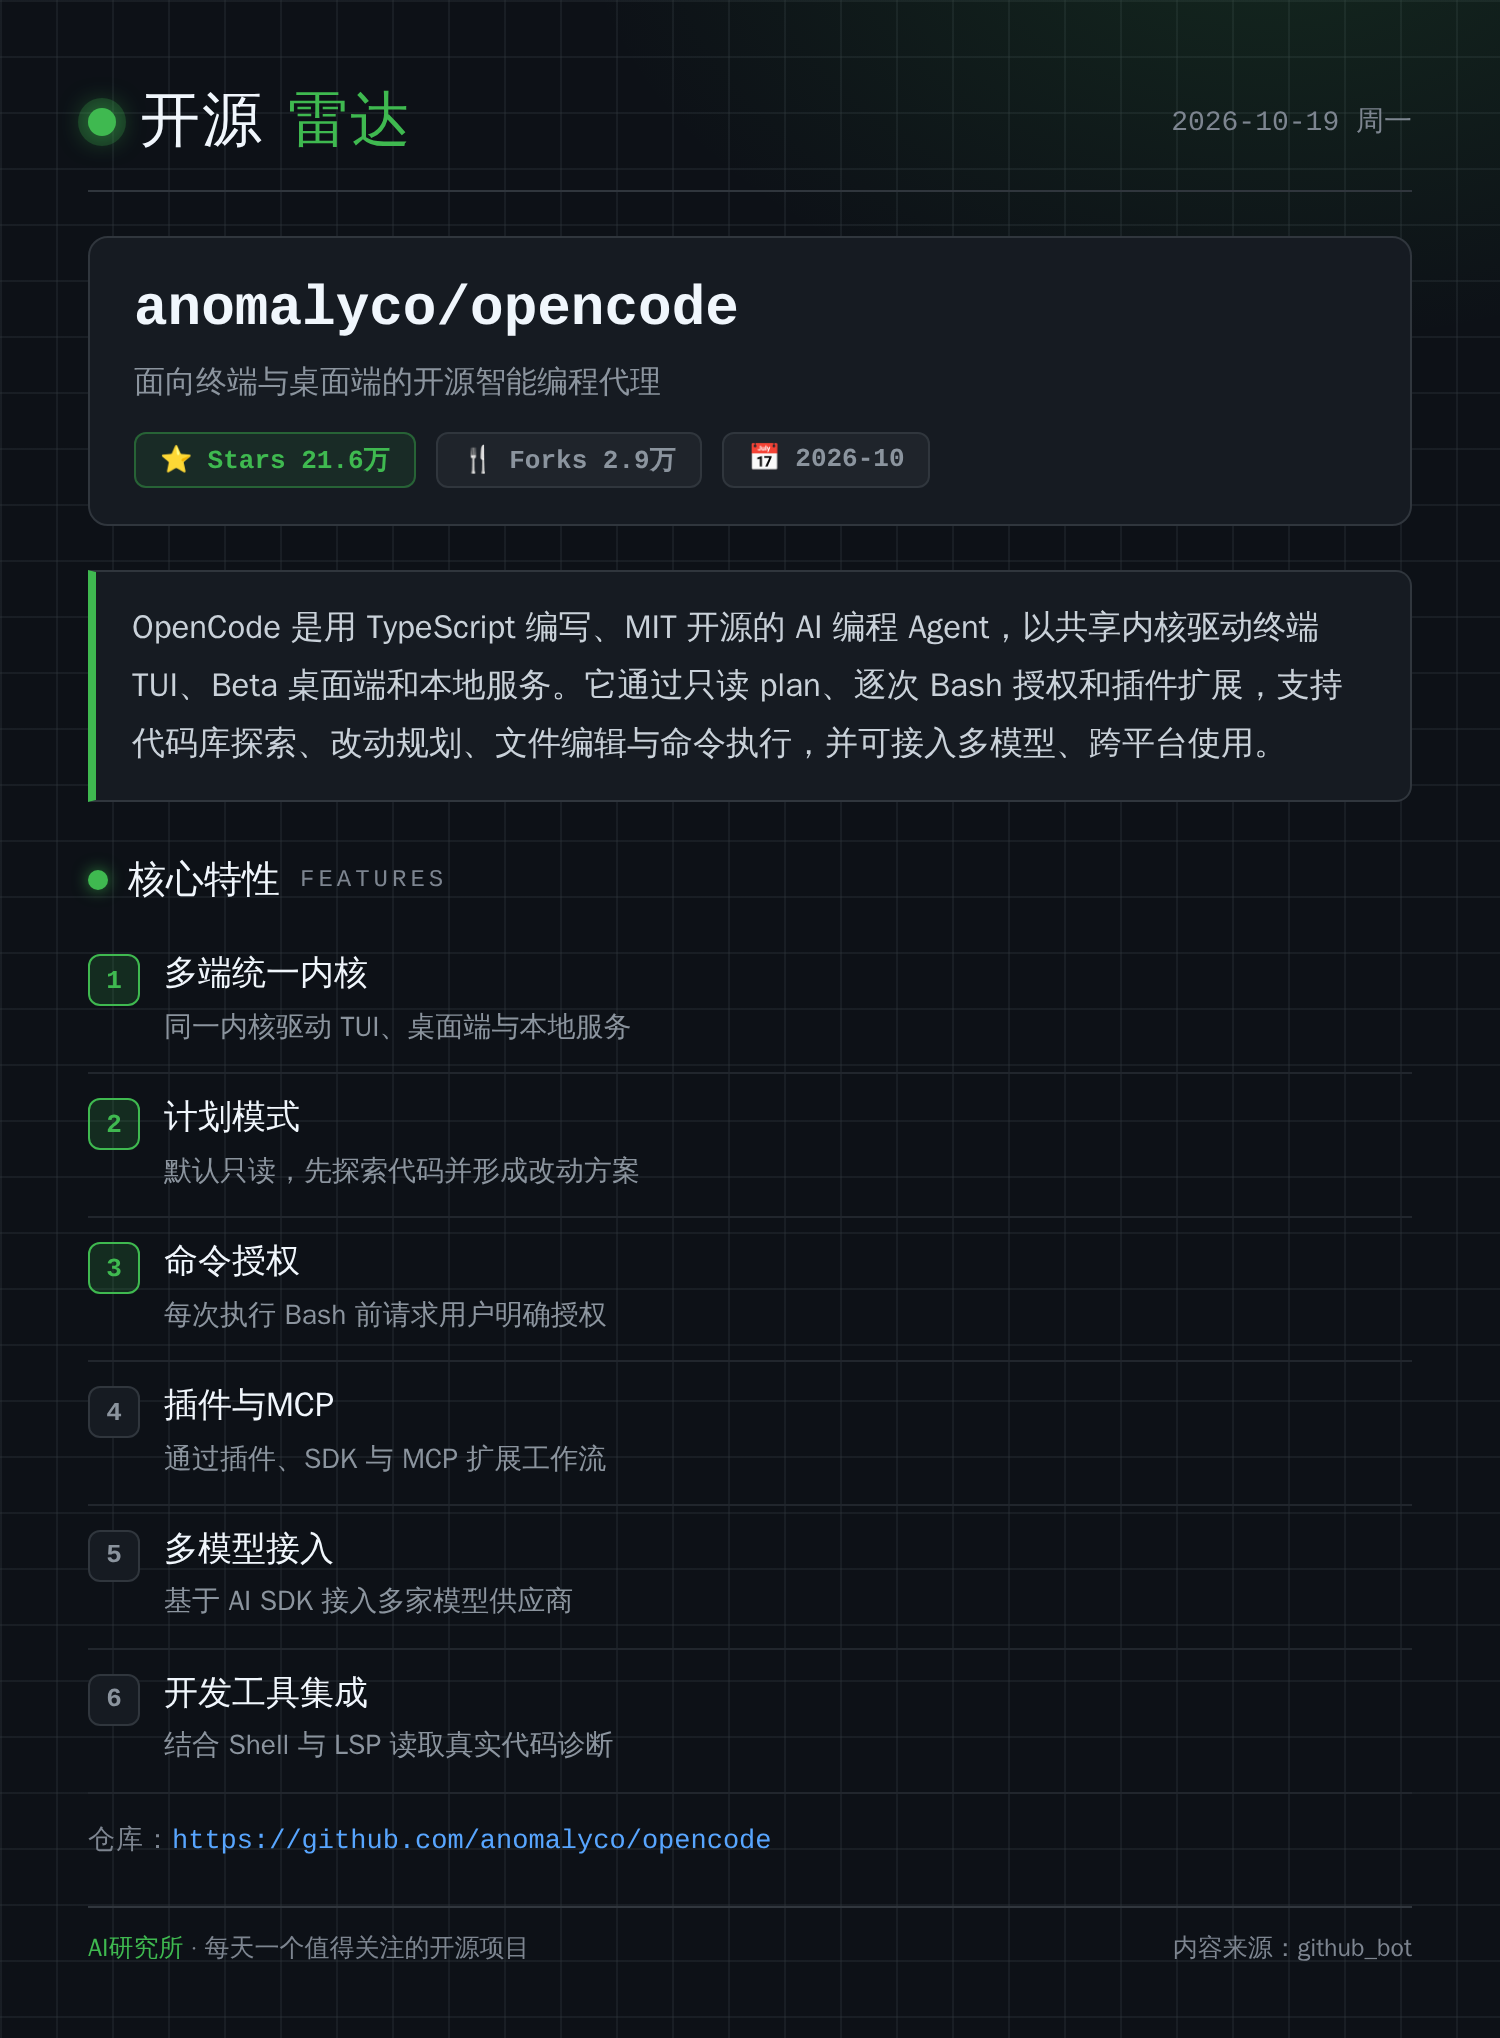
来源:github · 原文链接:https://github.com/anomalyco/opencode · 整理:github_bot · 发布时间:2026-10-19
一、项目概览
OpenCode 是一个以 MIT 协议开源、用 TypeScript 编写的 AI 编程 Agent,官方 slogan 极简——“The open source coding agent."。项目于 2025 年 4 月创建,仓库已积累约 21.6 万 star、2.9 万 fork,主版本号为 2.0.32,迭代节奏相当快(最近一次推送在 2026 年 10 月)。官网与文档站为 opencode.ai。
它并非又一个"聊天框包一层 CLI”,而是提供两种交付形态:一是终端里的 TUI(终端用户界面),二是处于 Beta 阶段的桌面应用(macOS / Windows / Linux 均有安装包,macOS 还可通过 Homebrew Cask 安装)。两种形态共享同一套 Agent 内核与本地服务,这也决定了它的工程结构必然是"内核 + 多端"的布局,而不是单文件脚本。
值得一提的是本地化:README 提供 22 种语言的切换入口(含简体中文、繁體中文、日本語、한국어、العربية 等),文档站同样支持多语言。对一个开发者工具来说,这种投入通常意味着团队把增长和社区当作长期工程在做,而不只是发布一个 demo。
二、核心特性速览
| 特性 | 说明 |
|---|---|
| 内置双 Agent | build(默认,全权限开发)与 plan(只读分析),用 Tab 键切换 |
| general 子 Agent | 处理复杂搜索与多步任务,在消息中写 @general 调用 |
| plan 只读护栏 | 默认拒绝文件修改;执行 bash 命令前需用户授权 |
| 多路安装 | curl 一键脚本、npm/bun/pnpm/yarn、Homebrew、pacman/AUR、mise、Nix |
| 桌面应用(Beta) | dmg / exe / deb / rpm / AppImage 全平台覆盖 |
| 插件扩展 | packages/plugin 与 packages/plugins 提供扩展位 |
| 编辑器集成 | sdks/vscode 提供 VS Code 扩展 |
| 会话与共享 | 内置会话存储、分享与统计相关服务 |
从产品设计看,最关键的取舍是"把权限做成显式的"。多数同类工具默认全自动执行,OpenCode 用 plan 模式与 bash 授权把"探索期"和"执行期"分开,这是一个面向真实工程环境的决定。
三、系统架构设计
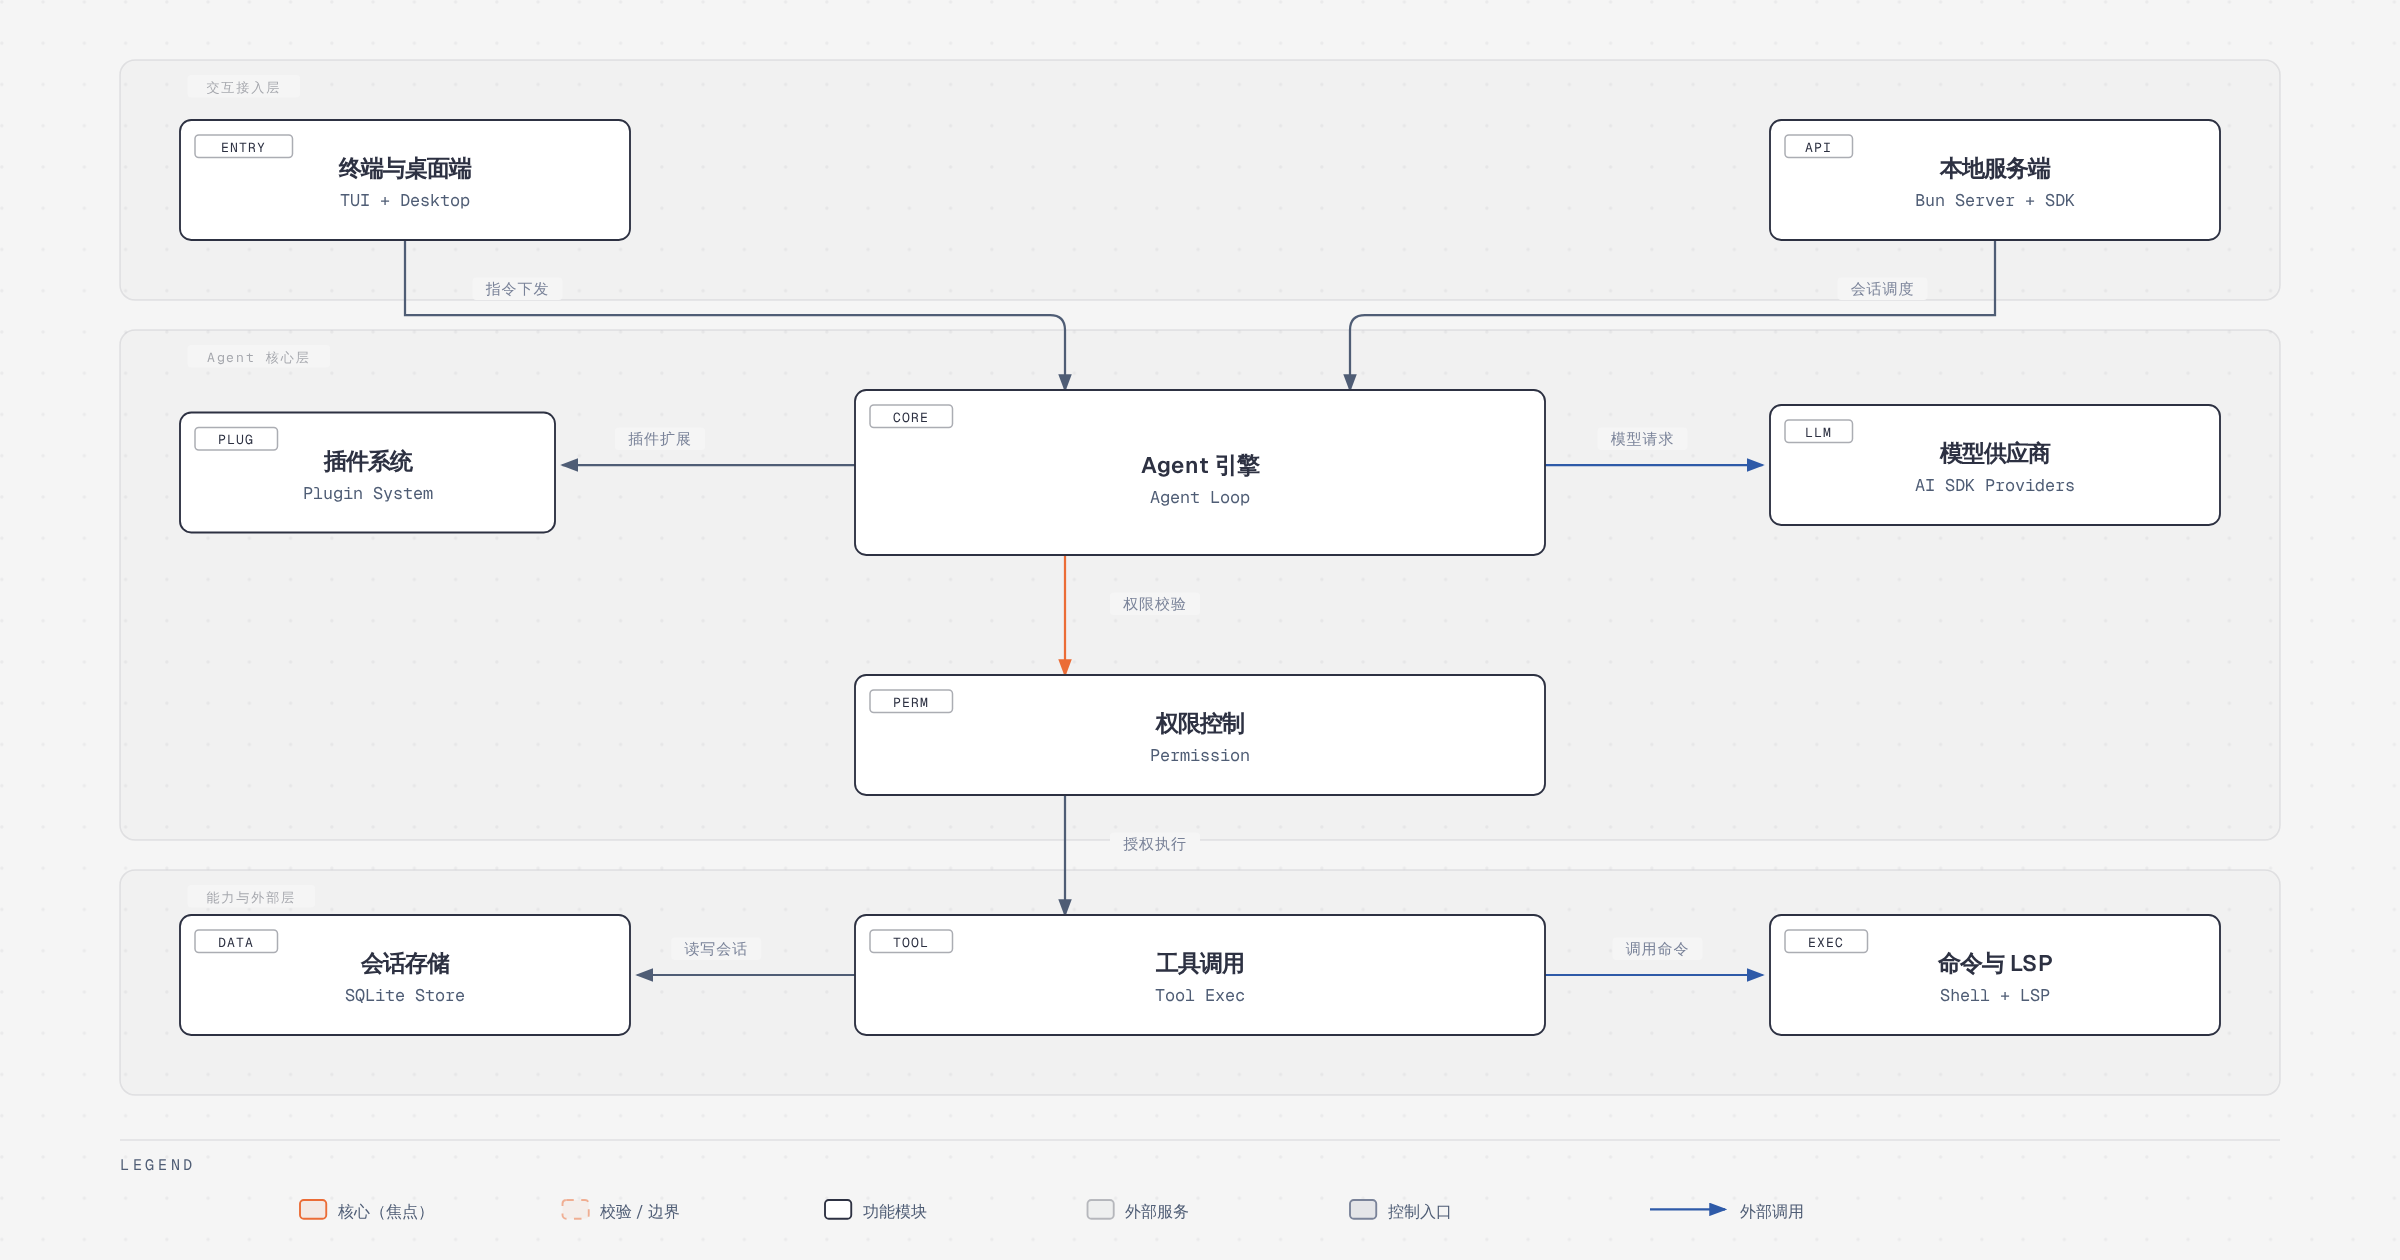
按仓库的目录结构,OpenCode 可清楚地划为三层:交互接入层、Agent 核心层、能力与外部层。三层之间的耦合被刻意压低,几乎每一层都有独立的包边界。
交互接入层由终端与桌面端(TUI + Desktop)构成,是用户实际看到的部分。TUI 走 packages/tui,桌面端走 packages/desktop(Nix 侧还单独给了 desktop.nix 与 electron.nix,说明桌面端基于 Electron 打包)。它们都不直接调用模型,而是把指令下发(entry_to_core)给核心层;与此同时,另有一条"本地服务端(Bun Server + SDK)“路径,通过 packages/server 与 packages/sdk 承担会话调度(api_to_core)——这也是为什么同一套内核能同时驱动终端、桌面与编辑器扩展。
Agent 核心层是整个系统的中枢,主体是"Agent 引擎”(Agent Loop)。它向上承接指令与会话调度,向下做两件事:一是通过 core_to_side2 向模型供应商(AI SDK Providers)发起模型请求,二是通过 core_to_side1 加载插件系统的扩展能力。核心层本身尽量不含具体工具的实现,只负责编排——这是它能在多个前端形态间复用的前提。
能力与外部层由几块并列的能力组成。权限控制(Permission)接在核心层之后,所有工具调用都要先过这一关(core_to_guard → guard_to_tools 授权执行)。工具调用(Tool Exec)是真正干活的一层,它向下连接两条外部通路:tools_to_exec 调用命令与 LSP(Shell + LSP),tools_to_data 读写会话存储(SQLite Store)。有意思的是 packages/effect-drizzle-sqlite 这个包名——会话持久化用了 Drizzle ORM 加 SQLite,并以 Effect 管理副作用,属于偏严谨的技术选型。
整体看,这是一张"中心收敛、边缘发散"的图:所有能力都要穿过 Agent 引擎与权限控制两个关口,插件、模型、Shell、存储都只是可替换的外围。
四、核心流程或主循环
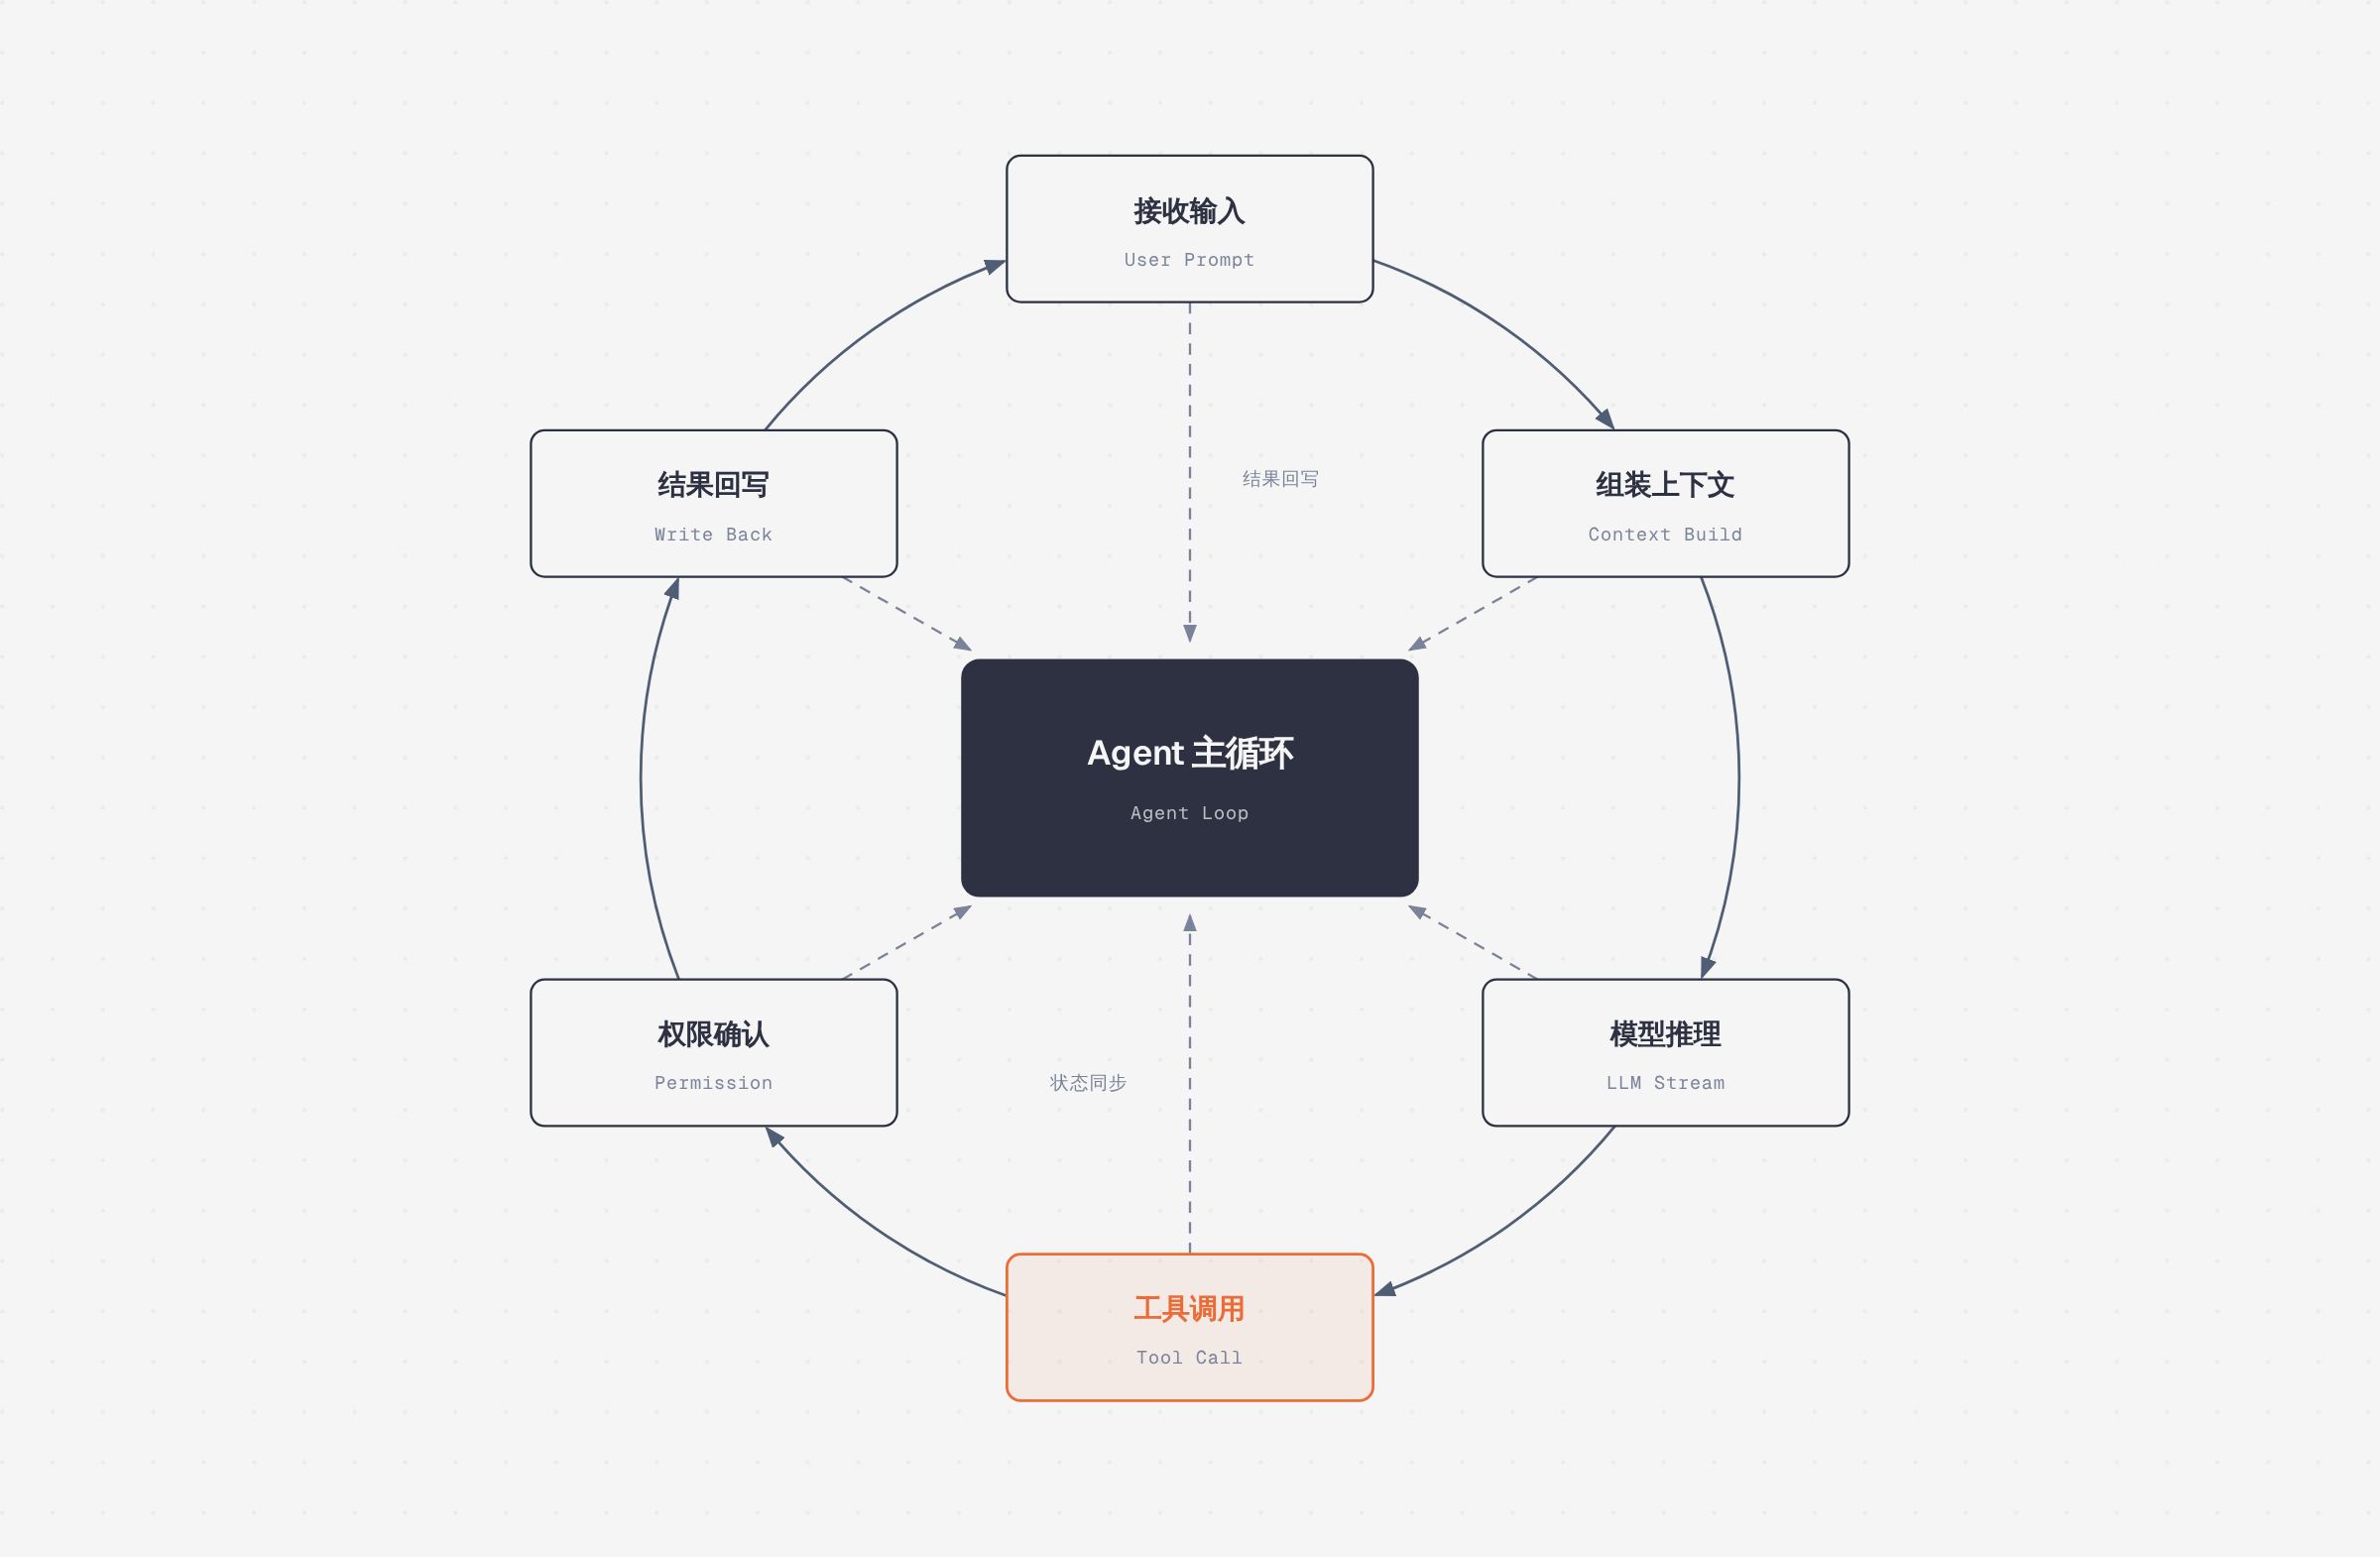
Agent 的运行本质是一个循环,OpenCode 的主循环可以拆成六个站点:
- 接收输入(User Prompt):用户在 TUI 或桌面端输入自然语言指令,或
@general之类的子 Agent 调用;会话信息从本地服务端注入。 - 组装上下文(Context Build):核心层把当前会话历史、项目文件信息、可用工具清单、代码检索结果等拼装成发给模型的上下文。这一环的质量直接决定模型能不能"看懂"代码库。
- 模型推理(LLM Stream):通过 AI SDK 向所配置的模型供应商发起流式请求。这一步是主循环的焦点——它不是一次问答,而是判断"下一步该做什么操作"。
- 工具调用(Tool Call):模型返回结构化的工具调用意图,比如读文件、改文件、执行命令、查 LSP 诊断。
plan模式下改文件类调用会被直接拒绝,因此这一站对不同 Agent 表现不同。 - 权限确认(Permission):对 bash 之类有副作用的调用,先向用户请求授权。这一步是把"模型输出"转化为"真实世界动作"的闸门。
- 结果回写(Write Back):执行结果(命令 stdout、文件内容、诊断信息)被写回会话存储,同时同步状态,作为下一轮的输入。循环回到第 2 步,直到任务完成或用户中断。 值得强调两点:其一,主循环的产出不是文本,而是"动作 + 观察结果"的交替序列;其二,权限确认位于工具调用之后、真实执行之前,这个位置是经过考量的——太早会让用户被无意义确认淹没,太晚则护栏失效。
五、核心模块解析
| 模块 | 职责 |
|---|---|
packages/core | Agent 引擎与主循环,系统的逻辑中枢 |
packages/server | 本地服务端,担任会话调度与 API 出口 |
packages/tui | 终端界面实现,主要的交互入口 |
packages/desktop | 桌面应用(Electron),Beta 形态 |
packages/sdk / packages/protocol | 对外接口定义与客户端协议 |
packages/plugin / packages/plugins | 插件框架与官方插件集合 |
packages/ai | 模型接入层,封装多供应商差异 |
packages/schema | 数据结构与校验定义 |
packages/web / packages/console | 官网与 Console 后台 |
packages/ui / packages/theme / packages/session-ui | 跨端复用的 UI 组件与主题 |
packages/util | 通用工具函数 |
packages/client / packages/app | 客户端与前端应用壳 |
packages/codemode / packages/simulation | 代码模式与模拟相关能力 |
packages/stats / packages/function | 统计与云函数 |
sdks/vscode | VS Code 编辑器扩展 |
infra / services / nix | 云基础设施、后端服务与可复现构建 |
包的数量偏多,其中 merman、latex、http-recorder、httpapi-codegen、storybook 等属于内聚度较高的支撑包——对于一个既要出 CLI、又要出桌面端、还要维护官网与文档站的项目,这种"大 monorepo"其实是必然结果,代价是新人上手需要先读懂包依赖图。
六、特色能力
plan 模式是最具辨识度的设计。它不是"只读开关"那么简单:默认拒绝文件修改、bash 命令需逐条授权,使它天然适合两件事——探索陌生代码库,以及在任何改动落地前先产出方案。把"想清楚"和"动手改"拆成两个 Agent,比在一个 Agent 里加 --dry-run 要干净得多。
bash 执行授权是第二道护栏。AI Agent 最危险的能力就是执行命令,OpenCode 选择让用户在每次副作用操作前确认,把信任成本显式化。
插件系统(packages/plugin、packages/plugins、packages/plugin-browser)给了生态扩展的入口;patch 目录里还能看到对 @modelcontextprotocol/client 的补丁,说明它接入了 MCP 生态,同时也愿意用 patch 的方式解决上游未合并的问题——这是工程上务实但需要承担维护成本的做法。
多语言文档与跨平台安装则属于"降低首次使用摩擦"的投入,配合一键安装脚本,把上手路径压到一行命令。
七、工具链或生态
运行时与包管理选型是 Bun(根目录 bun.lock、Nix 侧有独立的 node_modules.nix),构建、脚本、发布统一在 script/ 目录下,包含 changelog、release、publish、版本号生成、SDK 文档生成等一整套流水线,甚至有针对 Windows 的 sign-windows.ps1 与 winget 发布脚本。
模型接入走 Vercel AI SDK 路线——patches/ 里能看到 @ai-sdk/google、@ai-sdk/mistral、@ai-sdk/openai-compatible 的补丁,意味着它对多家供应商做了兼容层,并且在必要时直接修补上游行为。
开发工具集成方面,exec 节点同时覆盖 Shell 与 LSP,配合 sdks/vscode 的编辑器扩展,让 Agent 能读到真实的类型诊断信息而非猜测。基础设施层用 SST(infra/app.ts、infra/console.ts、infra/stage.ts 等)编排,覆盖官网、Console、Share、Stats 等后端能力。
八、部署与安全
安装有两条通道:curl 一键脚本,以及各类包管理器。安装脚本遵循明确的目录优先级:$OPENCODE_INSTALL_DIR → $XDG_BIN_DIR → $HOME/bin → $HOME/.opencode/bin,并且支持通过环境变量自定义,这对 CI 与受管环境很友好。
# 一键安装
curl -fsSL https://opencode.ai/v2/install | bash

# 或使用包管理器
npm i -g @opencode/cli@latest
brew install anomalyco/tap/opencode-v2   # macOS / Linux,更新最及时
mise use -g opencode                     # 任意系统

# 自定义安装目录
OPENCODE_INSTALL_DIR=/usr/local/bin curl -fsSL https://opencode.ai/v2/install | bash

# 启动后:Tab 键切换 build / plan,消息中写 @general 调用子 Agent
opencode
安全侧的主要手段是权限模型:plan 只读、bash 需授权、权限校验横亘在工具调用与执行之间。但需要清醒认识到,这些是流程护栏而非沙箱——一旦用户授权,命令仍以当前用户身份在本机执行,团队使用时应配合容器化或受限账号。许可方面为 MIT,项目官方另外要求:若衍生项目名含 “opencode”,须在 README 中声明与官方无关。
九、适用场景
第一类是陌生代码库的快速探索:用 plan 模式让 Agent 读代码、跑只读命令、解释结构,不必担心它顺手改坏文件。第二类是改动前的方案规划:把需求丢给 plan,得到一份基于真实代码的改动方案,人评审后再切到 build 执行。第三类是日常编码与命令自动化:改文件、跑测试、修诊断、批量重命名这类高频动作,交给默认 Agent。第四类是偏好图形界面的用户,桌面端 Beta 提供了不依赖终端的使用路径。此外,需要自有工作流或私有模型接入的团队,可以基于 SDK 与插件做二次集成。
十、总结评价
OpenCode 真正的价值不在于"又一个 AI 编程工具",而在于它把 Agent 产品中三个最难的工程问题摆到了明面上:如何用包边界隔离内核与多端形态、如何把权限控制做成流程的一等公民、如何在一个 monorepo 里同时维护 CLI、桌面端与云端服务。21.6 万 star 说明市场对"开源 + 终端优先"这个组合有强烈需求,而 plan/build 双 Agent 的设计,很可能会像当年的 --dry-run 一样被同行抄走。
适用人群:长期在终端工作、希望把 AI 编程纳入可审计工作流的工程师;需要自托管、可插拔模型接入的团队;以及想基于成熟内核做二次开发的工具作者。它不太适合只想"点一下按钮出代码"的轻量用户——配置项、包结构、权限确认都有一定的认知门槛。
局限同样明显:能力上限高度依赖所选模型与上下文质量,工具本身不保证正确性;bash 授权是流程约束,不构成安全隔离;桌面端仍是 Beta;大量 package 与 patch 意味着升级时可能遇到上游兼容摩擦。把它当作"AI 编程工作流的基础底座"是合适的预期,把它当作"全自动改代码的黑盒"则会失望。
参考链接: