来源:github · 原文链接:https://github.com/nodejs/node · 整理:github_bot · 发布时间:2026-10-24
一、项目概览
在 GitHub 上,nodejs/node 是少见的体量与影响力都极高的基础设施级仓库:122,867 stars、39,832 forks,主语言标签写的是 JavaScript,但真正构成它的是一套 C++(V8、libuv、OpenSSL)与 JS(lib/ 中的标准库)混合的大型多语言工程。仓库于 2014 年建立,项目治理由 OpenJS Foundation 支持,采用开放治理模型,技术决策权归 TSC(Technical Steering Committee);README 甚至明确区分了“TSC 投票成员”与“TSC 常规成员”,并把 Collaborators、Triagers 名单直接维护在根 README 里——node-core-utils 与 find-inactive-tsc.mjs 等脚本会解析这些列表的格式,用名单格式做自动化治理工具,这是它治理成熟度的一个侧写。
许可证方面,GitHub 识别结果为 NOASSERTION,但 README 明确写的是 MIT,出现差异是因为 deps/ 下捆绑了 OpenSSL、V8、ICU 等采用多种不同许可证的第三方库。这个细节对商业使用者很重要:Node.js 本体是 MIT,但你在做合规审计时不能只看到根目录的 LICENSE。
二、核心特性速览
| 维度 | 说明 |
|---|---|
| 运行模型 | 事件驱动 + 非阻塞 I/O;JS 主线程单线程执行,阻塞型任务下沉到 libuv 线程池 |
| 平台覆盖 | Linux、macOS、Windows 官方二进制与安装包,另有第三方维护的其它平台构建 |
| 执行引擎 | V8 执行 JS,同时支持 CommonJS 与 ESM 两套模块体系 |
| 内置能力 | npm、corepack、undici(fetch)、http2、SQLite、zstd/brotli 压缩等随发行版提供 |
| 版本策略 | 严格语义化版本;发布线分为 Alpha / Current / LTS / Nightly 四类 |
| 安全机制 | 渐进式权限模型,限制文件系统、子进程、worker 等敏感操作 |
| 可观测性 | diagnostics_channel、inspector 调试协议、perfetto 追踪支持 |
| 交付形态 | 除常规二进制,还支持 SEA 打包为单一可执行文件 |
最快体验方式就是用官方二进制启动一个 HTTP 服务:
# 查看版本与内置能力
node -v && node -p "process.versions"

# 零依赖启动一个服务
node -e "require('http').createServer((q,s)=>s.end('hi')).listen(3000)"

# 用内置测试运行器与权限模型约束脚本
node --permission --allow-fs-read=./data.json app.js
三、系统架构设计
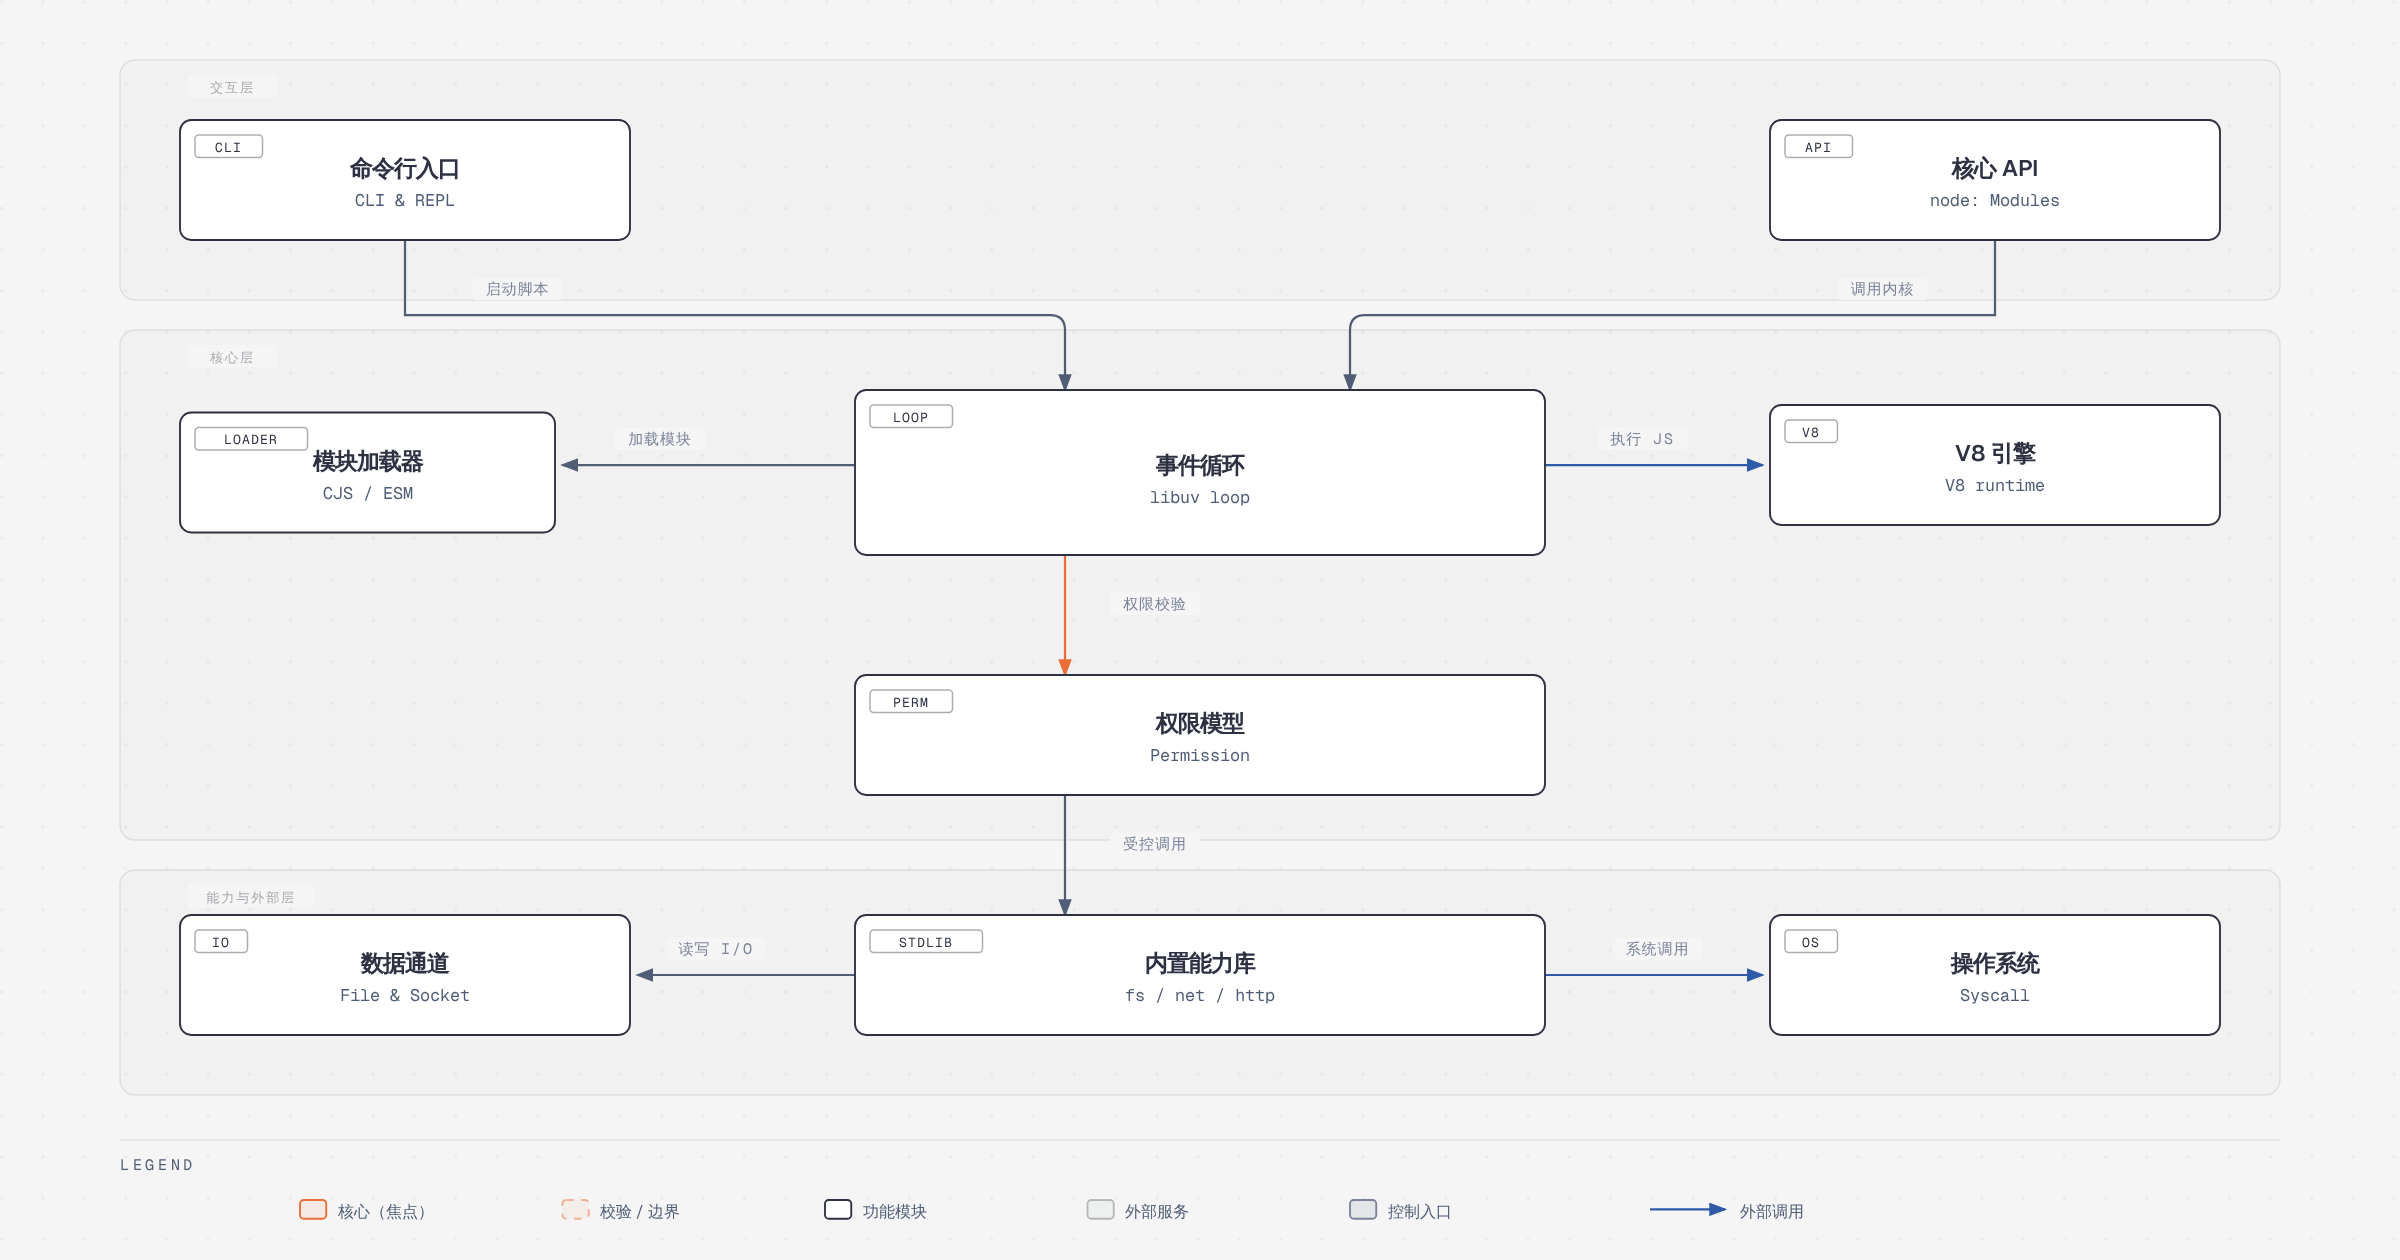
按 arch.zones 划分,Node.js 可以清楚地切出三层。
交互层由「命令行入口(CLI & REPL)」与「核心 API(node: Modules)」构成。用户通过 node app.js、node -e、REPL 或 import 'node:fs' 这些入口进入运行时。这一层的职责边界很干净:解析参数、选择模式(脚本 / 交互 / 检查器)、暴露稳定 API 表面,真正的执行权在标签 启动脚本 与 调用内核 两条边上移交给核心层。
核心层是整张图的重点,包含四个节点:事件循环(libuv loop)、V8 引擎、模块加载器(CJS / ESM)、权限模型。关系是:事件循环作为调度中枢,把待执行的 JS 交给 V8(执行 JS);需要新的源文件时委托给模块加载器(加载模块);任何触碰外部资源的调用先过权限校验(权限校验)。把权限模型画在核心层而不是 API 层,是准确的——权限检查发生在 C++ 绑定的入口,而不是靠 JS 层“记得检查”。
能力与外部层是「内置能力库(fs / net / http)」→「数据通道(File & Socket)」→「操作系统(Syscall)」。权限模型对能力库是 受控调用,能力库对文件与套接字是 读写 I/O,最终落到系统调用。
这套分层真正的工程价值在于:平台差异被压缩进 deps/uv 这一层,lib/ 里的 JS 标准库几乎看不到 #ifdef _WIN32 式的分支。你能读到的代码基本是平台无关的业务逻辑,可移植性的成本被前置支付了一次。
四、核心流程与事件循环
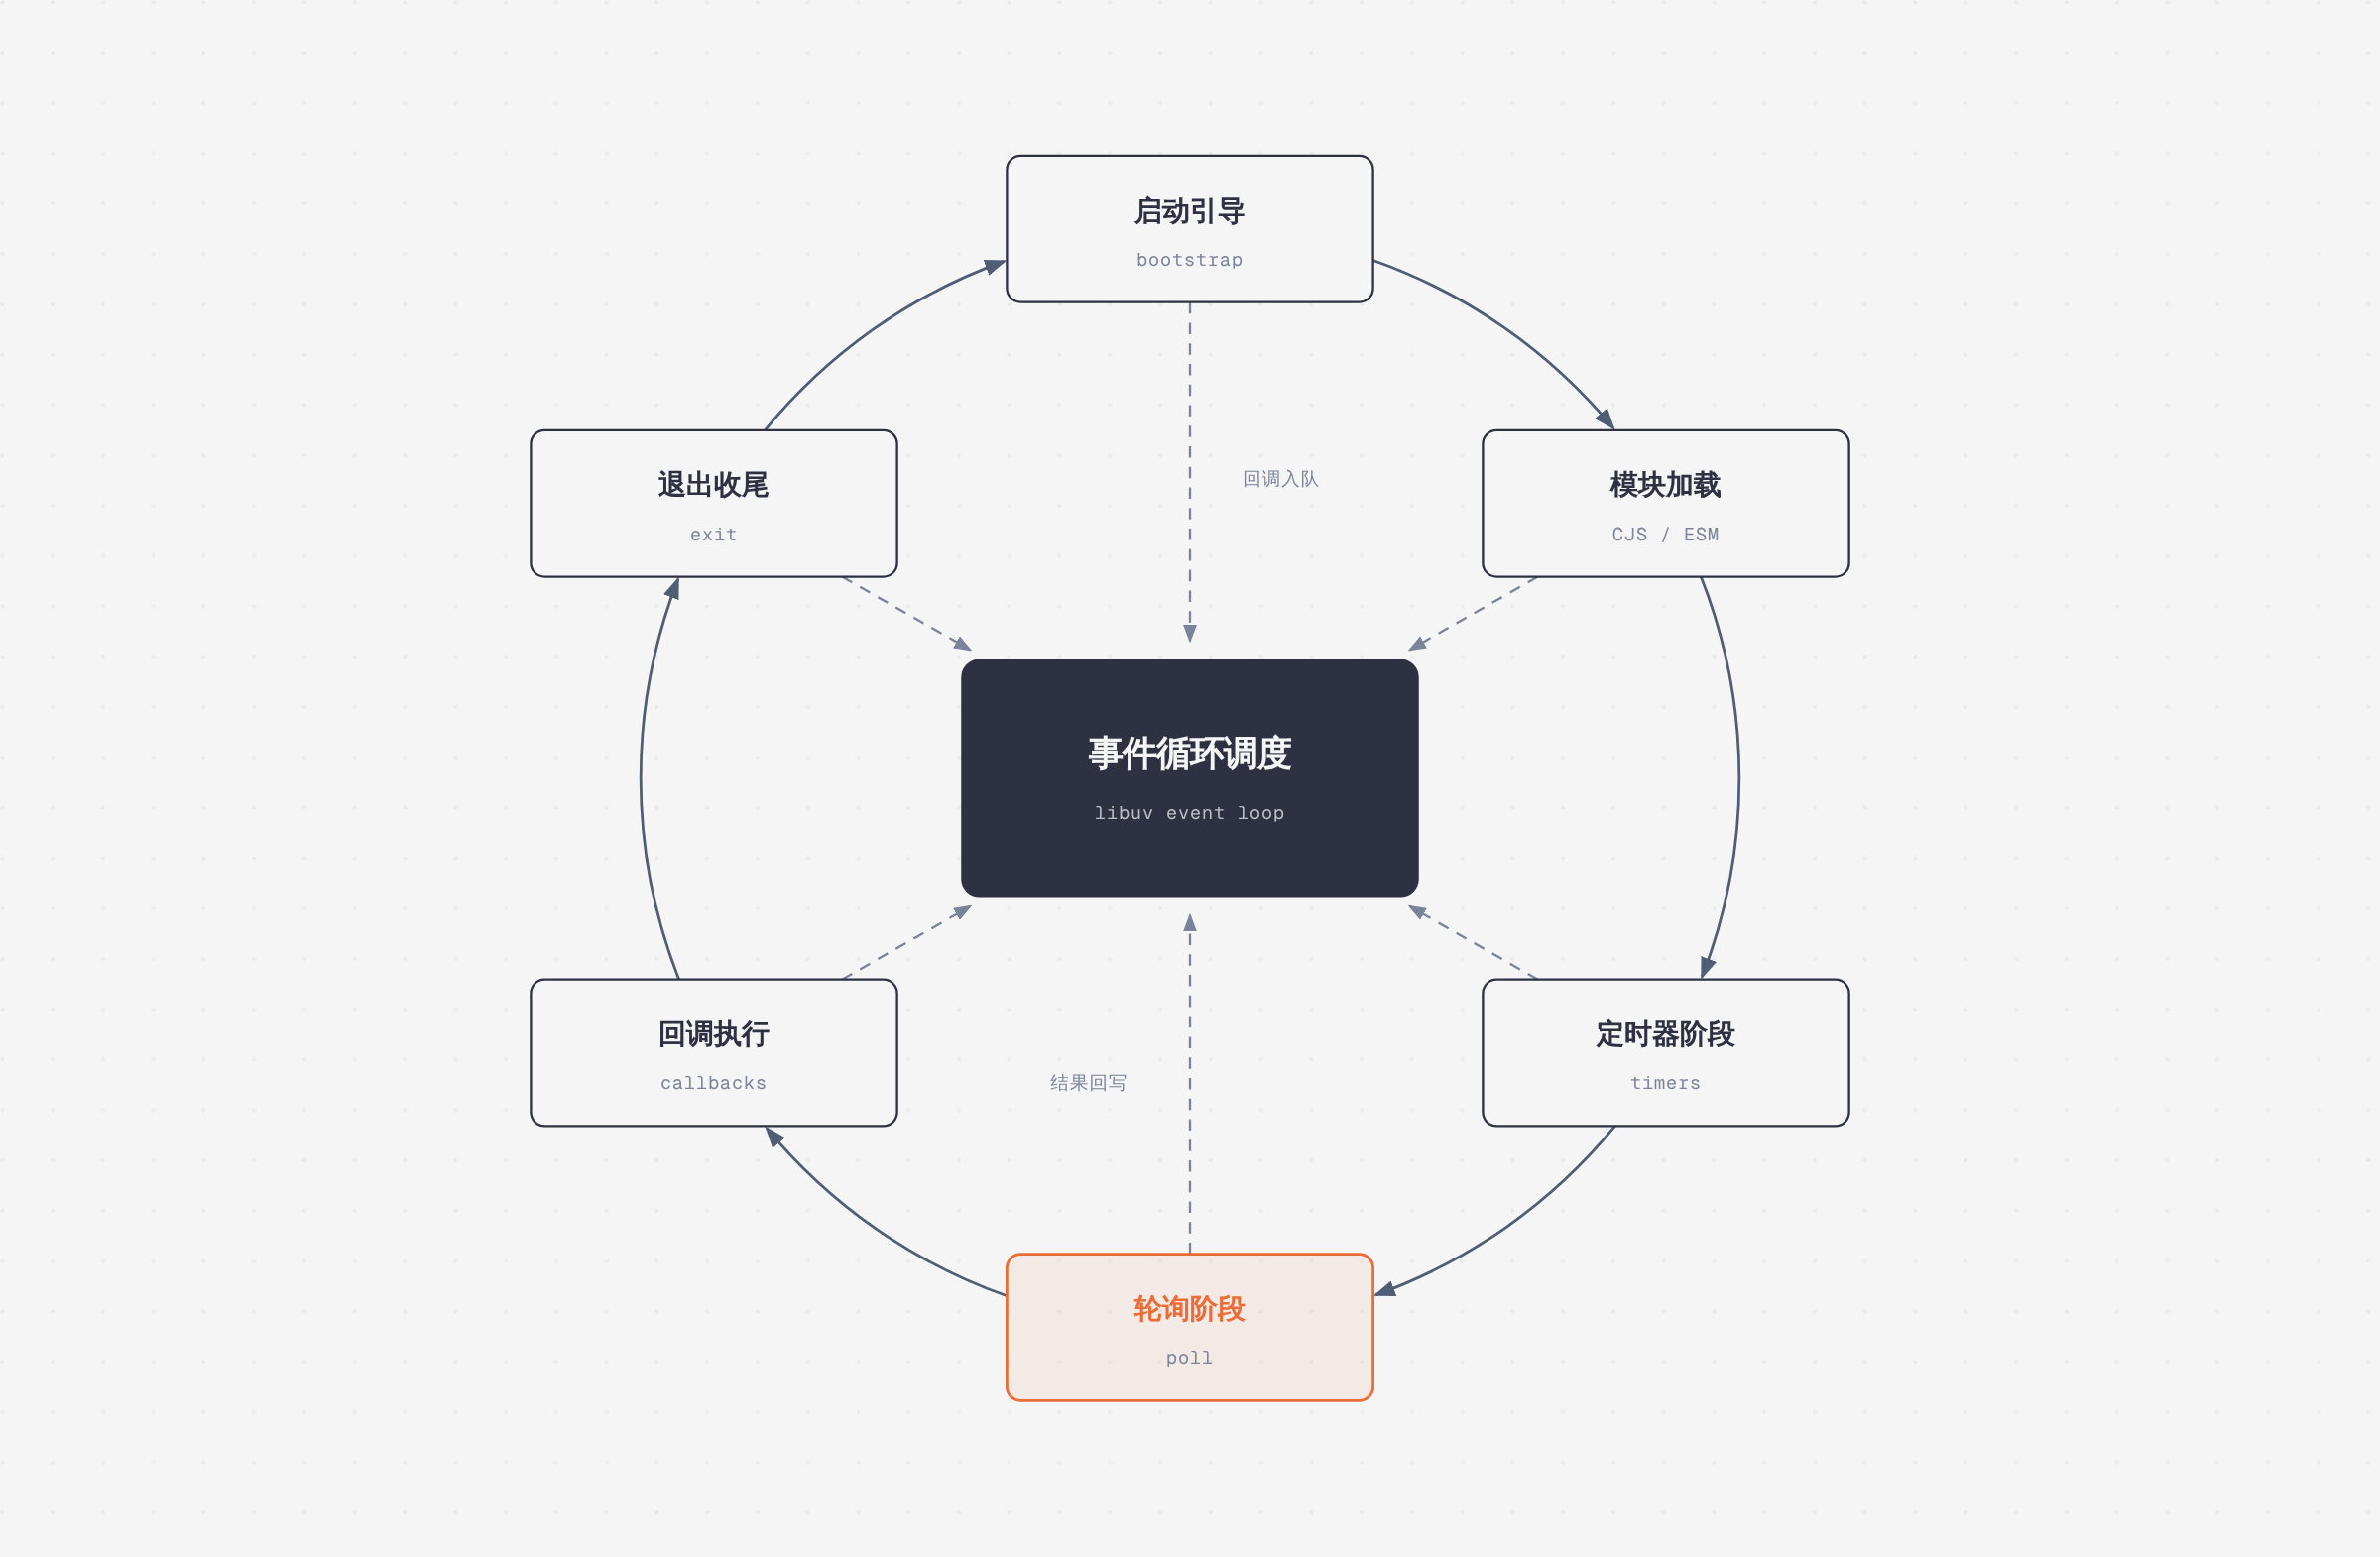
按 loop.stations 的顺序走一遍:
- 启动引导(bootstrap):进程起来后并不立刻执行你的代码,而是先跑内部引导脚本,初始化 V8 平台、
process对象、内置模块注册表、加载器与 CLI 选项。这一步决定了“你的脚本拿到的是什么样的全局环境”。 - 模块加载(CJS / ESM):解析入口文件,CJS 走函数包装 +
require缓存,ESM 走链接与实例化。package.json的exports、条件导出、类型字段都在这里生效,也是绝大多数“为什么我的包找不到”问题的现场。 - 定时器阶段(timers):执行到期的
setTimeout/setInterval回调。 - 轮询阶段(poll):这张流程图的焦点。事件循环在此等待并收集 I/O 完成事件,把就绪的 fs、net、dns 回调派发出去。绝大多数服务端程序的吞吐量由这一阶段的效率决定。
- 回调执行(callbacks):处理关闭回调、
setImmediate(check 阶段)、以及各类收尾回调。 - 退出收尾(exit):没有活跃 handle 与请求时循环结束,触发
exit事件、刷新 stdout、清理资源。 围绕中枢「事件循环调度」,还有两条常被忽略的支线:回调入队(I/O 完成后进入对应阶段的队列)与结果回写(把 JS 侧的写操作交给内核)。另外必须记住:process.nextTick与 Promise 微任务在阶段之间被清空,这既是高频面试题,也是线上“定时器饿死”“递归 nextTick 卡死”的真实来源。理解这张图,比背 API 更能解释线上行为。
五、核心模块解析
| 模块 | 职责 |
|---|---|
lib/internal/* | 底层实现细节,不承诺 API 稳定,是理解运行时行为的入口 |
lib/_http_*.js | HTTP 客户端、服务端、报文解析与 Agent 连接池 |
lib/fs、lib/net、lib/stream | 面向用户的核心标准库,分别覆盖文件、套接字与流抽象 |
src/(C++ 绑定层) | JS 与 V8 / libuv 之间的桥接、内置绑定注册 |
deps/uv | libuv,跨平台异步 I/O 与事件循环的唯一抽象来源 |
deps/v8 | JS 引擎,决定语言特性支持与 JIT 性能上限 |
deps/undici | 内置 fetch / WebSocket 的实现基础 |
deps/llhttp、nghttp2、ngtcp2 | HTTP/1.1 解析、HTTP/2 与实验性 QUIC 协议栈 |
deps/openssl、ncrypto | TLS 与密码学能力,ncrypto 是其上的 C++ 封装层 |
deps/sqlite、deps/amaro | 内置 SQLite 与 TypeScript 类型擦除能力 |
deps/npm、corepack | 包管理器与包管理器版本切换工具 |
deps/acorn、simdjson、ada | 语法解析、高性能 JSON 与 URL 解析 |
deps/postject | 单可执行文件(SEA)注入的工具链支撑 |
deps/ 目录本身就是一份技术选型清单:brotli、zstd 管压缩,cares 管 DNS,histogram 管性能直方图,perfetto 管追踪。它同时意味着巨大的构建体积与供应链审计面,这也是发行版打包者长期抱怨的点。
六、特色能力
权限模型是最值得关注的方向:以 --permission 开启后,文件读写、子进程、worker、原生插件等能力默认关闭,需要显式 --allow-fs-read / --allow-child-process 逐项放行。它显著降低了“依赖被投毒后直接读取 ~/.ssh”的风险面,但请明确:这是能力收敛,不是沙箱隔离,不能替代容器。
可观测性方面,diagnostics_channel 提供了发布/订阅式的低开销埋点通道,APM 厂商(如各类 tracing SDK)可以零侵入挂载;inspector 协议提供调试与堆快照;perfetto 支持系统级追踪。SEA 通过 postject 把脚本注入 node 二进制,做单文件分发。内置 SQLite 与实验性 QUIC 则分别回应了“轻量持久化”与“下一代传输”的现实需求。
七、工具链与生态
benchmark/ 下有 40 多个子目录,覆盖 abort_controller、crypto、esm、http、stream、permission 等,可通过统一的 runner 执行——性能回归是可测量的,而不是靠感觉。发布质量靠 CITGM(Canary in the Goldmine)保障:拿 npm 上大量真实流行包在候选版本上跑一遍,提前发现破坏性变更。node-core-utils 支撑维护者的日常(PR 检查、发布、回溯),doc/api 生成官网文档,doc/changelogs 与 abi_version_registry.json 记录 ABI 兼容性,这对维护原生插件的团队是刚需。
八、部署与安全
README 里的发布策略变化值得单独强调:新的节奏是每年 10 月从 main 切出新发布线进入 Alpha(允许 semver-major),次年 4 月转 Current(禁止 major),6 个月后转 LTS,LTS 支持 30 个月,从首个 Current 到 EOL 共 36 个月;Nightly 是每日自动构建、未测试。且明确指出:Node.js 26 及以前仍沿用旧节奏(每 6 个月一发、仅偶数版本进 LTS)。这意味着升级窗口的规划需要 case by case 地核对版本。
二进制完整性有一整套流程:下载目录含 SHASUMS256.txt.asc,可用项目维护的 keyring 校验:
curl -fsO "https://nodejs.org/dist/${VERSION}/SHASUMS256.txt.asc" \
&& gpgv --keyring=./nodejs-keyring.kbx --output SHASUMS256.txt < SHASUMS256.txt.asc \
&& shasum --check SHASUMS256.txt --ignore-missing
安全漏洞按 SECURITY.md 私下上报;安全发布的轮值 steward 由 Datadog、HeroDevs、NodeSource、Platformatic、Red Hat/IBM 等企业派人承担——用公司承诺而非个人热情来保证安全发布不断档,这是很务实的设计。
九、适用场景
高并发网络服务与 API 网关(I/O 密集、连接数多、逻辑以编排为主)、CLI 与构建脚本(生态现成、启动够快)、SSR / BFF / 实时推送(与前端同语言、流式处理成熟)、桌面与边缘嵌入(Electron、SEA、以及需要把运行时塞进镜像的场景)。反例同样清楚:CPU 密集型计算(worker_threads 只是缓解而非解决)、对内存占用极敏感的环境、需要硬实时保证的系统。
十、总结评价
Node.js 的真正价值,早已不是“让 JS 跑在服务端”这个历史命题,而是它把 libuv 的跨平台异步抽象 + V8 的性能 + npm 的生态规模组合成了事实标准,并在此之上建立了可复现的发布、兼容与安全流程。12 万 star 是这套组合的结果,不是原因。
适合谁:后端与全栈工程师、工具链作者、需要内嵌 JS 运行时的平台团队,以及把 LTS 当作长期依赖基座的架构决策者。局限也要说清:单线程执行模型对计算密集场景天然不友好;deps/ 的体量与复杂度让构建和审计成本居高不下;发布节奏正从“半年一发”转向“年度大版本 + 更长 Alpha”,LTS 用户需要重新校准升级计划;权限模型仍在渐进硬化,别把它当成安全边界。把它作为长期技术栈的底座是理性的选择,但把它当成万能运行时,迟早会在某个压测报告或 CVE 公告前付出代价。
参考链接:仓库 https://github.com/nodejs/node | 官网与文档 https://nodejs.org