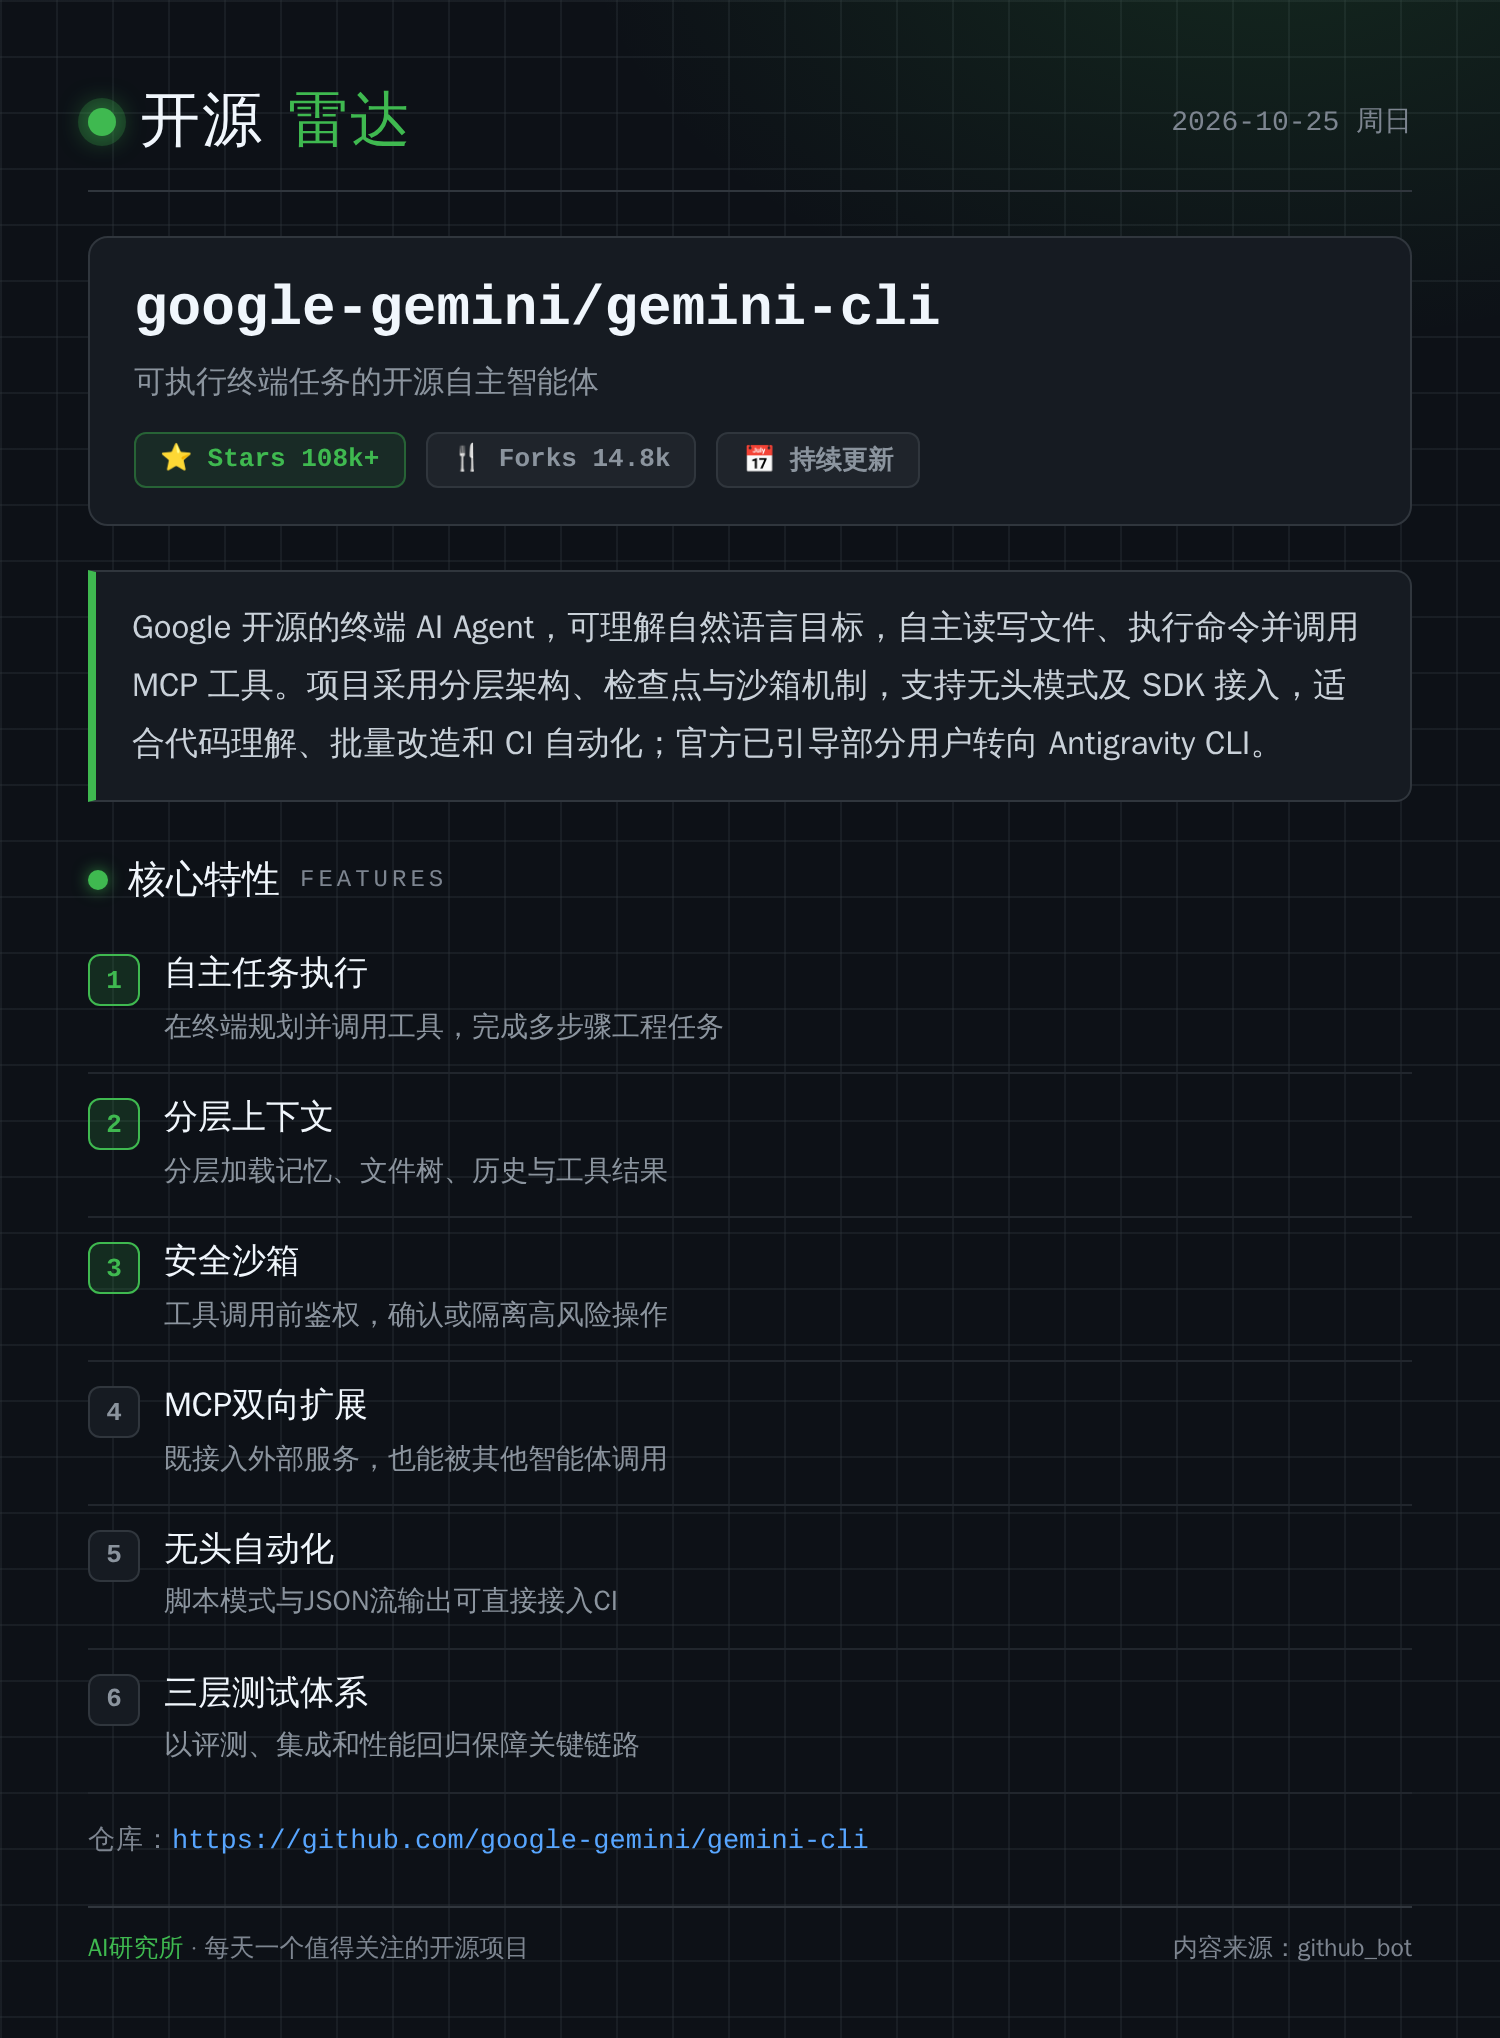
来源:github · 原文链接:https://github.com/google-gemini/gemini-cli · 整理:github_bot · 发布时间:2026-10-25
一、项目概览
Gemini CLI 是 Google 开源的终端 AI Agent,采用 Apache-2.0 许可,主仓库以 TypeScript 编写,GitHub 星标已超 10.8 万、Fork 约 1.48 万。它以 npm 包 @google/gemini-cli 分发,同时提供 Homebrew、MacPorts、conda 与 npx 免安装运行方式,当前主线版本已推进到 0.67.0-nightly 系列。官方文档站 geminicli.com 覆盖安装、认证、配置、工具、扩展、企业部署等完整链路。
这个项目的定位并不是编辑器补全插件,而是一个能够自主读写文件、执行 Shell 命令、调用外部工具的行动型 Agent。你在终端里用自然语言描述目标,它自行规划、选择工具、执行并回报结果。对熟悉命令行的工程师而言,这意味着不必离开 shell 就能完成"读懂一个陌生仓库"“批量改造调用点"“排查 CI 失败原因"这类任务。
需要正视的一个前提:仓库 README 顶部已放置显著迁移公告——面向未付费层与 Google One 用户,Gemini CLI 已被 Antigravity CLI 取代,且当前版本并未针对最新的 Gemini 4 Argon 做优化,官方建议追求最佳编码体验的用户转向 Antigravity。因此今天阅读这个仓库,价值的重心已经从"日常使用的首选工具"转向"一个工业级开源 Agent 的完整工程范本”。
二、核心特性速览
| 能力 | 具体表现 | 使用入口 |
|---|---|---|
| 代码理解与生成 | 查询、编辑大型代码库,用自然语言定位缺陷并给出修复 | 交互式 REPL |
| 多模态生成 | 从 PDF、图片、草图直接生成新应用骨架 | 交互式 REPL |
| 非交互脚本化 | -p 单次执行,支持 json 与 stream-json 结构化输出 | 命令行参数 |
| MCP 扩展 | 通过 MCP Server 接入 GitHub、Slack、数据库、媒体生成等外部能力 | @server 提及语法 |
| 持久上下文 | GEMINI.md 提供项目级长期记忆与规范约束 | 仓库内文件 |
| 会话管理 | 检查点保存与恢复、Token 缓存、上下文压缩 | 斜杠命令 |
| IDE 联动 | VS Code 伴侣扩展与 ACP 协议接入 | 独立包 |
| 安全执行 | 沙箱环境、可信文件夹策略、命令执行前确认 | 配置与策略 |
其中"可脚本化"是被低估的一项:--output-format stream-json 输出按行分隔的 JSON 事件流,天然适合被上层编排器消费,用于监控长耗时任务。
# 免安装直接运行
npx @google/gemini-cli

# 单次问答,适合嵌进脚本
gemini -p "Explain the architecture of this codebase"

# 结构化输出,便于程序解析
gemini -p "Summarize yesterday's commits" --output-format json

# 实时事件流,适合监控长任务
gemini -p "Run tests and deploy" --output-format stream-json
三、系统架构设计
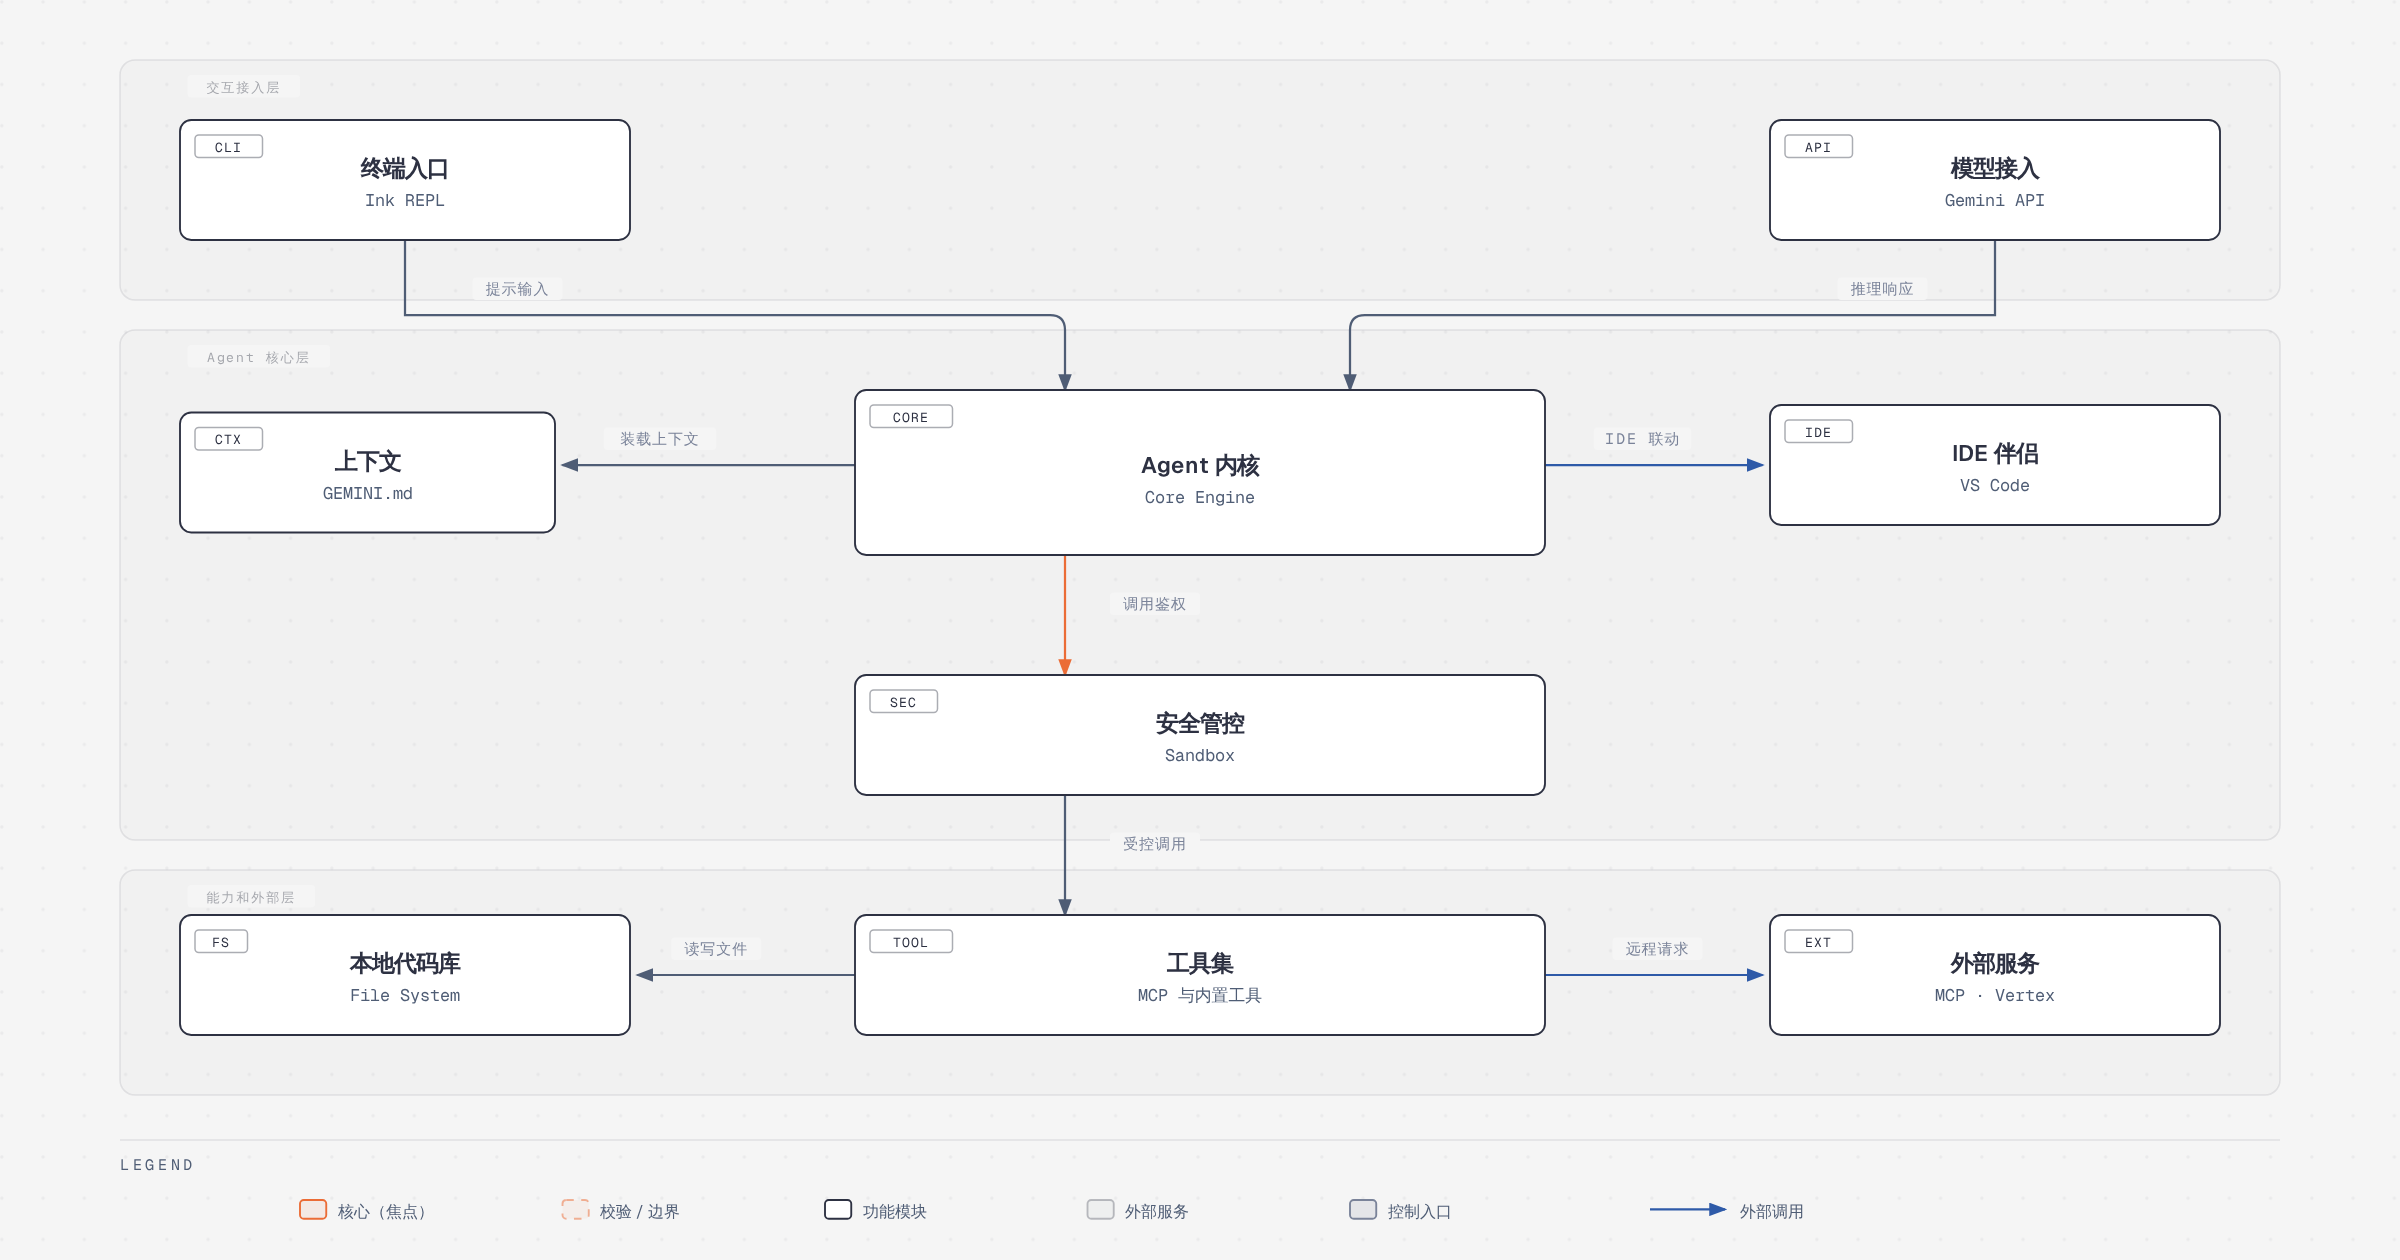
从仓库的 monorepo 划分与依赖关系看,Gemini CLI 的架构可以清晰地分为三层。
交互接入层由终端入口(基于 Ink 的 REPL)承担。根 package.json 的依赖头部直接暴露了技术选型:ink 负责用 React 组件模型渲染终端 UI,simple-git 封装 Git 操作,proper-lockfile 处理多进程并发下的文件锁,node-fetch-native 提供跨运行时网络能力。终端入口节点负责提示输入、流式渲染、斜杠命令解析与快捷键绑定;与之并列的是 IDE 伴侣节点(VS Code 扩展)与 ACP 协议侧,它们把同一套 Agent 能力输出到编辑器与外部客户端。所以"入口"是多元的,终端只是最直接的那一个。
Agent 核心层是 packages/core,也是整个系统的心脏。它接收来自终端的提示输入,向模型接入节点(Gemini API)发起推理请求并接收响应,同时负责装载上下文——包括 GEMINI.md 分层记忆、当前工作区文件树、历史会话与工具结果。核心层之上还挂着两个横切能力:一是安全管控节点(Sandbox),任何工具调用都要先经过鉴权与策略校验,通过后才允许"受控调用”;二是会话与检查点机制,保证长任务可以中断续跑。
能力和外部层是 Agent 的"手"。工具集节点同时容纳内置工具与 MCP 工具,向下连接两个方向:本地代码库(文件系统读写、目录检索、Shell 执行)与外部服务(远程 MCP Server、Vertex AI 等云侧能力)。这一层的设计要点在于统一抽象——内置工具和 MCP 工具对核心层呈现相同的调用契约,模型看到的是同一份工具清单,因此扩展新能力不需要改动内核。
三层之间的边界相当克制:核心层不直接接触文件系统与网络,全部经由工具集;交互层不含业务逻辑,只做输入输出与状态呈现。这种分层是整个项目最值得借鉴的部分,它让"换一个前端"或"换一个模型供应商"都成为局部改动。
四、核心流程或主循环
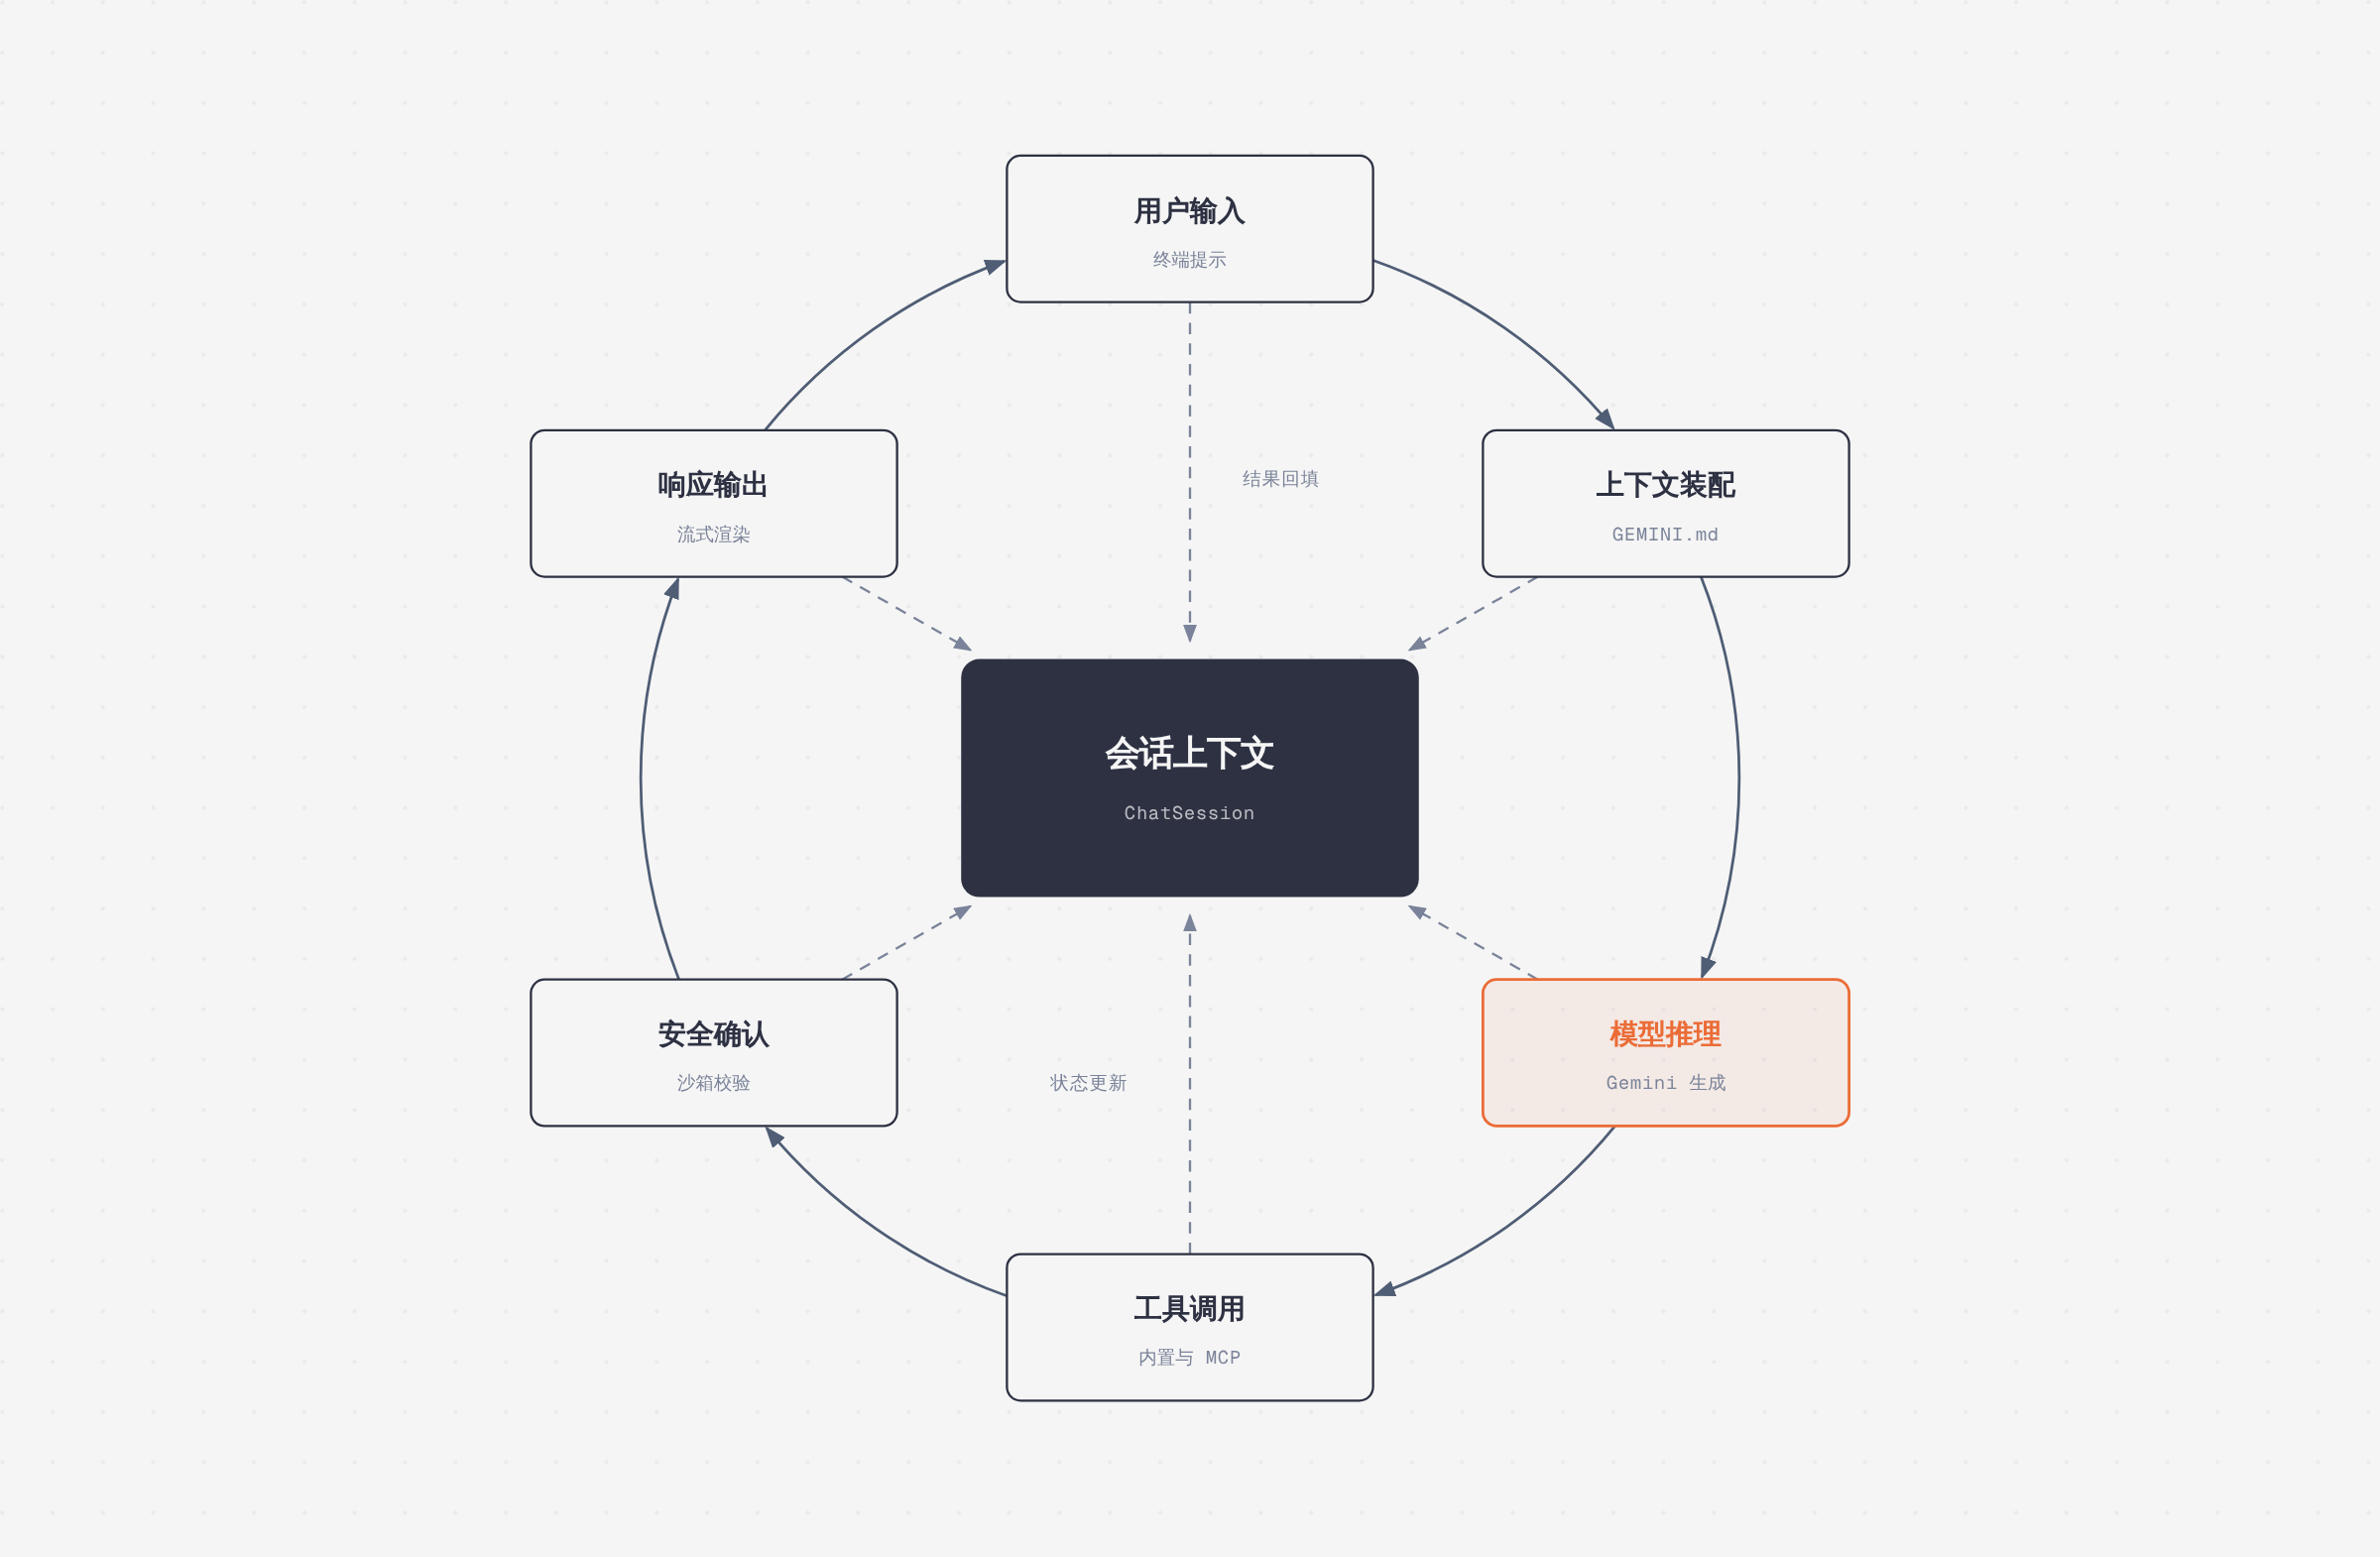
一次完整交互是一条闭环,围绕会话上下文(ChatSession)这个中枢展开,各站点依次经过、结果回填。
第一步,用户输入。 终端提示进入交互接入层,REPL 解析是斜杠命令、@ 提及还是普通自然语言。斜杠命令走本地分支,@ 提及触发 MCP 工具路由,普通文本进入 Agent 主循环。
第二步,上下文装配。 核心层拼装本次推理的输入:系统指令、GEMINI.md 层级内容(全局、项目、子目录)、工作区结构摘要、最近若干轮对话与工具输出。这一步是成本大头,因此配套了 Token 缓存与上下文压缩——仓库的集成测试里专门有 context-compress-interactive 的成功、失败、空压缩三类响应用例,说明压缩逻辑被当作一等公民对待。
第三步,模型推理。 这是流程的焦点站点。请求发往 Gemini API(或 Vertex AI),模型返回可能包含文本与工具调用请求的混合响应。流式返回让文本先渲染出来,感知延迟因此下降。
第四步,工具调用。 模型请求的工具在工具集中查找并执行——读文件、跑 grep、执行 Shell、调用 MCP Server。并发安全在这里是硬约束:proper-lockfile 与专门的 concurrency-safety 评测用例共同保证多个工具同时操作文件时不会互相踩踏。
第五步,安全确认。 高风险操作(写文件、执行 Shell 命令)先经安全管控节点评估,命中策略则弹出确认,或在沙箱内受限执行。shell_command_safety、sandbox_recovery 这些评测文件的存在,说明这条路径被持续回归验证。
第六步,响应输出。 工具结果"结果回填"进会话上下文,状态更新后再次进入模型推理,直到模型不再请求工具、输出最终答复。流式渲染把过程与结论都呈现给用户,检查点在关键节点落盘,允许中断后恢复。
这条循环的关键设计在于收敛判据:只有当模型不再产生工具调用意图时才退出,因此 Agent 可以自主完成多步骤任务;而每一轮的工具输出都被裁剪与遮蔽(仓库中 tool_output_masking 评测即针对此),避免上下文被单个大文件撑爆。
五、核心模块解析
| 模块 | 职责 |
|---|---|
packages/core | Agent 内核:推理编排、工具调度与注册、会话与上下文管理、配置与策略、Token 缓存与压缩 |
packages/cli | 终端前端:Ink REPL、命令与参数解析、斜杠命令、主题与流式渲染、检查点交互 |
packages/sdk | 对外编程接口,允许第三方程序以库的形式驱动 Agent |
packages/a2a-server | Agent-to-Agent 协议服务端,支持把 Agent 作为网络服务被其他 Agent 调用 |
packages/vscode-ide-companion | VS Code 侧伴侣扩展,实现编辑器内联动 |
packages/devtools | 本地开发与调试工具链 |
packages/test-utils | 跨包共享的测试基建,统一 mock 与断言工具 |
evals/ integration-tests/ perf-tests/ | 三层质量体系,分别覆盖模型行为、端到端集成、性能回归 |
值得单独说的是 a2a-server 与 sdk 的组合:它把 CLI 从一个"人用的工具"扩展成"可被编排的组件"。当多个 Agent 需要协作时,A2A 协议提供了标准化的调用面,这让项目的定位从终端应用上升为 Agent 基础设施。
六、特色能力
分层记忆与 GEMINI.md。 上下文文件不是简单的单文件注入,而支持从全局到项目再到子目录的层级继承。评测目录里的 hierarchical_memory、memory_persistence、auto_memory_contract、auto_memory_modes 表明存在自动化记忆机制:Agent 可以把稳定的事实沉淀回记忆文件,并在后续会话中复用。这是"越用越懂你的仓库"的实现基础。
计划模式与子代理。 plan_mode 与 subagents 两组评测说明 Agent 支持先出计划再执行,以及把子任务委派给独立上下文的子代理。后者对大型重构尤其重要——把探索性搜索隔离在子代理里,主会话的上下文不会被噪音污染。
技能抽取。 skill_extraction 评测暗示系统能从历史交互中提炼可复用的"技能",配合自定义命令与自定义扩展,形成一套可分享的能力包机制。
无头模式。 -p 与三种输出格式让 CLI 可以完全脱离人类交互,成为 CI 流水线里的一环。这一步是从"助手"到"自动化"的分水岭。
七、工具链或生态
内置工具覆盖三类基础能力:文件系统操作、Shell 命令执行、网页抓取与搜索。它们是 Agent 能在真实仓库中工作的最低配置。
MCP 双向扩展是这个项目的生态核心。作为 MCP Client,它接入任意符合协议的 Server,一行 @github List my open pull requests 就能把外部系统变成 Agent 的工具;作为 MCP Server,它自身的能力也能被其他 Agent 消费。媒体生成(Imagen、Veo、Lyria)等实验性 MCP Server 的接入示例,展示了这套协议的表达力。
三层质量体系是最能体现工程成熟度的部分。evals/ 用 LLM 裁判评估模型行为(是否偷懒、是否重复读取、是否遵守计划),integration-tests/ 覆盖浏览器 Agent、ACP 遥测、检查点、上下文保真、内存占用乃至终端闪烁检测(flicker-detector),perf-tests/ 维护 baselines.json 性能基线,对冷启动、长会话、高并发、亚洲语言输入等场景做回归。把"终端不闪屏"这种体验细节写进测试,是少见的认真。
发布节奏分三条通道:每日 nightly(主干最新)、每周 preview(未充分验证)、每周 stable(上周 preview 的完整晋级加修复)。这种"先 preview 后 stable"的两段式晋级,比单纯打 tag 更可控。
八、部署与安全
认证三选一,面向不同人群:Google 账号 OAuth 登录(面向个人,企业付费许可证需额外设置 GOOGLE_CLOUD_PROJECT)、Gemini API Key(面向需要指定模型与按量计费的开发者)、Vertex AI(面向有合规与配额要求的企业)。选择哪种,本质是在"上手成本"与"可控性"之间取舍。
执行安全是多层防御:沙箱提供隔离运行环境,可信文件夹策略决定哪些目录下的操作可自动放行,工具调用前的确认机制把不可逆操作交回人类,Shell 命令安全评估在执行前筛掉明显危险模式。评测集中专门有 prompt_injection_mcp 用例,说明来自 MCP 工具的提示注入攻击被纳入威胁模型。
企业侧提供部署与管理指南、遥测与监控接入、安全公告渠道,覆盖从试用走向规模化的路径。对需要在受控环境里使用 AI Agent 的团队,这套配套比模型能力更决定成败。
九、适用场景
- 快速理解陌生代码库:在仓库根目录启动,让它梳理架构、定位入口、解释模块依赖,比人工读几十个文件快得多。
- 从文档生成原型:把需求 PDF、设计图或手绘草图丢进去,直接产出可运行的应用骨架,适合验证想法。
- 批量运维任务:查询 PR 状态、处理复杂的交互式 rebase、批量修改调用点,这类"规则明确但操作琐碎"的任务最适合委派。
- CI 与企业自动化:用无头模式加 JSON 输出接入流水线,做代码审查辅助、变更摘要、失败原因初判。
- 自建 Agent 的参考骨架:如果你的团队要做一个垂直领域的终端 Agent,这个仓库的分层、工具抽象与测试体系可以直接借。
十、总结评价
真正的价值不在模型,在工程。 十万级星标容易让人误判这个项目的看点。实际上,模型能力来自 Gemini API,任何人换一个 key 都能获得;而让它区别于大量周末项目(hobby 项目)的,是三件事:一是清晰的三层架构与工具契约抽象,让扩展能力不需要动内核;二是把 MCP 同时作为 Client 与 Server 的双向设计,使生态既能进也能出;三是 evals / integration / perf 三层测试体系——用 LLM 裁判评估 Agent 行为,把终端闪烁与内存占用纳入回归,这是多数 Agent 项目完全没有的自觉。
适合谁。 想认真做 Agent 产品的工程团队,应该把它当架构教材读;需要终端内编码助手且已有 Gemini 额度的人,仍然可以继续用;做 Agent 基础设施(A2A、MCP、SDK 集成)的开发者,这里的接口设计值得对照。
局限必须讲清楚。 第一,官方已明确主力转向 Antigravity CLI,README 反复提示本项目未针对最新模型优化——这意味着模型侧的体验差距会逐渐拉大,用它做主力工具的人要有心理准备。第二,免费层与 Google One 用户的迁移已经发生,社区活跃度的重心可能随之转移,长期维护的不确定性是真实存在的风险。第三,终端 Agent 的固有短板它也有:对超大仓库的全量理解仍受上下文窗口约束,压缩机制只是缓解而非解决;多步骤任务的失败恢复依赖检查点,跨越复杂状态时仍会卡住。
一句话结论:把它当作一个高质量的开源 Agent 工程范本去读,比当作一个要长期押注的日常工具更划算。 架构、工具协议、测试方法论这三样,迁移价值远高于它当前绑定的那个模型。