来源:github · 原文链接:https://github.com/nightly-labs/openbot · 整理:github_bot · 发布时间:2026-10-29
一、项目概览
OpenBot 是 nightly-labs 开源的 TypeScript 桌面应用,目前约 3385 stars、327 forks,定位是「本地优先的持久 AI 队友工作台」。要理解它,先要理解它解决的具体问题:目前主流做法是把 Codex、Claude Code、Grok CLI 这类命令行智能体当成一次性工具使用——打开终端、给一段提示、看它跑完、关掉。上下文的留存、任务之间的排队、多个智能体之间的分工,全部交给人类充当调度器。OpenBot 的假设是:智能体应当是可长期存活的实体,有自己的身份、工作区和消息队列。
因此它的基础设计单元是「智能体」而不是「对话」:每个智能体绑定一个独立的 provider 会话(Codex App Server、Claude Code、Grok CLI,以及通过 ACP 接入的 OpenCode、Gemini、Cursor CLI、Cline CLI),并绑定一个独立的本地工作目录。同一台机器上,一个 Codex 智能体和一个 Claude 智能体各自管理自己的文件,彼此不可见,除非通过托管文件传输显式交接。
需要先说明一点:本地优先不等于纯离线。Codex 连 OpenAI、Claude 连 Anthropic、Grok 连 xAI、Gemini 连 Google,Cline 和 Cursor 也各自连回自家服务,浏览过的页面同样要联网。本地优先的含义是:会话记录、工作区文件、队列状态、技能库都保存在你自己的磁盘上,不经过 OpenBot 的中转;模型调用仍然直连各家厂商。
另外,README 自己明确标注它是 development preview,且默认以 danger-full-access 配合 approvalPolicy: never 运行——首次启动一次性授权之后,智能体可以读写文件、执行命令、访问网络、操控内嵌浏览器,不再逐操作确认。这一点在后面的安全章节会再展开。
二、核心特性速览
| 能力 | 具体表现 | 为什么重要 |
|---|---|---|
| 持久多智能体 | Codex、Claude、Grok、OpenCode、Gemini、Cursor、Cline 各自独立会话与工作区,可自定义 OpenAI 兼容端点,并自动探测 Ollama / LM Studio 等本地模型服务 | 把七种 CLI 统一到同一套界面下,新增 provider 不需要改变调度逻辑 |
| FIFO 消息队列 | 支持暂停、恢复、取消,崩溃后可安全恢复 | 长任务可以排队运行,关闭应用后队列状态不会丢失 |
| 智能体互发消息 | 支持消息、回复、表情、图片与托管文件传输 | 从「人调智能体」升级为「智能体调智能体」 |
| 共享频道聊天 | 单一任务 owner、显式委派、共享历史,提供 Stop / Resume / Reassign / Archive / Restore | 多个智能体协作时需要明确的责任人,否则容易互相覆盖 |
| 上下文监控 | 每个智能体单独计量,接近模型窗口上限前自动压缩 | 长线程不会因为上下文溢出而中断 |
| 内嵌浏览器 | 常驻页面,智能体可打开、检查并控制 | 网页任务不必外挂 Playwright 之类的独立方案 |
| Computer Use | macOS / Windows / Linux 可选,随包携带 cua-driver 二进制 | 鼠标键盘级别的操作,覆盖浏览器之外的桌面软件 |
| 本地技能库 | create_skill / revise_skill / install_local_skill,版本可回溯 | 可复用的工作流沉淀在本地目录里,不依赖云端 |
三、系统架构设计
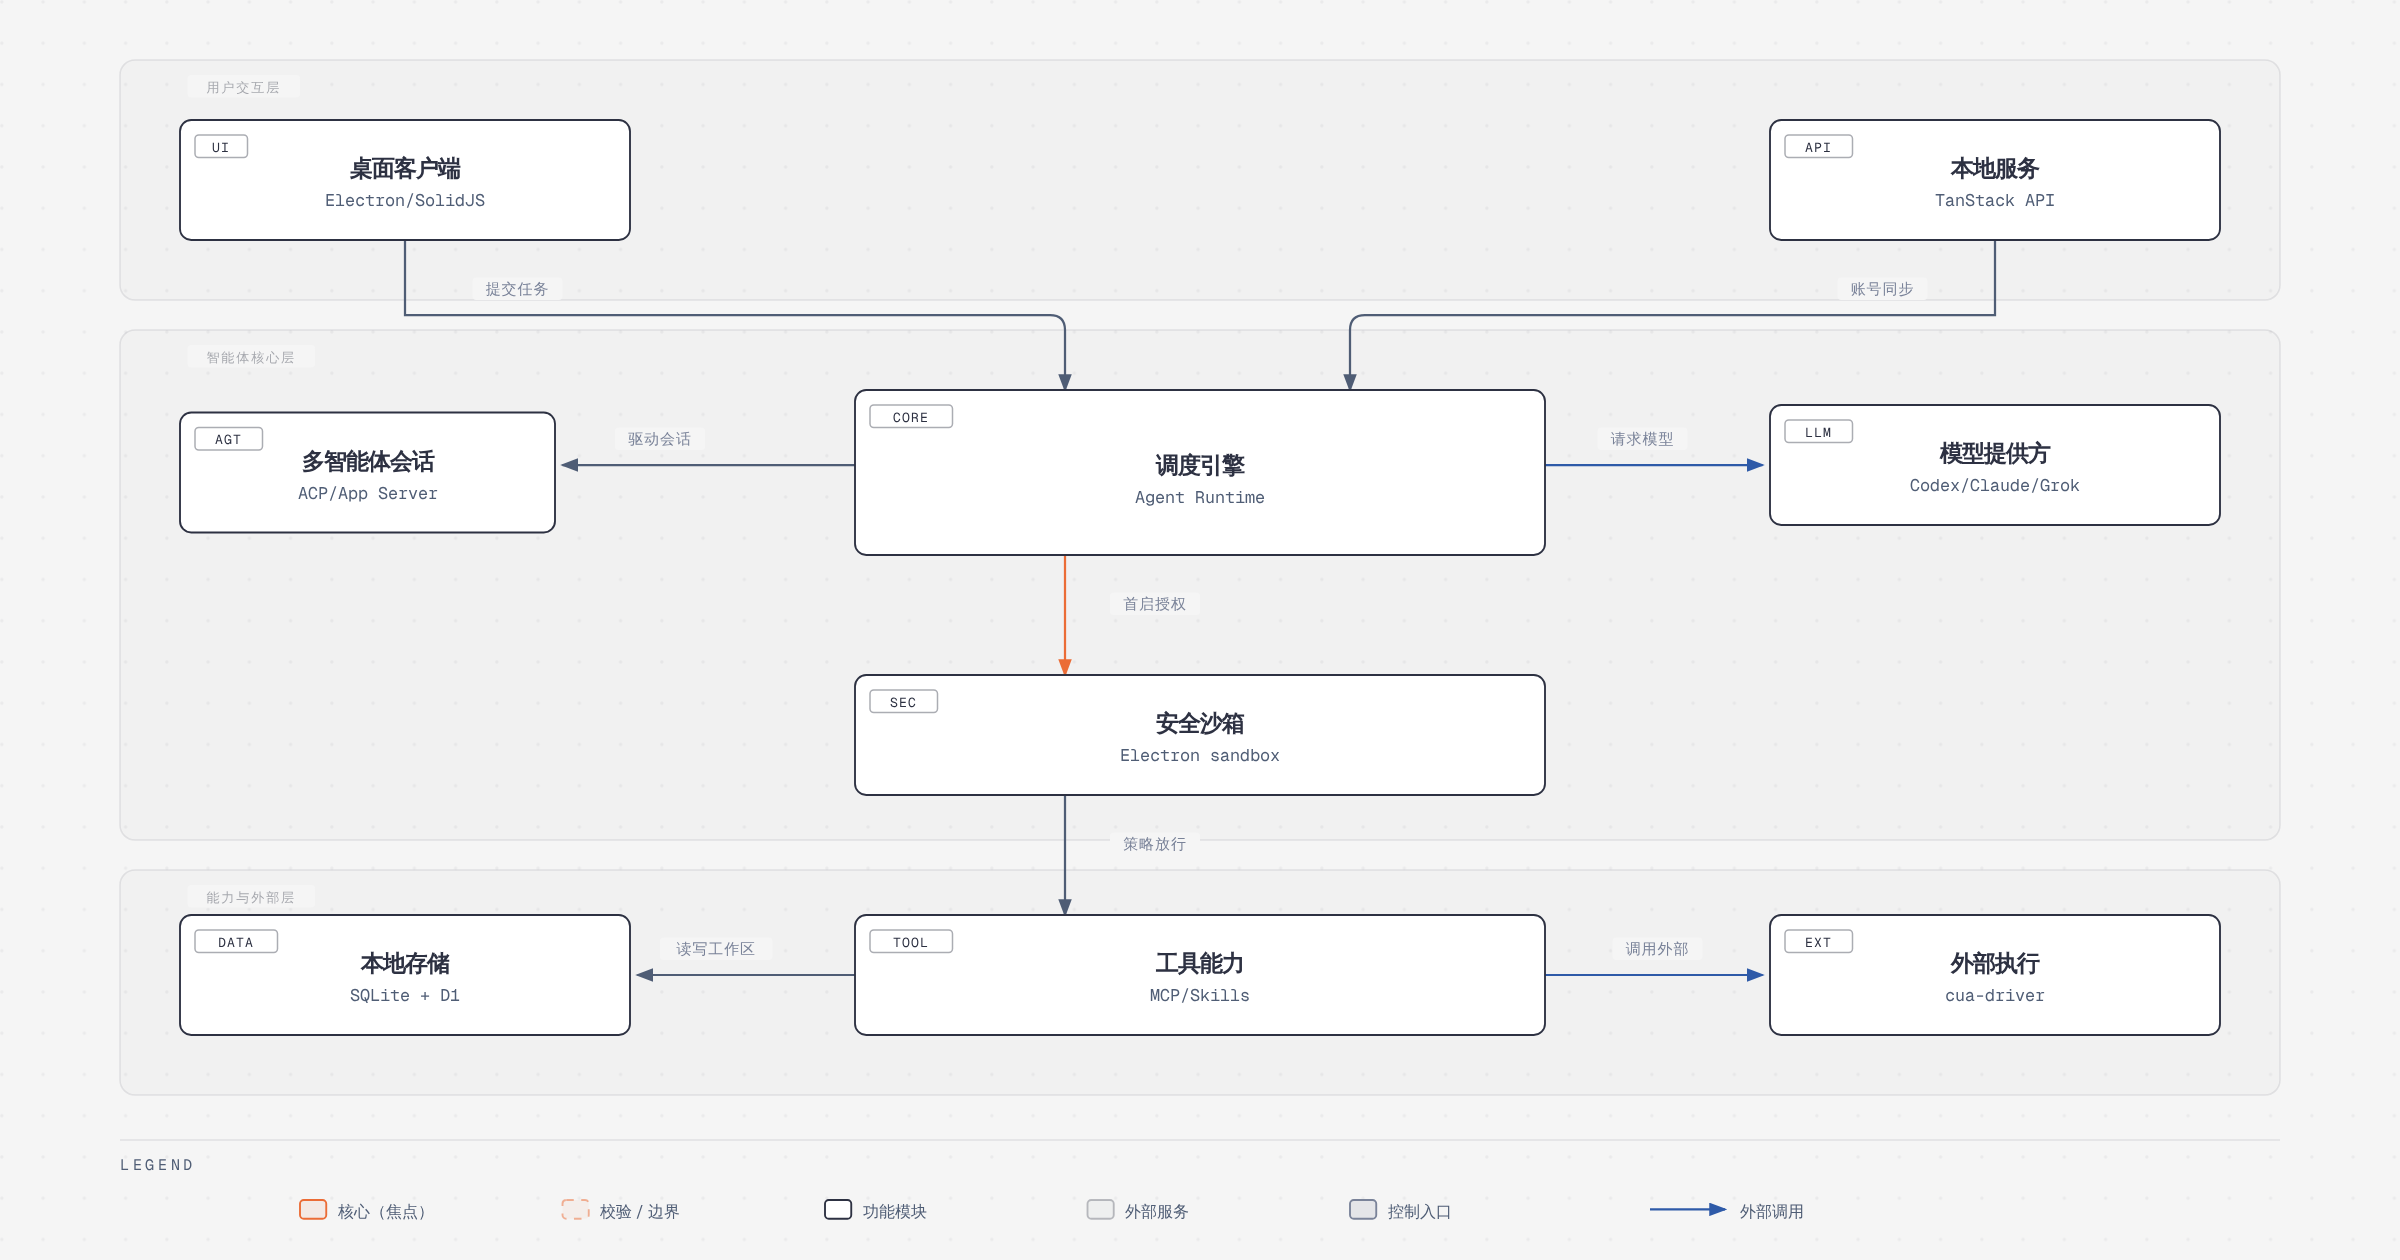
OpenBot 的整体结构可以按三个层次来理解。
用户交互层。桌面客户端是 Electron + SolidJS(@solidjs/web、@kobalte/core 作为无头组件基座),渲染层通过 src/preload 的桥接访问主进程能力;同时存在一个 TanStack Start 写的本地服务(bun run dev:api 落在 127.0.0.1:3100),带本地 D1 数据库,负责认证、账号与同步。也就是说,桌面端并不把所有状态都放在渲染进程里,账号与身份这一层是复用了 Cloudflare Workers + D1 那一套代码,在本地以 D1 的本地实例运行。这条路径对应架构图里「提交任务」和「账号同步」两条边。
智能体核心层。调度引擎(agent runtime)位于这一层,它对外连接各模型服务商,对内驱动多个智能体会话进程。接入面有两个:Codex 走官方 App Server 协议,其余 provider 走 ACP(Agent Client Protocol,@agentclientprotocol/sdk)。这是一个值得肯定的取舍:ACP 已经成为多家 CLI 的公共协议,把适配成本从「为每个 provider 重写调度」降低到「实现一个 ACP 客户端」。运行时版本由 native-runtime.lock.json 记录首次安装的保底版本,启动时以及之后每小时检查上游新版本,更新只替换 OpenBot 托管的副本,不动用户自己安装的系统 CLI。OPENBOT_*_PATH 环境变量优先级最高。
能力与外部层。工具能力来自 MCP(@modelcontextprotocol/sdk)与本地技能目录;安全边界靠 Electron 的 sandbox 与 seccomp / AppArmor profile 维持;数据落在 SQLite(含 WAL)与 D1;需要桌面级操作时,交给随包发布的 cua-driver,它作为 OpenBot 的子进程启动,供所有 provider 使用。这一层对应「策略放行 → 读写工作区」和「调用外部」两条边。
架构上最值得注意的是「会话在本地进程内,而不是在云端」。这意味着每多一个常驻智能体,就多一个 provider CLI 子进程加一份工作区目录,资源开销是真实的线性增长;换来的是智能体之间的消息、文件、队列全部走本地 IPC 与 SQLite,延迟低,并且不依赖 OpenBot 的服务器是否在线。代价则是「一个人在多台机器上跑同一批智能体」这类场景需要额外手段——这正是后面自托管服务器那套东西存在的原因。
四、核心流程与主循环
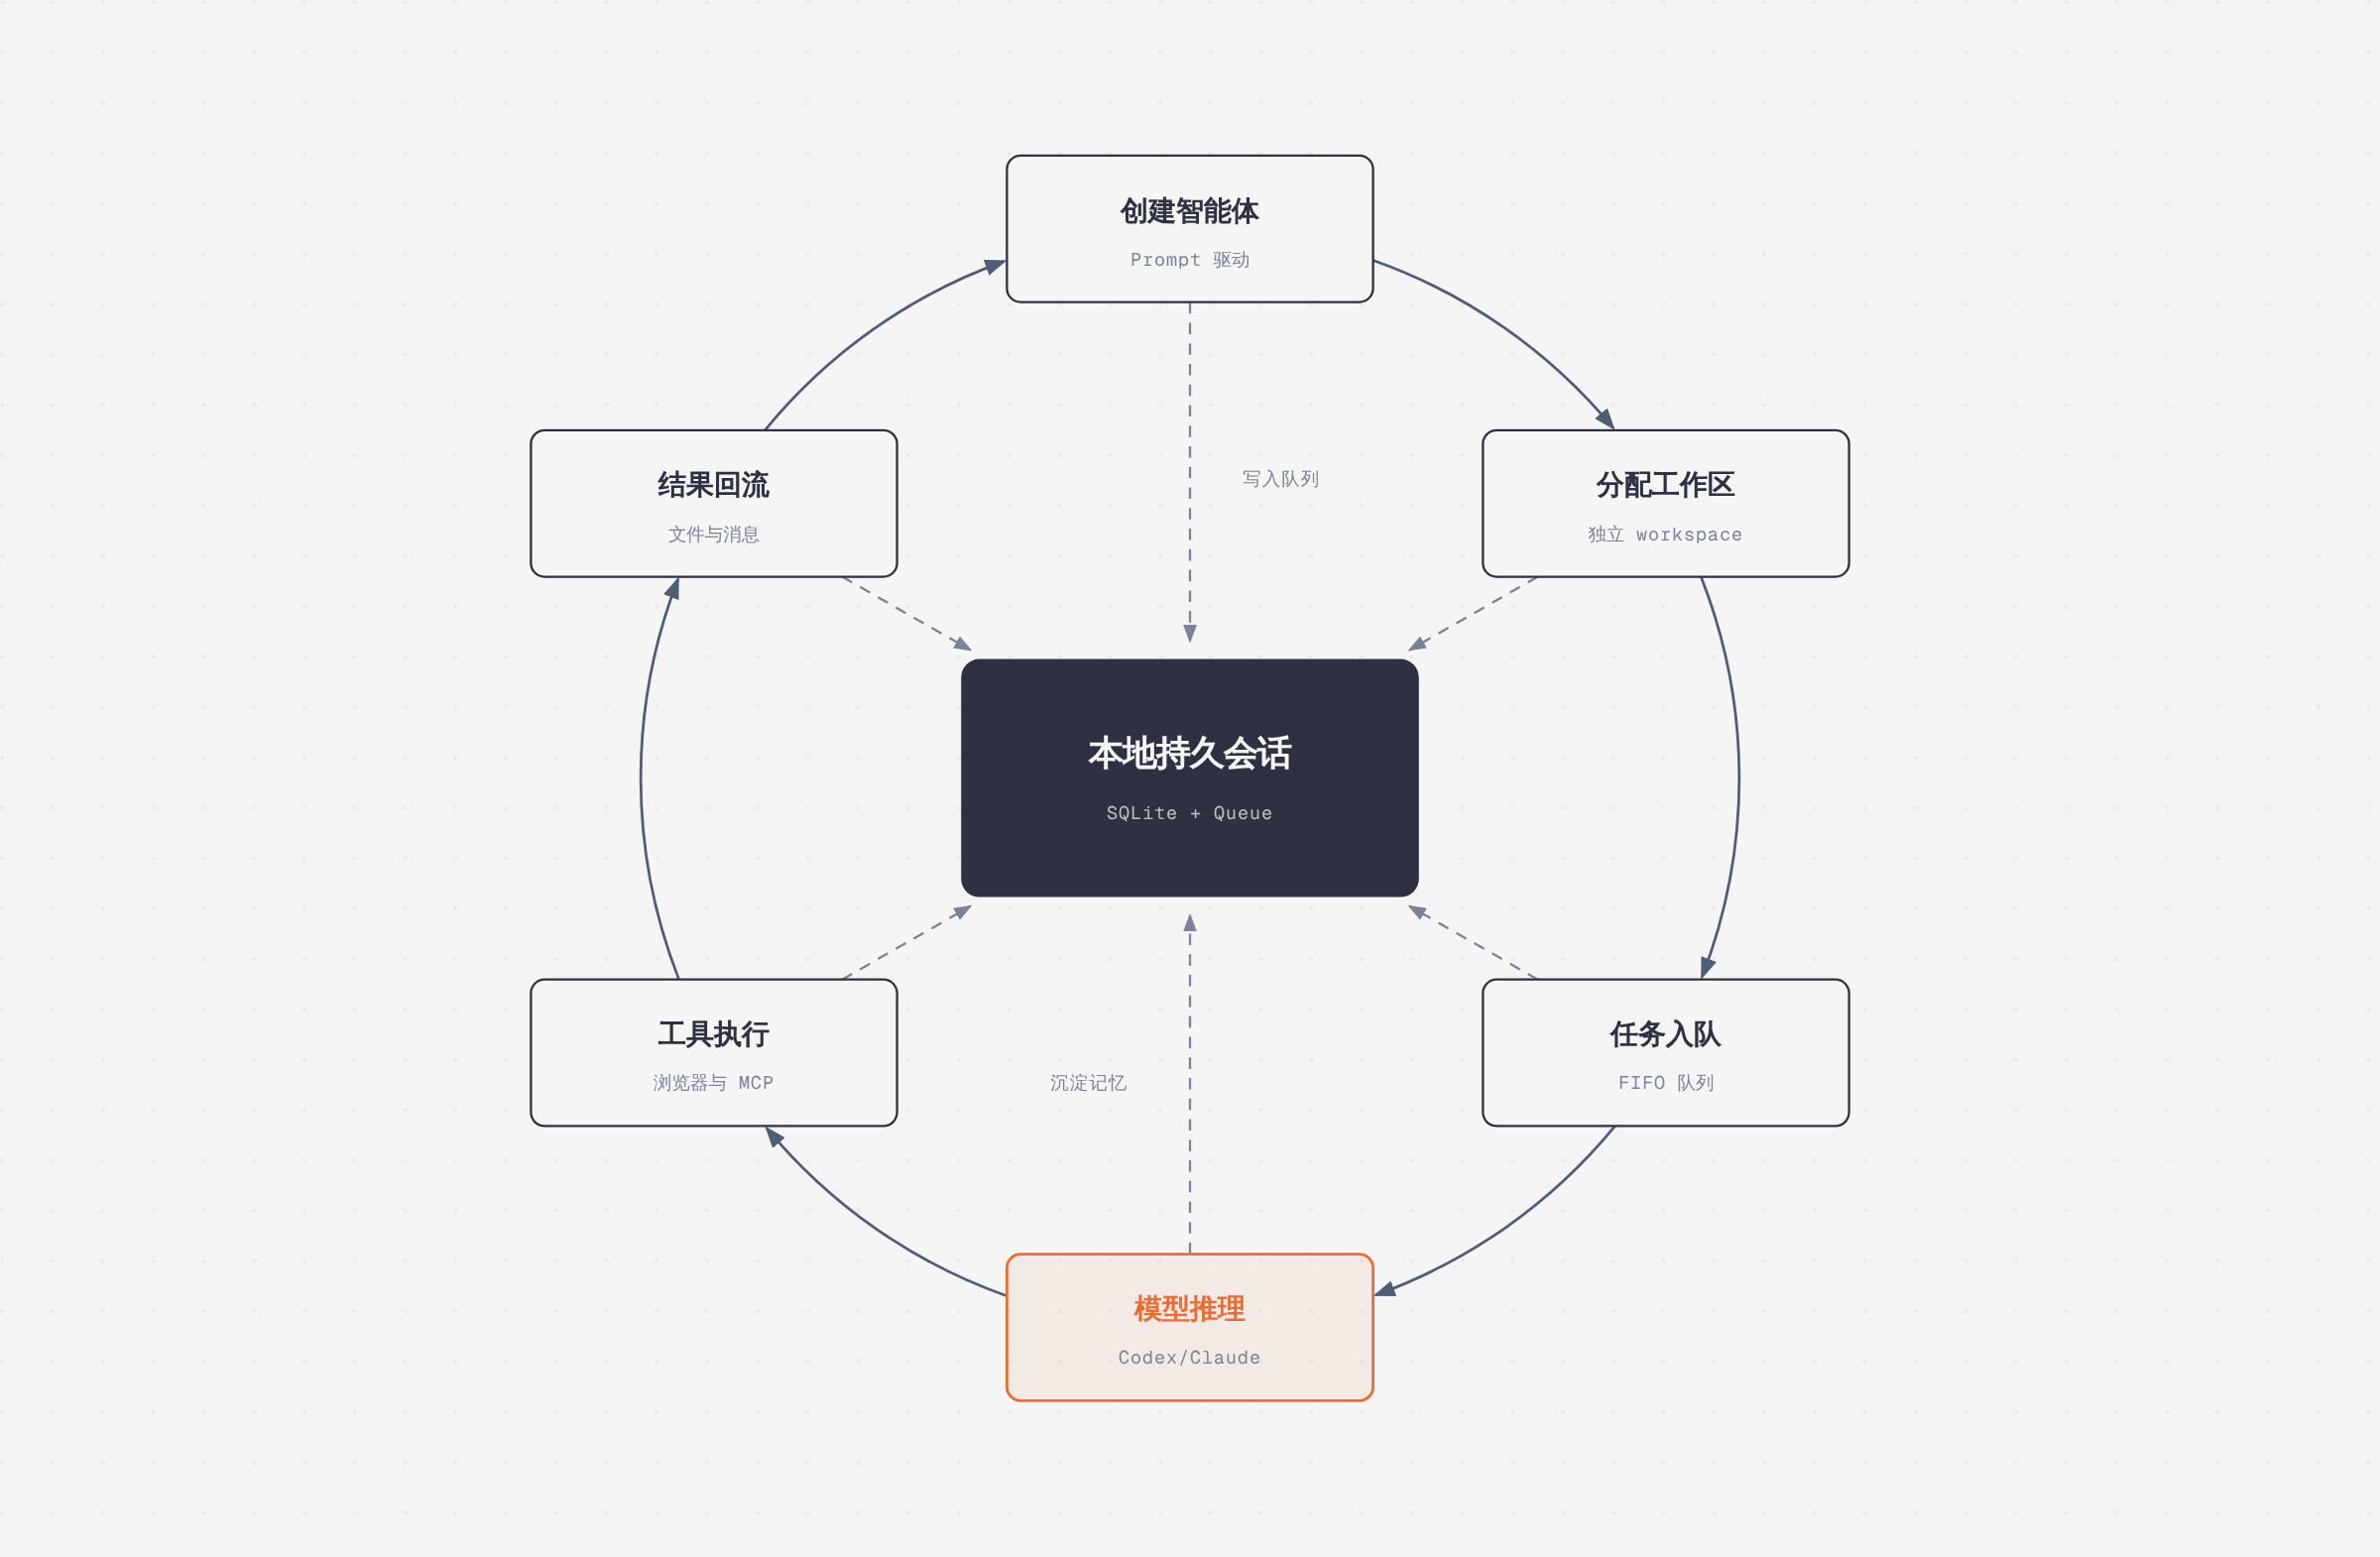
一个智能体从这个界面里诞生的完整路径,可以拆成六个站点,中心是一个本地持久会话(SQLite + 队列)。
- 创建智能体(Prompt 驱动)。你可以用一段自然语言描述期望的角色,OpenBot 生成指令、头像、名称等;保存前会分区块给你审阅,指令可以逐字编辑。这一步的设计意图是让「创建一个队友」的成本接近「写一段提示词」。
- 分配工作区(独立 workspace)。每个智能体拿到一个独立目录,智能体的文件操作被限制在各自目录内。跨目录协作只能通过托管文件传输,这一点在团队场景下很重要——它天然形成了边界。
- 任务入队(FIFO 队列)——这是整个循环的焦点站点。队列支持暂停、恢复、取消,并且写入持久存储,应用崩溃后能够恢复。之所以说它是焦点:队列是「工具」与「队友」的分水岭。没有队列的 CLI 智能体只能同步等待,人必须守着;有了队列,你可以连续提交五个任务然后离开,智能体按序推进。写入队列这一步同时承担了「人给智能体派活」和「智能体给智能体派活」两个入口。
- 模型推理(Codex / Claude 等)。轮到某个任务时,调度引擎唤醒对应 provider 的会话,带上该智能体自己的历史、它的模型与 reasoning effort 设置。每个智能体的模型、推理强度、profile、通知、浏览器与面板状态都是独立的。
- 工具执行(浏览器与 MCP)。模型返回工具调用后,由运行时执行:读写工作区文件、调用 MCP server、操纵内嵌浏览器、或在开启 Computer Use 时通过
cua-driver操作桌面。这一层是权限最集中的地方,也是默认danger-full-access最需要警惕的地方。 - 结果回流(文件与消息)。产物落在工作区,消息进入会话,必要的事实被沉淀为记忆(智能体之间的消息、表情、图片、文件引用都在这一层)。这一站同时是下一轮的输入源:沉淀的记忆会进入后续任务的上下文。 围绕这个主循环还有两个长期运行机制。其一是 per-agent 上下文监控:接近模型窗口上限时自动压缩,长线程得以继续。其二是频道协作:共享频道里一个任务只有一个 owner,委派必须显式发起,其他人看到的是同一份历史,必要时可以 Stop、Resume、Reassign、Archive、Restore。这两者解决的是同一个问题——多轮、多方参与时的状态一致性。
五、核心模块解析
| 模块 | 职责 |
|---|---|
src/main | Electron 主进程,窗口、协议注册、子进程管理(provider CLI、cua-driver)、更新 |
src/preload | 渲染层与主进程之间的受限桥接层,能力白名单 |
src/backend | 本地服务、智能体会话编排、队列调度、工作区与文件传输 |
src/renderer | SolidJS 界面:智能体面板、频道、消息流、浏览器视图、设置 |
resources/agent-runtime | 托管 CLI 运行时、native-runtime.lock.json 版本锁定与升级检查 |
packages/contracts | 跨端共享的类型契约,主进程、渲染层、移动端、服务端共用 |
packages/ui / brand / i18n | 设计系统组件、品牌资源、国际化 |
packages/telemetry / logging / user-errors | 诊断导出、结构化日志、面向用户的错误映射 |
packages/team-client | 团队 / 频道协作的客户端逻辑,与账号服务对接 |
apps/auth-api | Cloudflare Workers + D1 的账号 API,本地开发时也跑 D1 本地实例 |
apps/mobile / slack-app / discord-app / telegram-app | 多端伴随客户端,复用同一套 API |
marketplace/ + scripts/ | 插件与技能目录的构建、发布,以及大量 *-e2e.ts 端到端脚本 |
从这份目录结构能看出一个信号:scripts/ 下密集排列着 acp-*-e2e.ts、agent-threads-*-e2e.ts、antigravity-*-e2e.ts 这类用例,说明团队把「各家 provider 的行为差异」当成主要的不确定性来源在做测试覆盖。对一个要同时维护七条 provider 接入链路的产品来说,这个选择是对的。
六、特色能力
内嵌常驻浏览器。智能体能打开页面、读取 DOM、执行操作,页面状态在会话之间保持。相比让智能体自己在外部启动浏览器,常驻视图的好处是可观测——你能看到它正在做什么。
Computer Use。发布包内含 cua-driver,由 OpenBot 拉起为子进程并提供给所有 provider。macOS 需要授予屏幕录制与辅助功能权限;Linux 仅 x64 的 X11 会话可用,Wayland 不支持,arm64 AppImage 不含该运行时。
本地技能库。让智能体从一个可复用流程里提炼技能:它准备含 SKILL.md 的目录并调用 create_skill,技能进入共享本地库并对该智能体启用,其他智能体可在「设置 → 技能 → 本地技能」里添加。revise_skill 需要携带智能体读到的版本号,旧版本保留;更新库里的技能不会自动更新已安装副本,需要手动点 Update 或安装指定 revision;被修改过的已安装文件受保护。可选脚本、引用、资源遵循 Codex 的技能目录结构,assets/icon.png 作为预览图标,注册过程不执行脚本。
从 Grok Bot 导入。在 Grok Bot 里添加导出助手,说一句「Export my agents for OpenBot」,得到一个 .zip;在 OpenBot 的「服务器设置 → 导入」里选择文件、勾选智能体即可。导入内容包括名称、指令、头像、技能、例程与记忆,工作区文件复制到智能体目录下的 imported/。聊天历史不迁移,导出助手会把要紧的事实整理成记忆。本机导入时文件不上传;导入到已加入的服务器时,文件(上限 100MB)经加密的主机连接送达运行该服务器的机器。
七、工具链与生态
开发栈是 Bun 1.4.2(锁定版本)+ Node 24(与 Electron 内置版本对齐,见 .nvmrc)+ Electron。快速开始:
# 安装指定版本 Bun(macOS / Linux)
curl -fsSL https://bun.com/install | bash -s "bun-v1.4.2"

git clone https://github.com/nightly-labs/openbot.git
cd openbot
bun install --frozen-lockfile
bun run codex:doctor   # 校验 CLI 版本、App Server 握手与登录,不触发模型调用
bun run dev            # 拉起本地 Auth API、Signal 服务与 Electron 客户端(渲染层 HMR)
bun run dev 会通过 dev registry 分配端口,避免同一机器上的多个 worktree 抢端口;每个 worktree 打开自己的 profile,首次启动会自动灌入展示数据,不会打开一个空应用。新建 worktree 时用 bun run dev:bootstrap 补齐 .worktreeinclude 里的文件、装依赖、迁移本地 API。dev:seed / dev:reset / dev:verify / dev:bench / dev:automation 都支持 --help 且默认不改动文件,未知参数以退出码 2 结束——这种「危险命令默认空转」的约定值得学。
生态侧有两块:一是 marketplace/ 下的插件与技能目录,marketplace:seed:local 在本地灌入官方目录,marketplace:build 与 marketplace:publish:production 分离构建与生产发布,后者默认 dry-run,正式写入需要显式 flag 与管理员凭据;二是多端伴随客户端——移动端(Expo / iOS,支持 dev:mobile 免扫码配对、TestFlight 构建)、Slack、Discord、Telegram 应用,以及浏览器客户端(/app)。
八、部署与安全
安装包覆盖三平台:macOS 13+ 的 DMG(arm64 / x64)、Windows 10+ x64 的 EXE、Linux x64 / arm64 的 AppImage(不需要 libfuse2,用 fusermount3 挂载)。另有 Nix flake,nix run github:nightly-labs/openbot 即可;注意 OpenBot 不是自由软件,nixpkgs 需要放行 unfree,且 Nix 环境下由 Nix 负责更新。
无屏服务器场景是这套东西比较有意思的一半:install-server.sh 安装后用邮箱验证码 openbot login,即可把一台 VPS 变成账号的常驻服务器,从桌面端、iPhone、openbot.run/app 接入。容器形态同样提供(linux/amd64 与 linux/arm64),配 seccomp.json 让 Electron sandbox 保持开启,加 --security-opt no-new-privileges、--shm-size 1g、--stop-timeout 60。AWS ECS 有单独文档。
安全上有几个必须知道的点:Ubuntu 23.10+ / Debian 13 受 AppArmor 限制,需安装 openbot.apparmor 才能启动(文件也在 AppImage 内 resources/linux/openbot.apparmor);README 明确禁止用 --no-sandbox 启动,因为那会拆掉渲染进程与系统之间的隔离。Windows 发布包由 SYNTHETIFY LABS 签名,较早版本未签名,SmartScreen 仍可能告警,建议核对校验和或 GitHub build attestation。而最需要注意的是智能体权限本身:默认 danger-full-access + approvalPolicy: never,首次启动一次授权之后不再逐操作确认。这个默认值对开发预览阶段的体验是有利的,对生产使用则是明显的风险,只能靠「只跑你信任的智能体和任务」这条纪律来兜。
九、适用场景
第一类是个人开发者:想要一个常驻桌面的 AI 队友,能连续接活、记得住上次做到哪里、需要时自己开浏览器查东西。第二类是多智能体并行:把不同 provider 按擅长领域分工,用队列和文件传输串起来,比如一个负责改代码、一个负责跑测试、一个负责写变更说明。第三类是自托管:把 OpenBot 装到 VPS 当常驻服务器,桌面端和手机端接入,本质上是给自己搭一个私有的智能体网关。第四类是团队:共享频道里显式委派任务,有唯一 owner、有归档恢复,适合把重复性工作流固化成技能后分发。
反过来,如果你的需求是「偶尔问一句」,这套东西的重(Electron、每智能体一个 CLI 子进程、独立工作区)是负担;如果你要求严格的逐操作审批与最小权限,当前默认配置也不合适。
十、总结评价
OpenBot 的真正价值在于把「多 CLI 智能体」这件事从一堆零散终端会话,整理成了一个有状态、有身份、有调度的工作区。工程完整度是它最突出的地方——不是 demo 级别地接一两个 provider,而是七条接入链路、崩溃安全队列、上下文自动压缩、托管运行时版本管理、大量 ACP 端到端用例、再加上自托管服务器与多端客户端。它选择 ACP 作为统一接入面,也让接入新 provider 的边际成本可控,这是架构上的正确判断。
它的差异化重点在于智能体长期运行所需的能力,而不是模型本身:队列让智能体可以连续接收任务,上下文压缩让长线程不断,托管文件传输让智能体之间的协作有明确边界,频道里的单一 owner 让多人多智能体协作不会互相覆盖。这些能力如果实现得不够可靠,整个产品就无法使用;它们现在做对了。
局限性同样清楚。其一,权限默认过于宽松,danger-full-access 加永不审批,预览期可以理解,但把它当日常工具用就是把信任边界完全交给模型的自律,用户必须自己控制风险。其二,本地优先的代价由本机承担:智能体越多,进程与磁盘开销越大,并且每台机器的状态相互独立;跨机器一致性要靠自托管服务器那条路线补足。其三,它不自带模型能力,所有推理依赖各家服务的可用性、配额与条款,任何一家改动 ACP 或 CLI 行为都可能传导过来——这也是那份 e2e 用例清单存在的理由。其四,许可证不是标准开源许可(Nix 侧明确需放行 unfree),商业使用前应自己读一遍条款。
适合的人群很明确:愿意接受预览期粗糙度、需要在本地长期运行多个智能体的开发者与小团队。如果你只是想找个聊天客户端,这里的大部分能力对你是冗余的。